
最新发布第960页

CVE-2024-4399: WordPress CAS Theme <= 1.0.0 - Server-Side Request Forgery
漏洞标题 CVE-2024-4399: WordPress CAS Theme <= 1.0.0 - Server-Side Request Forgery 漏洞描述 The CAS WordPress theme through version 1.0.0 is vulnerable to Server-Side Request Fo...
 2024年8月4日 22:30
aria2 webui 路径遍历漏洞(CVE-2023-39141)
漏洞标题 aria2 webui 路径遍历漏洞(CVE-2023-39141) 漏洞描述 WebUI-Aria2是hamza zia个人开发者的一个应用程序。用于创建与 aria2 交互的界面。 WebUI-Aria24fe2e版本存在路径遍历漏洞,该漏...
2023年3月4日 13:07CVE-2015-2996: SysAid Help Desk <15.2 - Local File Inclusion
漏洞标题 CVE-2015-2996: SysAid Help Desk <15.2 - Local File Inclusion 漏洞描述 SysAid Help Desk before 15.2 contains multiple local file inclusion vulnerabilities which can allo...
2015年9月10日 03:15
CVE-2021-31805 Struts2 S2-062远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-31805 Struts2 S2-062远程代码执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个...
2023年2月10日 11:26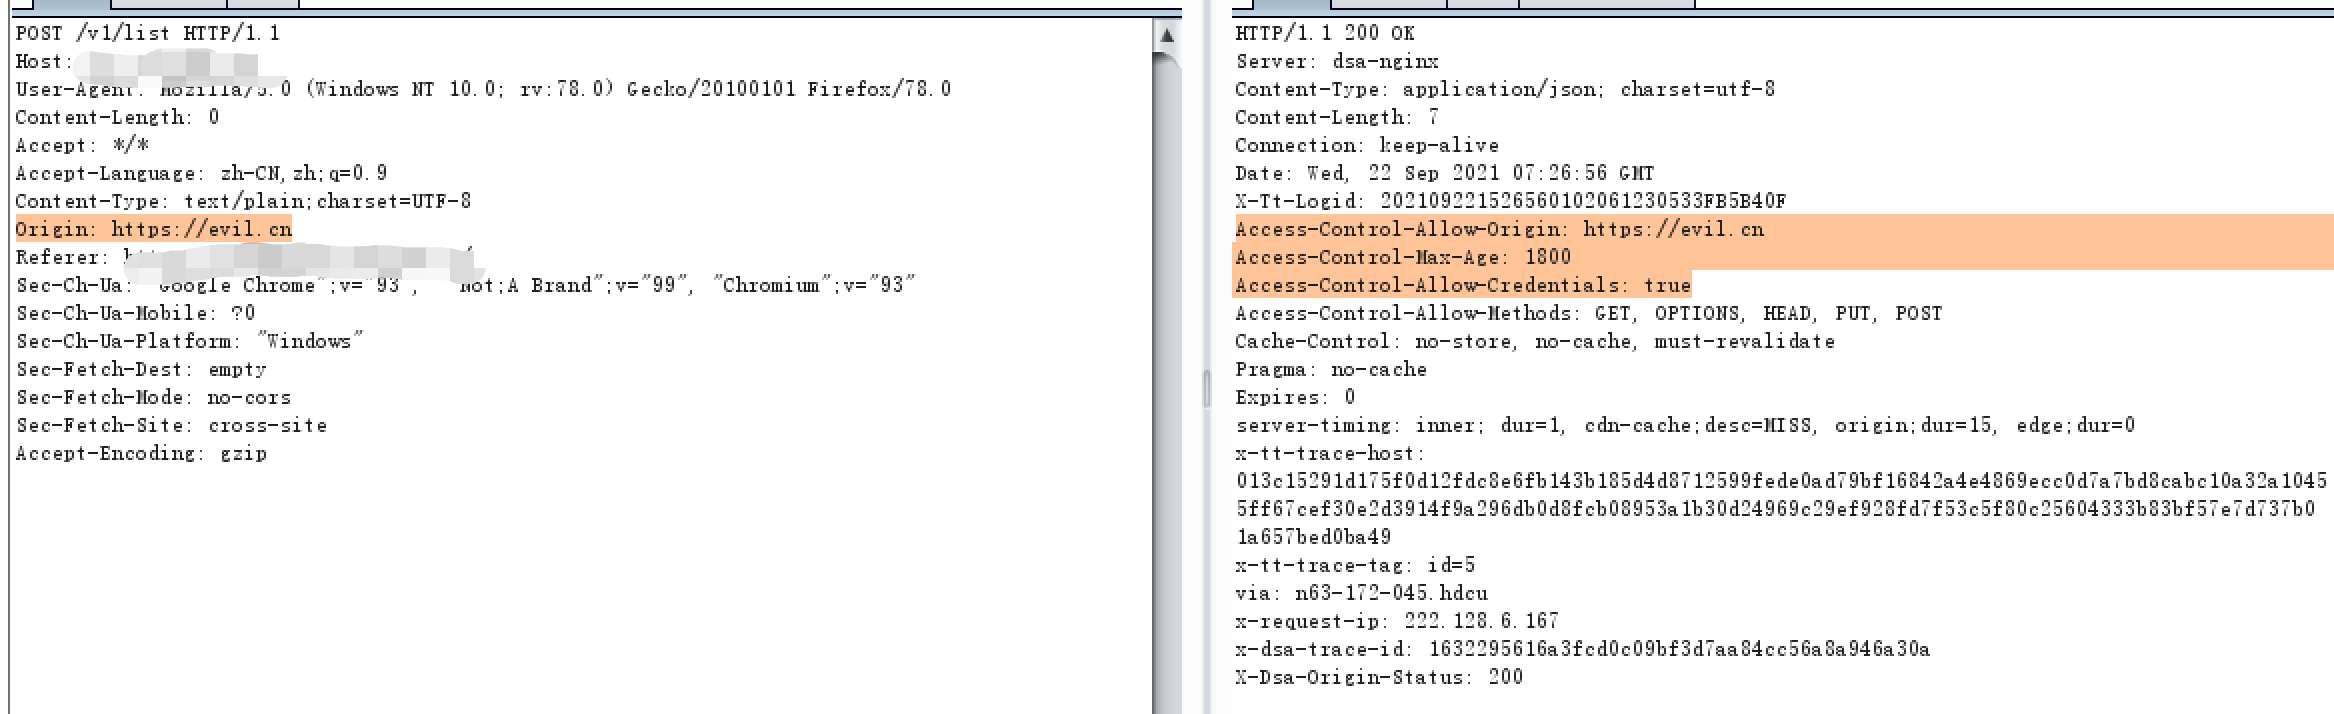
web漏洞挖掘指南-前端跨域漏洞
web漏洞挖掘指南 前端跨域漏洞 一、何为跨域 1.设想一种场景,一个恶意网站上嵌入了一个iframe标签去加载银行的登陆页面,高度和宽度的设置和真实的银行官网一样,当用户访问恶意网站并登录时,...
2022年3月10日 23:37CVE-2015-2068: Magento Server Mass Importer – Cross-Site Scripting
漏洞标题 CVE-2015-2068: Magento Server Mass Importer - Cross-Site Scripting 漏洞描述 Magento Server Mass Importer plugin contains multiple cross-site scripting vulnerabilities whic...
2015年1月1日 15:28
Ubuntu服务器常用命令汇总_Linux
ubunt常用服务器命令操作,闲来无事,分享ubuntu服务器版常用命令,绝对有用。希望大家好好享受,但是不要拿自己的服务器做测试,建议您在windows下建立虚拟机再操作 下面的命令大都需要在 控制...
2023年4月20日 20:40CVE-2022-43769: Hitachi Pentaho Business Analytics Server – Remote Code Execution
漏洞标题 CVE-2022-43769: Hitachi Pentaho Business Analytics Server - Remote Code Execution 漏洞描述 Hitachi Pentaho Business Analytics Server prior to versions 9.4.0.1 and 9.3.0.2,...
2022年1月8日 21:40CVE-2014-4940: WordPress Plugin Tera Charts – Local File Inclusion
漏洞标题 CVE-2014-4940: WordPress Plugin Tera Charts - Local File Inclusion 漏洞描述 Multiple local file inclusion vulnerabilities in Tera Charts (tera-charts) plugin 0.1 for WordP...
2014年4月19日 12:09CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年3月26日 20:11Centos8最小化部署安装OpenStack Ussuri的详细教程_Linux
这篇文章主要介绍了Centos8最小化部署安装OpenStack Ussuri的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Centos8最小化部署安装Open...
2023年8月14日 20:35CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.5 is susceptible to cross-site scripting via ...
2021年6月20日 09:12CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年8月2日 13:46CVE-2022-26960: elFinder <=2.1.60 - Local File Inclusion
漏洞标题 CVE-2022-26960: elFinder <=2.1.60 - Local File Inclusion 漏洞描述 elFinder through 2.1.60 is affected by local file inclusion via connector.minimal.php. This allows una...
2022年11月13日 13:10Anyscale Ray CVE-2023-48022 远程代码执行漏洞
漏洞标题 Anyscale Ray CVE-2023-48022 远程代码执行漏洞 漏洞描述 Anyscale Ray 是一个开源的分布式计算框架,可以轻松扩展 AI 和 Python 工作。该框架中存在远程代码执行漏洞,此漏洞是程序对...
2023年7月19日 00:01Apache Solr 环境变量信息泄漏漏洞(CVE-2023-50290)
漏洞标题 Apache Solr 环境变量信息泄漏漏洞(CVE-2023-50290) 漏洞描述 Apache Solr 是一款开源搜索引擎。自Apache Solr 9.0.0起,由于 Solr Metrics API默认输出所有未单独配置保护策略的环境...
2023年10月1日 04:35
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

