
最新发布第963页
详解Linux系统中虚拟设备文件的各种实用用法_Linux
这篇文章主要介绍了Linux系统中虚拟设备文件的各种实用用法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 大家好,我是良许。 大家知道,在 Lin...
 2023年10月19日 21:20
还在让浏览器保存密码?小心遭恶意软件窃取
12月28日,韩国最大杀毒软件公司安博士Ahnlab发布了一份研究报告,警告有一款名为RedLine Stealer的恶意软件正在窃取Web浏览器存储的密码。 Ahnlab是韩国首家从事开发杀毒软件的企业,于19...
2022年3月10日 23:34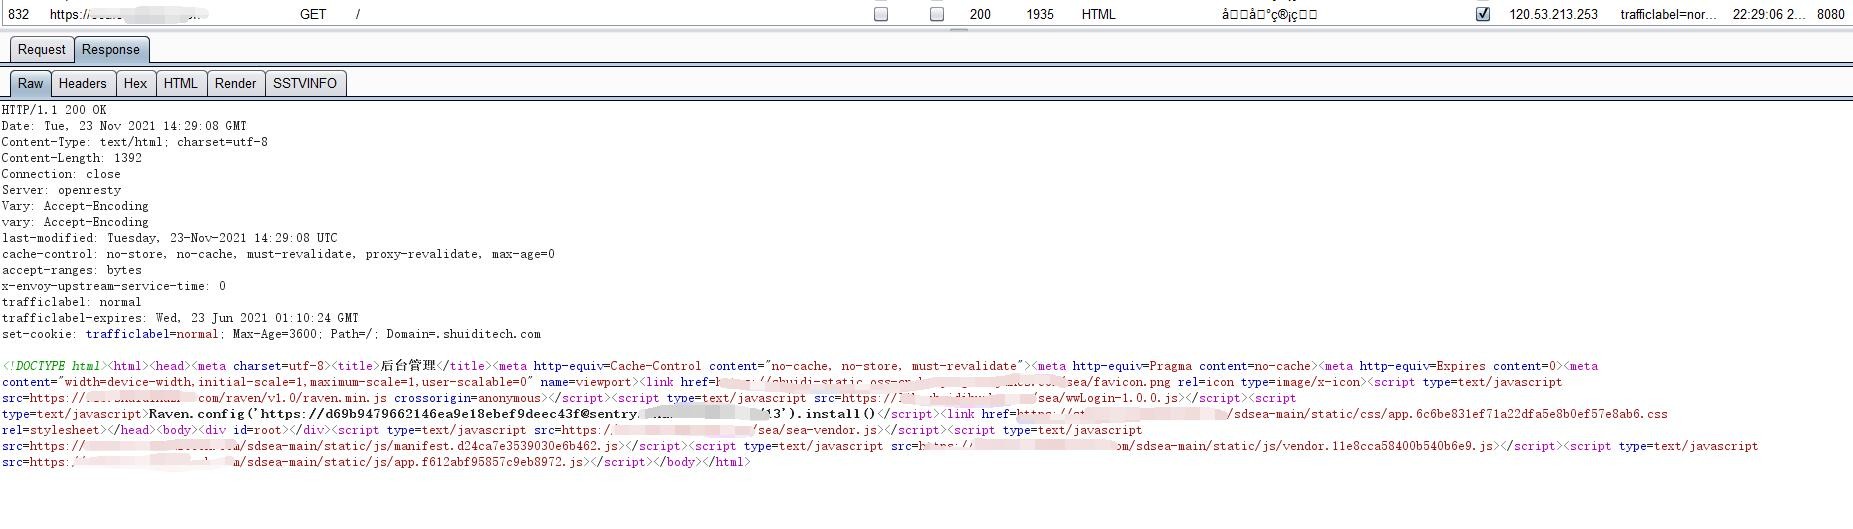
挖掘后台api的未授权访问漏洞
现在越来越多的网站前后端分离,javascript代码基本都会使用webpack这样的工具进行打包,打包过后的javascript代码会被混淆压缩,一个js文件就上万行代码,增加了读取javascript源码业务逻辑的...
2022年3月10日 23:37
CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
2015年9月4日 15:53
扫描与检测 – 关键信息基础安全保护 – hvv面试题
IP资源 真实IP获取 CDN技术:内容分发网络 为了保证网络的稳定和快速传输,网站服务商会在网络的不同位置设置节点服务器,通过CDN技术,将网络请求分发到最优的节点服务器上面。 判断CDN 站长工...

 2022年7月7日 20:29
CVE-2022-34534: Digital Watchdog DW Spectrum Server 4.2.0.32842 – Information Disclosure
漏洞标题 CVE-2022-34534: Digital Watchdog DW Spectrum Server 4.2.0.32842 - Information Disclosure 漏洞描述 Digital Watchdog DW Spectrum Server 4.2.0.32842 allows attackers to acces...
2022年10月7日 02:23CVE-2025-57819: FreePBX – Remote Code Execution
漏洞标题 CVE-2025-57819: FreePBX - Remote Code Execution 漏洞描述 FreePBX 15, 16, and 17 contain a remote code execution caused by insufficiently sanitized user-supplied data in en...
2025年8月16日 18:31CVE-2007-5728: phpPgAdmin <=4.1.1 - Cross-Site Scripting
漏洞标题 CVE-2007-5728: phpPgAdmin <=4.1.1 - Cross-Site Scripting 漏洞描述 phpPgAdmin 3.5 to 4.1.1, and possibly 4.1.2, is vulnerable to cross-site scripting and allows remote a...
2007年1月9日 22:12CVE-2023-22047: Oracle Peoplesoft – Unauthenticated File Read
漏洞标题 CVE-2023-22047: Oracle Peoplesoft - Unauthenticated File Read 漏洞描述 Vulnerability in the PeopleSoft Enterprise PeopleTools product of Oracle PeopleSoft (component- Port...
2023年11月30日 20:01CVE-2010-3426: Joomla! Component Jphone 1.0 Alpha 3 – Local File Inclusion
漏洞标题 CVE-2010-3426: Joomla! Component Jphone 1.0 Alpha 3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in jphone.php in the JPhone (com_jphone) component ...
2010年8月4日 06:57CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion
漏洞标题 CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion 漏洞描述 WordPress All-in-One Video Gallery plugin before 2.5.0 is susceptible to local...
2021年9月20日 13:43CVE-2023-46359: cPH2 Charging Station v1.87.0 – OS Command Injection
漏洞标题 CVE-2023-46359: cPH2 Charging Station v1.87.0 - OS Command Injection 漏洞描述 An OS command injection vulnerability in Hardy Barth cPH2 Ladestation v1.87.0 and earlier, ma...
2023年4月3日 06:51
致远OA A6 createMysql.jsp 数据库敏感信息泄露
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...
2023年1月30日 21:54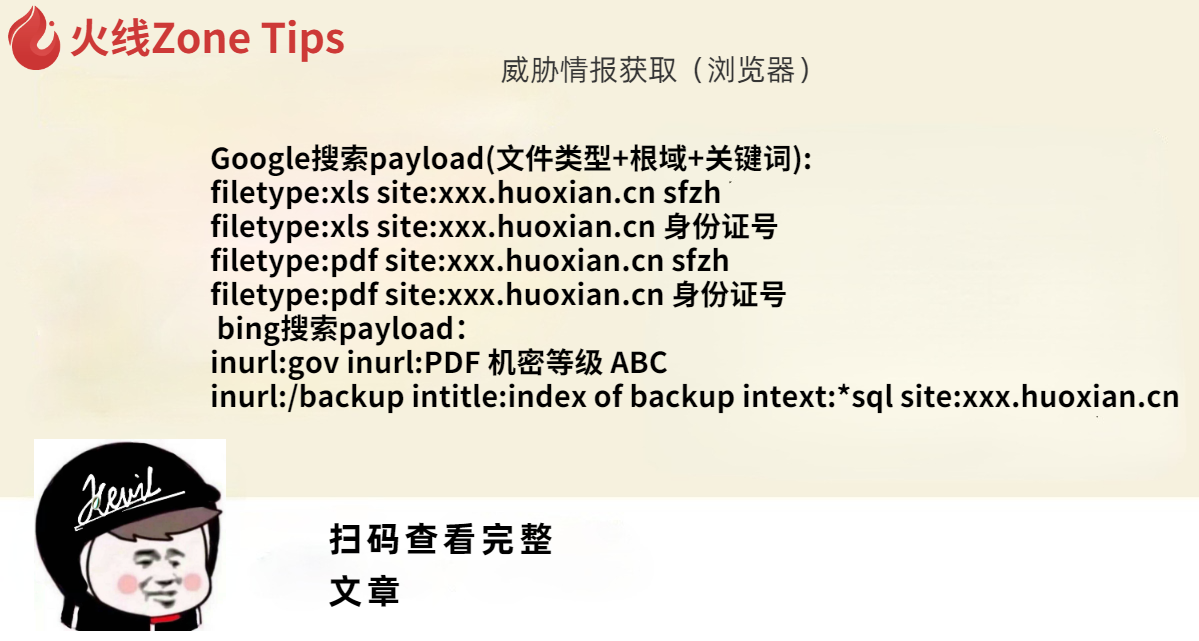
威胁情报获取(浏览器)
Google搜索payload(文件类型+根域+关键词): filetype:xls site:xxx.huoxian.cn sfzh filetype:xls site:xxx.huoxian.cn 身份证号 filetype:pdf site:xxx.huoxian.cn sfzh filetype:pdf site:xxx...
2022年3月10日 23:34
Nginx配置多端口多域名访问的实现_nginx
这篇文章主要介绍了Nginx配置多端口多域名访问的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在一个服务器...
2026年9月30日 11:45CVE-2024-24329: TotoLink Router setPortForwardRules – Command Injection
漏洞标题 CVE-2024-24329: TotoLink Router setPortForwardRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vuln...
2024年6月12日 05:25
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

