
最新发布第964页

CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
 2017年5月31日 22:31
CVE-2025-5605: WSO2 Management Console – Authentication Bypass
漏洞标题 CVE-2025-5605: WSO2 Management Console - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the Management Console of multiple WSO2 products. ...
2025年7月14日 15:20
bugbounty技巧聚合20210818
漏洞报告 MTN Grou #1060518 No rate limit in otp code sending Mail.ru #1255676 Blind XSS Stored and CORS misconfiguration в отчете 'События' сервиса top.mail.ru...
2022年3月10日 23:32CVE-2022-29013: Razer Sila Gaming Router – Remote Code Execution
漏洞标题 CVE-2022-29013: Razer Sila Gaming Router - Remote Code Execution 漏洞描述 A command injection in the command parameter of Razer Sila Gaming Router v2.0.441_api-2.0.418 all...
2022年8月8日 03:33CVE-2023-0552: WordPress Pie Register <3.8.2.3 - Open Redirect
漏洞标题 CVE-2023-0552: WordPress Pie Register <3.8.2.3 - Open Redirect 漏洞描述 WordPress Pie Register plugin before 3.8.2.3 contains an open redirect vulnerability. The plugin...
2023年11月23日 02:37CVE-2017-18518: SMTP by BestWebSoft < 1.1.0 - Cross-Site Scripting
漏洞标题 CVE-2017-18518: SMTP by BestWebSoft < 1.1.0 - Cross-Site Scripting 漏洞描述 The bws-smtp plugin before 1.1.0 for WordPress has multiple XSS issues. PoC代码
2017年3月18日 12:21CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting
漏洞标题 CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting 漏洞描述 WordPress Ninja Forms plugin before 3.3.18 contains a cross-site scripting vulnerability. ...
2018年6月6日 14:20CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年6月13日 23:05Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526)
漏洞标题 Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526) 漏洞描述 攻击者可以创建与目标相同版本的本地安装,以管理员身份登录并将会话cookie重播到目标以在远程计算机上以管理员身...
2020年12月14日 11:36CVE-2011-5107: Alert Before Your Post <= 0.1.1 - Cross-Site Scripting
漏洞标题 CVE-2011-5107: Alert Before Your Post <= 0.1.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in post_alert.php in Alert Before Your Post plugin, ...
2011年8月3日 22:25
【Wireshark教程】如何通过语音获取对方IP 支持钉钉/QQ/WX
相关声明 本教程仅用于hvv、红蓝攻防对抗等专业领域,请勿用于非法用途。 相关阅读 Wireshark的功能实在强大,可以做很多事情,我们之前提供过很多篇教程 工具下载 Wireshark3.6.2官网稳定版下...

 2023年1月13日 20:04
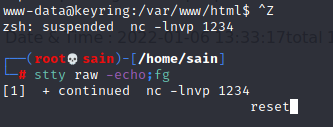
Linux 反向 shell 升级为完全可用的 TTY shell
升级远程 shell(仅限 Unix 机器) 通常,在通过 nc 捕获 shell 之后,会在一个功能非常有限的 shell 中。例如没有命令历史记录(并使用向上“”和“向下”箭头循环浏览它们)和文件名称、命令...
2022年4月1日 18:36CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
2024年12月16日 21:18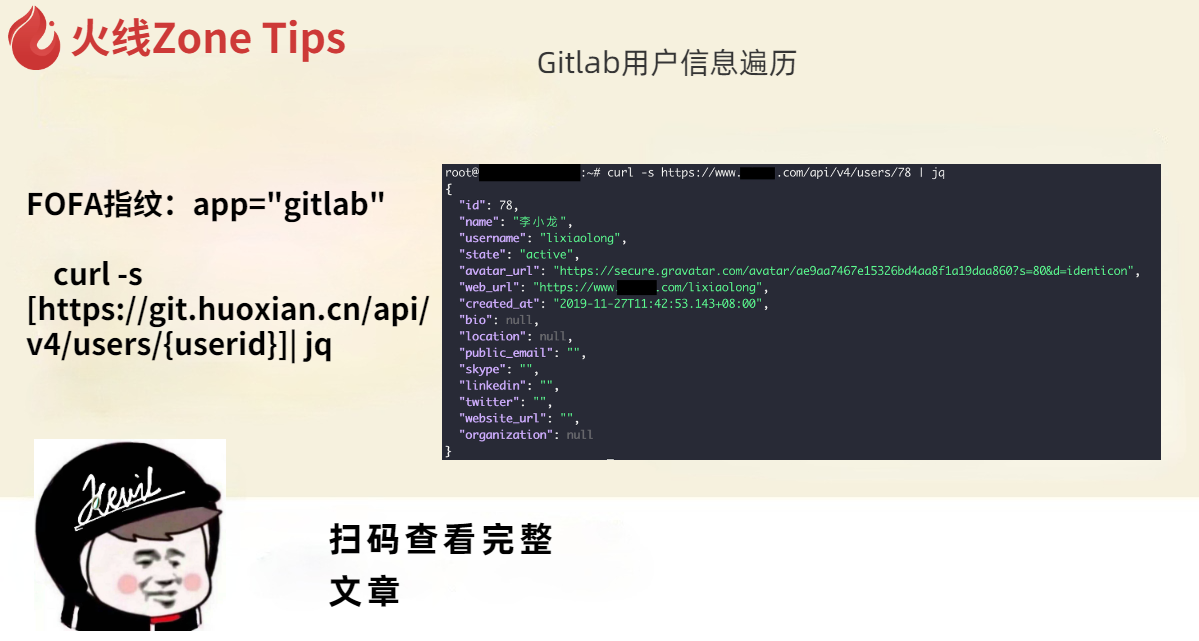
Gitlab用户信息遍历
FOFA指纹:app='gitlab' curl -s http://git.huoxian.cn/api/v4/users/{userid} | jq 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:35CVE-2021-24997: WordPress Guppy <=1.1 - Information Disclosure
漏洞标题 CVE-2021-24997: WordPress Guppy <=1.1 - Information Disclosure 漏洞描述 WordPress Guppy plugin through 1.1 is susceptible to an API disclosure vulnerability. This can a...
2021年8月26日 12:53(CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏洞
漏洞标题 (CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏洞 漏洞描述 (CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏...
2025年5月31日 03:03
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

