
最新发布第967页

Ametys CMS CVE-2022-26159信息泄露漏洞
漏洞标题 Ametys CMS CVE-2022-26159信息泄露漏洞 漏洞描述 Ametys CMS 存在信息泄露漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
 2022年11月16日 09:11
CVE-2022-40443: ZZCMS 2022 – Path Information Disclosure
漏洞标题 CVE-2022-40443: ZZCMS 2022 - Path Information Disclosure 漏洞描述 An absolute path traversal vulnerability in ZZCMS 2022 allows attackers to obtain sensitive information v...
2022年2月25日 15:18CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年10月30日 19:08CVE-2021-40542: Opensis-Classic 8.0 – Cross-Site Scripting
漏洞标题 CVE-2021-40542: Opensis-Classic 8.0 - Cross-Site Scripting 漏洞描述 Opensis-Classic Version 8.0 is affected by cross-site scripting. An unauthenticated user can inject and...
2021年1月17日 14:49
-CVE-2014-3120 ElasticSearch 命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2014-3120 ElasticSearch 命令执行漏洞 0x01 阅读须知 Elasticsearch向使用者提供执行脚本代码的功能,支持mvel, js,groovy,pytho...
2023年2月7日 14:13Cacti 存在命令注入漏洞 (CVE-2022-46169)
漏洞标题 Cacti 存在命令注入漏洞 (CVE-2022-46169) 漏洞描述 Cacti是Cacti团队的一套开源的网络流量监测和分析工具。该工具通过snmpget来获取数据,使用RRDtool绘画图形进行分析,并提供数据和...
2022年4月12日 07:50
【分享】你真的了解二维码吗?
今天我们来聊一聊如今与我们日常生活联系非常密切的一样东西——我们出行,就餐,购物,几乎是每天都可能会用到。没错,就是二维码。 曾几何时,谁能料到,一个小小的黑白码竟有如此广泛的用途...

 2022年5月2日 15:22
CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年12月15日 18:40CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting 漏洞描述 WordPress Advanced Booking Calendar plugin before 1.7.1 contains a cross-site ...
2022年10月28日 08:10CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年5月1日 16:37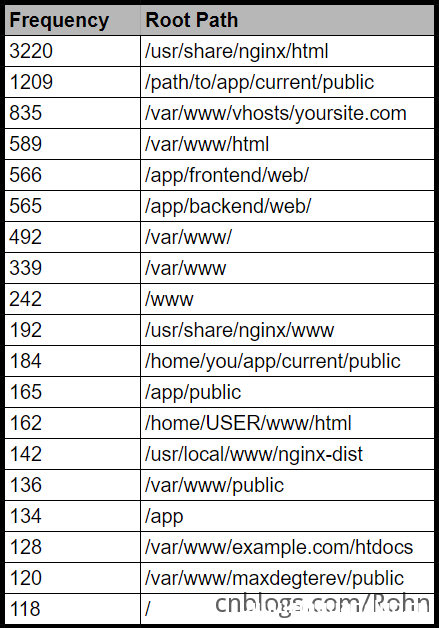
Nginx常见的错误配置举例_nginx
这篇文章主要介绍了Nginx常见的错误配置举例,帮助大家更好的理解和学习使用Nginx,感兴趣的朋友可以了解下 目录Missing root locationOff-By-SlashUnsafe variable useSCRIPT_NAMEUsage of $ur...
2022年8月28日 21:40CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover
漏洞标题 CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover 漏洞描述 The Motors theme for WordPress is vulnerable to pri...
2025年4月9日 01:51CVE-2020-6207: SAP Solution Manager 7.2 – Remote Command Execution
漏洞标题 CVE-2020-6207: SAP Solution Manager 7.2 - Remote Command Execution 漏洞描述 SAP Solution Manager (SolMan) running version 7.2 has a remote command execution vulnerability ...
2020年7月28日 15:57CVE-2021-24946: WordPress Modern Events Calendar <6.1.5 - Blind SQL Injection
漏洞标题 CVE-2021-24946: WordPress Modern Events Calendar <6.1.5 - Blind SQL Injection 漏洞描述 WordPress Modern Events Calendar plugin before 6.1.5 is susceptible to blind SQL ...
2021年8月12日 09:59CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection
漏洞标题 CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection 漏洞描述 Perfect Survey WordPress plugin before 1.5.2 does not validate and escape the question_id GET p...
2021年3月3日 17:05CVE-2023-2734: MStore API <= 3.9.1 - Authentication Bypass
漏洞标题 CVE-2023-2734: MStore API <= 3.9.1 - Authentication Bypass 漏洞描述 The MStore API plugin for WordPress is vulnerable to authentication bypass in versions up to, and in...
2023年2月16日 08:50
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

