
最新发布第968页
【限时分享】最后一块拼图已经补齐,EasyShell 总算是让咱(ai)写出来啦
当前文章支持参与抽奖截止6月21日共有100位幸运儿可以100%参与评论获取7天渗透云记博客赞助会员!!!先到先得,晚来可就没有啦 如需获取激活码,可直接查看文章最后,即可获取教程 前言 一直以...

 2026年8月29日 19:21
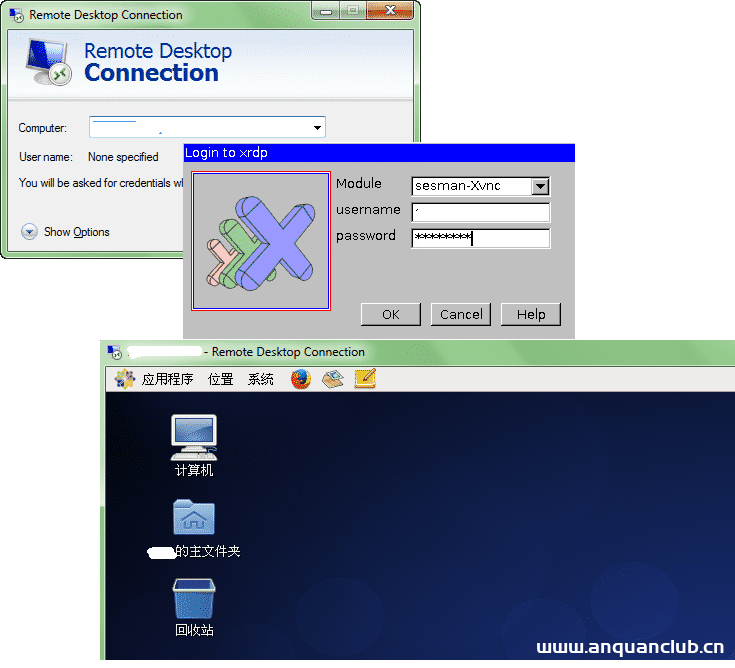
Windows和Linux实现远程桌面连接_Linux
这篇文章主要介绍了Windows和Linux实现远程桌面连接,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 对于远程桌面连接Linux,大家可能会第...
 2024年1月2日 20:31

CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape
漏洞标题 CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow...
2025年5月12日 16:30CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年6月15日 21:11
docker灵活的构建PHP环境的实现_docker
这篇文章主要介绍了docker灵活的构建PHP环境的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 使用docker搭建...
2026年3月10日 11:45CVE-2024-32736: CyberPower < v2.8.3 - SQL Injection
漏洞标题 CVE-2024-32736: CyberPower < v2.8.3 - SQL Injection 漏洞描述 A sql injection vulnerability exists in CyberPower PowerPanel Enterprise prior to . PoC代码
2024年8月11日 06:23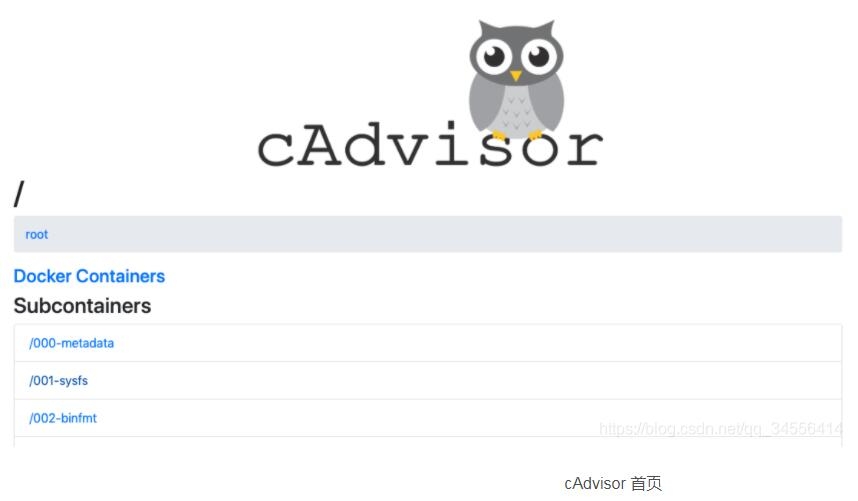
Docker 容器监控原理及 cAdvisor的安装与使用说明_docker
这篇文章主要介绍了Docker 容器监控原理及 cAdvisor的安装与使用说明,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 生产环境中监控容器的运行状况十分重要,通过监控我们...
2023年2月5日 21:16CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting
漏洞标题 CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting 漏洞描述 HashiCorp Consul and Consul Enterprise up to version 1.9.4 are vulnerable to ...
2020年7月18日 14:23
CVE-2018-1000129: Jolokia 1.3.7 – Cross-Site Scripting
漏洞标题 CVE-2018-1000129: Jolokia 1.3.7 - Cross-Site Scripting 漏洞描述 Jolokia 1.3.7 is vulnerable to cross-site scripting in the HTTP servlet and allows an attacker to execute m...
2018年8月10日 01:36Linux常用命令之grep命令用法详解_Linux
这篇文章主要介绍了Linux常用命令grep命令用法详解,grep命令用于对文件和文本执行重复搜索任务的Unix工具,可以通过grep命令指定特定搜索条件来搜索文件及其内容以获取有用的信息。对此感兴趣...
2023年9月27日 21:12CVE-2020-9047: exacqVision Web Service – Remote Code Execution
漏洞标题 CVE-2020-9047: exacqVision Web Service - Remote Code Execution 漏洞描述 exacqVision Web Service is susceptible to remote code execution which could allow the execution of ...
2020年1月4日 14:34CVE-2021-39322: WordPress Easy Social Icons Plugin < 3.0.9 - Cross-Site Scripting
漏洞标题 CVE-2021-39322: WordPress Easy Social Icons Plugin < 3.0.9 - Cross-Site Scripting 漏洞描述 The Easy Social Icons plugin <= 3.0.8 for WordPress echoes out the raw val...
2021年2月8日 21:39CVE-2021-34429: Eclipse Jetty – Information Disclosure
漏洞标题 CVE-2021-34429: Eclipse Jetty - Information Disclosure 漏洞描述 Eclipse Jetty 9.4.37-9.4.42, 10.0.1-10.0.5 and 11.0.1-11.0.5 are susceptible to improper authorization. URI...
2021年1月29日 22:55Adobe Commerce CVE-2022-24086 远程代码执行漏洞
漏洞标题 Adobe Commerce CVE-2022-24086 远程代码执行漏洞 漏洞描述 Adobe Commerce CVE-2022-24086 远程 PoC代码 暂无
2022年12月10日 09:42
苹果两周内流失两位关键芯片工程师
据外媒消息,苹果公司又被微软挖走了一位关键的芯片工程师Mike Filippo,这是最近两周苹果被挖走的第二位芯片相关的顶尖人才。在2019年加入苹果之前,Mike Filippo曾在Arm担任了约10年的顶级芯...
2022年3月10日 23:39
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

