
最新发布第971页

CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion
漏洞标题 CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion 漏洞描述 WordPress Videos sync PDF 1.7.4 and prior does not validate the p parameter before usin...
 2022年3月2日 07:14
CVE-2022-3934: WordPress FlatPM <3.0.13 - Cross-Site Scripting
漏洞标题 CVE-2022-3934: WordPress FlatPM <3.0.13 - Cross-Site Scripting 漏洞描述 WordPress FlatPM plugin before 3.0.13 contains a cross-site scripting vulnerability. The plugin ...
2022年3月26日 09:20CVE-2024-51978: Brother Printers – Authentication Bypass via Default Admin Password
漏洞标题 CVE-2024-51978: Brother Printers – Authentication Bypass via Default Admin Password 漏洞描述 By leaking a target device's serial number, a remote attacker can genera...
2024年8月14日 08:49CVE-2021-4191: GitLab GraphQL API User Enumeration
漏洞标题 CVE-2021-4191: GitLab GraphQL API User Enumeration 漏洞描述 An unauthenticated remote attacker can leverage this vulnerability to collect registered GitLab usernames, name...
2021年2月1日 01:27CVE-2023-4110: PHPJabbers Availability Booking Calendar 5.0 – Cross-Site Scripting
漏洞标题 CVE-2023-4110: PHPJabbers Availability Booking Calendar 5.0 - Cross-Site Scripting 漏洞描述 A vulnerability has been found in PHP Jabbers Availability Booking Calendar 5.0...
2023年3月13日 20:52Apache Druid Kafka Connect 远程代码执行漏洞(CVE-2023-25194)
漏洞标题 Apache Druid Kafka Connect 远程代码执行漏洞(CVE-2023-25194) 漏洞描述 Apache Druid 是一个开源的分布式数据存储和分析系统。它设计用于处理大规模的实时数据,并提供快速的交互...
2023年10月25日 18:59CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected cross-site scripting vulnerab...
2022年8月25日 02:05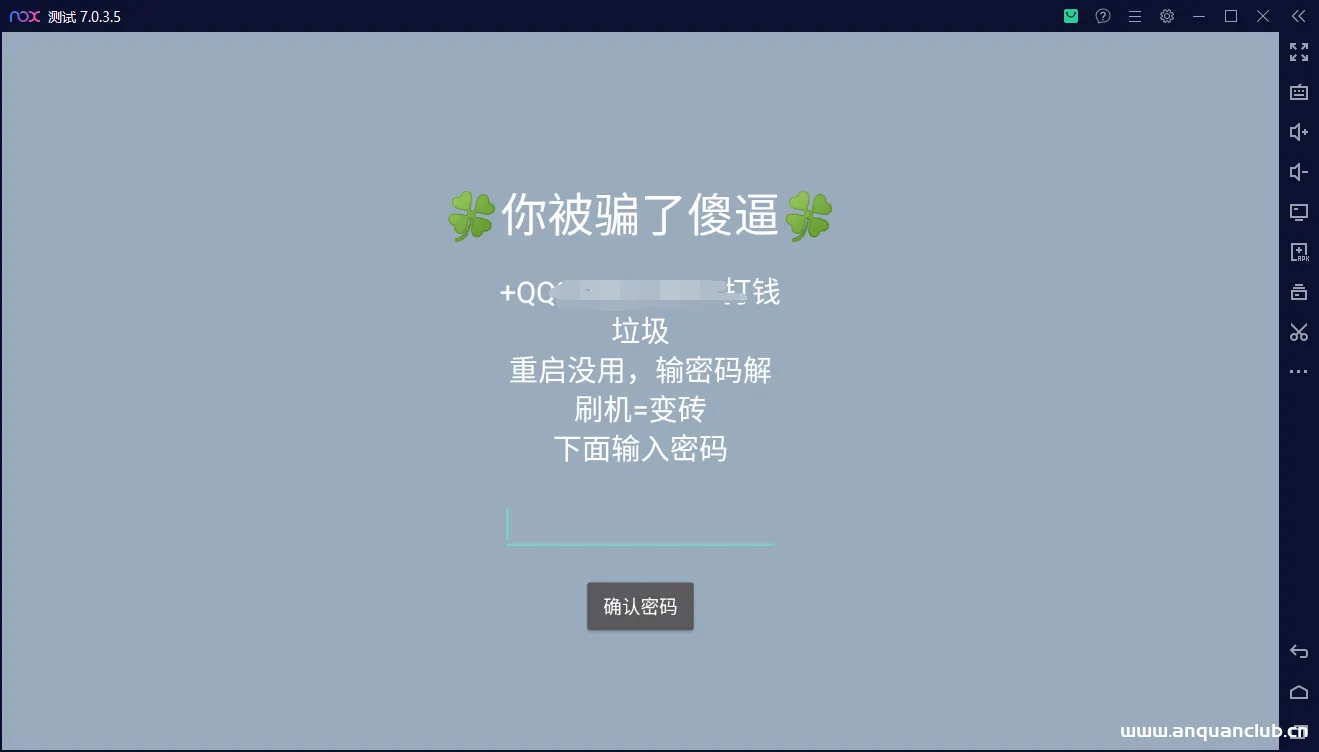
记一次违规锁机APP的渗透测试
0x00前言 今天闲着无聊,发呆时间,好兄弟突然发来一张锁机图片,乍一想锁机这玩意还是咱初中那段时间火啊。因为隐私问题,这里就直接放模拟器运行图片 那些莫名其妙的小软件,大家懂得都懂,都...

 2023年1月13日 19:28
CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年12月5日 03:31CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞
漏洞标题 CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞 漏洞描述 fofa: jbossmq PoC代码
2017年4月25日 21:19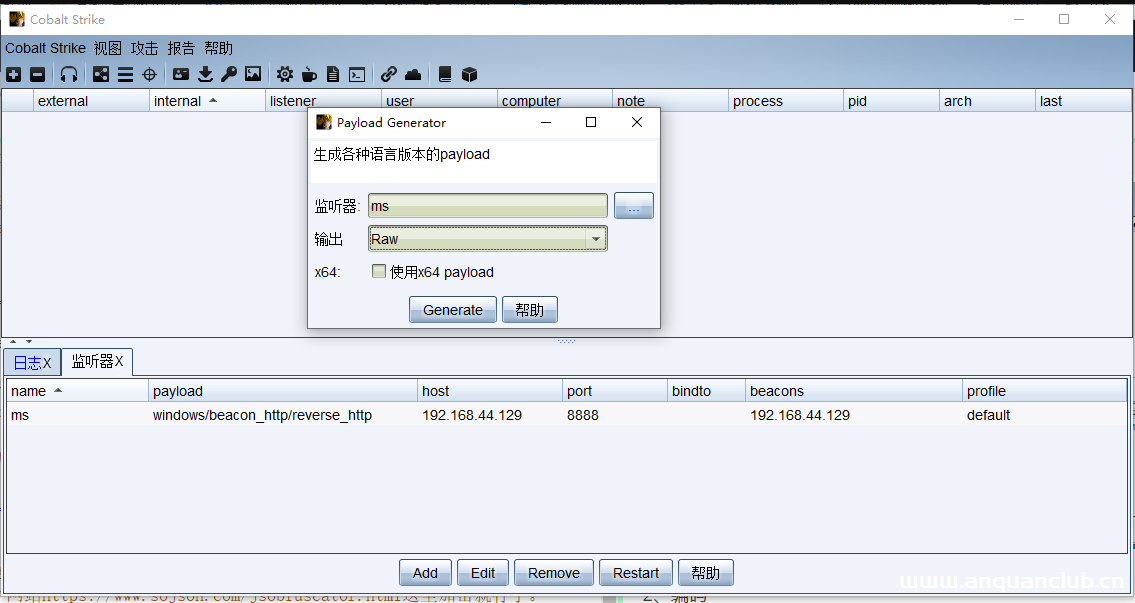
cobaltstrike免杀过360和火绒
在免杀之前需要自己处理一下cobaltstrike的相关特征,和更新一下证书。不然虽然文件免杀了,可是上线的时候会有特征,会被火绒拦截。 具体参考以下文章 http://www.wangan.com/articles/1144 ht...
2022年3月16日 09:16CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection
漏洞标题 CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection 漏洞描述 Ivanti EPM Cloud Services Appliance (CSA) before version 4.6.0-512 is susceptible to a code inj...
2021年12月19日 09:07CVE-2017-5638: Apache Struts 2 – Remote Command Execution S2-045 S2-046
漏洞标题 CVE-2017-5638: Apache Struts 2 - Remote Command Execution S2-045 S2-046 漏洞描述 Apache Struts 2 2.3.x before 2.3.32 and 2.5.x before 2.5.10.1 is vulnerable to remote comm...
2017年10月9日 07:46CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 – Cross-Site Scripting
漏洞标题 CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 - Cross-Site Scripting 漏洞描述 The settings page of the plugin did not properly sanitise the tab parameter b...
2021年4月1日 17:07CVE-2023-23333: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2023-23333: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability, attackers can ex...
2023年1月29日 04:18CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
2025年7月18日 20:07
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

