
最新发布第977页

CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting
漏洞标题 CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in edit-post.php in the Flexible ...
 2011年8月21日 05:45

世界最大劳动力管理平台Kronos遭攻击
昨日开始,多家有业务依托于Kronos的企业与组织陷入混乱,除面临数据泄露外,工资单、员工调度、工作安排、休假管理等事项皆停滞,而这一切都是因为Kronos遭受了勒索软件攻击,使其云服务预计在...
2022年3月10日 23:39CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.5 is susceptible to cross-site scripting via ...
2021年3月9日 23:52CVE-2016-1000133: WordPress forget-about-shortcode-buttons 1.1.1 – Cross-Site Scripting
漏洞标题 CVE-2016-1000133: WordPress forget-about-shortcode-buttons 1.1.1 - Cross-Site Scripting 漏洞描述 Wordpress plugin forget-about-shortcode-buttons 1.1.1 contains a reflected...
2016年2月25日 09:04CVE-2015-4414: WordPress SE HTML5 Album Audio Player 1.1.0 – Directory Traversal
漏洞标题 CVE-2015-4414: WordPress SE HTML5 Album Audio Player 1.1.0 - Directory Traversal 漏洞描述 WordPress SE HTML5 Album Audio Player 1.1.0 contains a directory traversal vulner...
2015年12月10日 15:08Copyparty1.8.6存在XSS漏洞(CVE-2025-54589)
漏洞标题 Copyparty1.8.6存在XSS漏洞(CVE-2025-54589) 漏洞描述 Copyparty1.8.6存在XSS漏洞,攻击者可以获取用户敏感信息。 PoC代码 暂无
2025年11月2日 23:24
Linux下tcpdump命令解析及使用详解_Linux
这篇文章主要介绍了Linux下tcpdump命令解析及使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 简介 用简单...
2023年9月15日 20:57CVE-2021-35395: RealTek Jungle SDK – Arbitrary Command Injection
漏洞标题 CVE-2021-35395: RealTek Jungle SDK - Arbitrary Command Injection 漏洞描述 There is a command injection vulnerability on the "formWsc" page of the management inte...
2021年1月13日 00:33CVE-2023-6021: Ray API – Local File Inclusion
漏洞标题 CVE-2023-6021: Ray API - Local File Inclusion 漏洞描述 LFI in Ray's log API endpoint allows attackers to read any file on the server without authentication. PoC代码
2023年6月29日 23:43CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年2月18日 09:50CVE-2021-32618: Python Flask-Security – Open Redirect
漏洞标题 CVE-2021-32618: Python Flask-Security - Open Redirect 漏洞描述 Python Flask-Security contains an open redirect vulnerability. Existing code validates that the URL specifie...
2021年9月6日 06:23CVE-2022-0660: Microweber <1.2.11 - Information Disclosure
漏洞标题 CVE-2022-0660: Microweber <1.2.11 - Information Disclosure 漏洞描述 Microweber before 1.2.11 is susceptible to information disclosure. An error message is generated in ...
2022年11月21日 20:39BIBLIOsoft BIBLIOpac 2008(CVE-2018-16139)
漏洞标题 BIBLIOsoft BIBLIOpac 2008(CVE-2018-16139) 漏洞描述 BIBLIOsoft BIBLIOpac2008通过bin/wxis.exe/BIBLIOpac/的db或action参数包含一个跨站点脚本漏洞,该漏洞允许远程攻击者注入任意w...
2018年6月5日 12:07
一款免费精品广告横幅在线制作网站
介绍 logo广告横幅在线生成网站源码,玩网必备,上传源码后解压访问即可,修改网站名信息在文件Config.php 内置10余中模板,也可以自己制作,方便简单 演示 源码下载 下载

 2023年1月18日 19:47
CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
2025年9月18日 15:20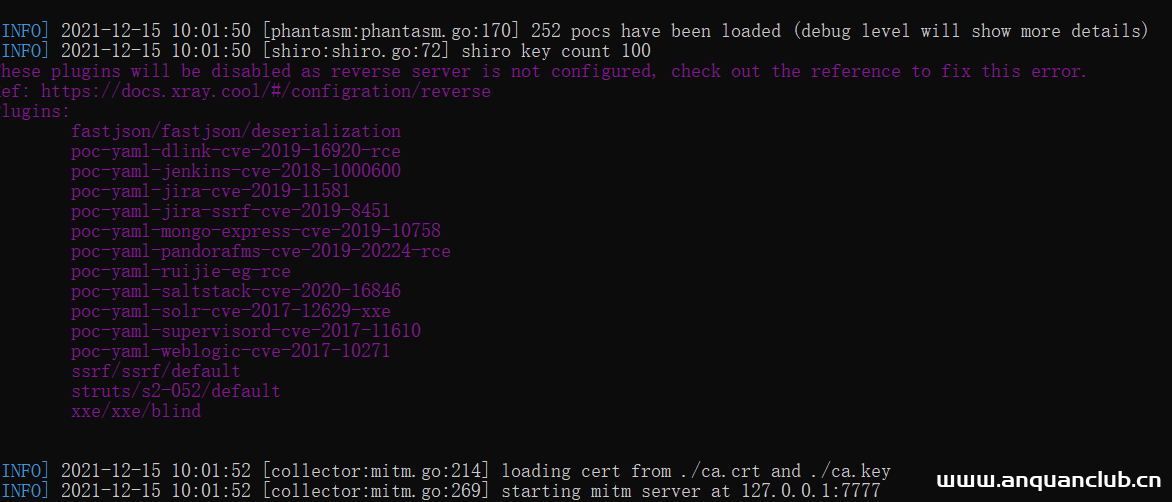
空白页面不要慌,我来跟你讲一讲
一次偶然的src挖掘,上班摸鱼中没啥事干,觉得有点空虚就来挖会洞吧,打开xray直接联动,点开页面开始整 点开发现虽然有title,但是页面是空白的 但是响应正常,这就很烦啊 瞅了一眼xray,发现...
2022年3月10日 23:32
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

