
最新发布第977页

CVE-2021-24239: WordPress Pie Register <3.7.0.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24239: WordPress Pie Register <3.7.0.1 - Cross-Site Scripting 漏洞描述 WordPress Pie Register plugin before 3.7.0.1 is susceptible to cross-site scripting. The...
 2021年5月4日 16:06
CVE-2023-46347: PrestaShop Step by Step products Pack – SQL Injection
漏洞标题 CVE-2023-46347: PrestaShop Step by Step products Pack - SQL Injection 漏洞描述 In the module “Step by Step products Pack” (ndk_steppingpack) up to 1.5.6 from NDK Design ...
2023年10月27日 18:22Apache Solr XXE漏洞(CVE-2017-12629)
漏洞标题 Apache Solr XXE漏洞(CVE-2017-12629) 漏洞描述 【漏洞对象】Apache Solr 【涉及版本】Apache Solr before 7.1.0 【漏洞描述】该漏洞可用于任何参数为deftype =xmlparser的查询请求,...
2017年5月26日 07:42CVE-2020-26413: Gitlab CE/EE 13.4 – 13.6.2 – Information Disclosure
漏洞标题 CVE-2020-26413: Gitlab CE/EE 13.4 - 13.6.2 - Information Disclosure 漏洞描述 GitLab CE and EE 13.4 through 13.6.2 is susceptible to Information disclosure via GraphQL. Use...
2020年1月11日 07:17
利用302跳转绕过限制-ssrf仅能使用http协议时
当ssrf限制只能使用http或https协议,可通过Header函数绕过限制。在vps创建一个302.php的文件,根据需求设置协议类型,内容参考下图: 将对应的url参数改为:http://vpsip/302.php即可进行深度...
2022年3月10日 23:36CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
2022年1月6日 15:39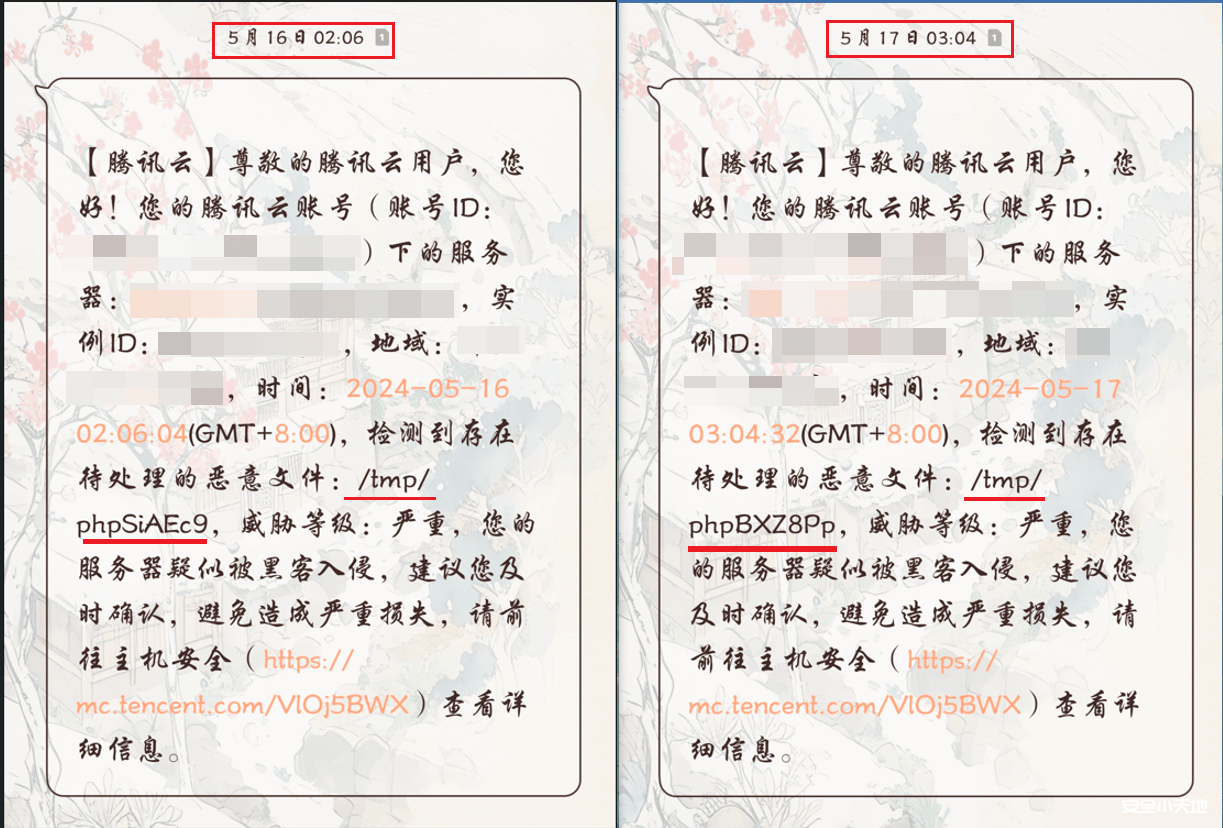
实战 | 关于安全小天地博客网站的两次应急响应
前言 安全小天地(anquanclub.cn)是鄙人用来记录平时学习到的琐碎内容,比较繁杂,多数是一些小知识点,没有进行总结。主要目的是方便自己后续如果再遇到相同的问题,避免再次需要经过多次百度...

 2024年5月21日 23:15
CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection
漏洞标题 CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection 漏洞描述 Ivanti EPM Cloud Services Appliance (CSA) before version 4.6.0-512 is susceptible to a code inj...
2021年2月25日 15:02CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting
漏洞标题 CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting 漏洞描述 WordPress Awin Data Feed plugin 1.6 and prior contains a cross-site scripting vulnerabilit...
2022年4月2日 05:13CVE-2013-3526: WordPress Plugin Traffic Analyzer – ‘aoid’ Cross-Site Scripting
漏洞标题 CVE-2013-3526: WordPress Plugin Traffic Analyzer - 'aoid' Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in js/ta_loaded.js.php in the Traffi...
2013年5月19日 09:40
docker版es、milvus、minio启动命令详解_docker
这篇文章主要介绍了docker版es、milvus、minio启动命令详解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、es启动命令: docker run -itd -e TAKE_FILE_OWNERSHIP=1111 ...
2023年1月29日 21:12
Tor Project对俄罗斯封禁Tor网站及节点提起上诉
Tor Project是总部位于美国的非营利性项目,旨在为用户提供绕过审查匿名访问网站的服务,声称其使命是通过创建和部署免费且匿名的开源隐私技术来促进人权和自由。Tor Project和俄罗斯数字权力与...
2022年3月10日 23:40CVE-2025-46822: Java-springboot-codebase 1.1 – Arbitrary File Read
漏洞标题 CVE-2025-46822: Java-springboot-codebase 1.1 - Arbitrary File Read 漏洞描述 OsamaTaher/Java-springboot-codebase is a collection of Java and Spring Boot code snippets, appl...
2025年4月18日 21:07CVE-2016-1000148: WordPress S3 Video <=0.983 - Cross-Site Scripting
漏洞标题 CVE-2016-1000148: WordPress S3 Video <=0.983 - Cross-Site Scripting 漏洞描述 WordPress S3 Video and before contains a reflected cross-site scripting vulnerability which...
2016年11月27日 15:35CVE-2017-17731: DedeCMS 5.7 – SQL Injection
漏洞标题 CVE-2017-17731: DedeCMS 5.7 - SQL Injection 漏洞描述 DedeCMS through 5.7 has SQL Injection via the $_FILES superglobal to plus/recommend.php. PoC代码
2017年2月13日 18:05CVE-2021-21799: Advantech R-SeeNet 2.4.12 – Cross-Site Scripting
漏洞标题 CVE-2021-21799: Advantech R-SeeNet 2.4.12 - Cross-Site Scripting 漏洞描述 Advantech R-SeeNet 2.4.12 contains a reflected cross-site scripting vulnerability in the telnet_f...
2021年12月29日 09:58
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

