
最新发布第978页

CVE-2022-2379: WordPress Easy Student Results <=2.2.8 - Improper Authorization
漏洞标题 CVE-2022-2379: WordPress Easy Student Results <=2.2.8 - Improper Authorization 漏洞描述 WordPress Easy Student Results plugin through 2.2.8 is susceptible to informatio...
 2022年1月12日 00:30

docker用root进入容器的操作_docker
这篇文章主要介绍了docker用root进入容器的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先运行docker容器 运行命令是root用户 sudo docker exec -it -u root ec33...
2022年7月6日 20:25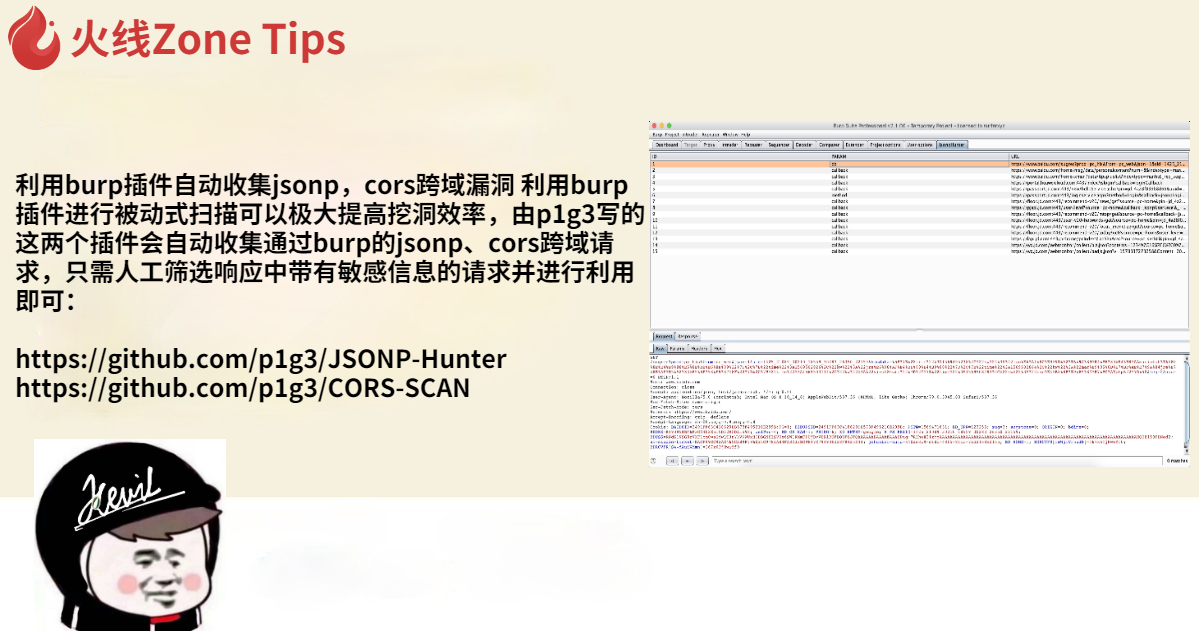
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
2022年3月10日 23:35CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
2022年9月28日 00:42CVE-2025-9808: The Events Calendar <= 6.15.2 - Information Disclosure
漏洞标题 CVE-2025-9808: The Events Calendar <= 6.15.2 - Information Disclosure 漏洞描述 The Events Calendar WordPress plugin <= 6.15.2 contains an information disclosure vuln...
2025年10月5日 07:34Adobe ColdFusion CVE-2024-20767 任意文件读取漏洞
漏洞标题 Adobe ColdFusion CVE-2024-20767 任意文件读取漏洞 漏洞描述 Adobe ColdFusion中存在任意文件读取漏洞,此漏洞是由于未充分验证用户输入file_name参数的数据所导致的。 PoC代码 暂无
2024年5月29日 22:27
buu刷题笔记之文件上传漏洞全集-Upload-labs通关手册
简介 upload-labs是一个使用php语言编写的,专门收集渗透测试和CTF中遇到的各种上传漏洞的靶场。旨在帮助大家对上传漏洞有一个全面的了解。目前一共20关,每一关都包含着不同上传方式。 第一关 ...

 2023年1月13日 20:20
CVE-2017-9965: Schneider Electric Pelco VideoXpert Enterprise 2.0 – Path Traversal
漏洞标题 CVE-2017-9965: Schneider Electric Pelco VideoXpert Enterprise 2.0 - Path Traversal 漏洞描述 Schneider Electric Pelco VideoXpert Enterprise versions 2.0 and prior contain a...
2017年11月8日 11:32CVE-2025-61757: Oracle Identity Manager REST WebServices – Authentication Bypass
漏洞标题 CVE-2025-61757: Oracle Identity Manager REST WebServices - Authentication Bypass 漏洞描述 Vulnerability in the Identity Manager product of Oracle Fusion Middleware (compon...
2025年5月22日 22:37
详解bash中的初始化机制_Linux
这篇文章主要介绍了详解bash中的初始化机制,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Bash初始化文件 交互式...
2024年2月29日 21:32
第十六期「听火」线上会议沙龙即将袭来,主题「协同模式下的渗透测试」
十五期内容回顾 http://zone.huoxian.cn/d/585 主题: 协同模式下的渗透测试 简介:古人云:“工欲善其事,必先利其器。随着项目协同平台http://coop.huoxian.cn/overview的对外开放,很多小伙...
2022年3月10日 23:32CVE-2024-8503: VICIdial – SQL Injection
漏洞标题 CVE-2024-8503: VICIdial - SQL Injection 漏洞描述 An unauthenticated attacker can leverage a time-based SQL injection vulnerability in VICIdial to enumerate database record...
2024年12月5日 21:18CVE-2020-29279: 74CMS – Remote File Inclusion
漏洞标题 CVE-2020-29279: 74CMS - Remote File Inclusion 漏洞描述 PHP remote file inclusion in the assign_resume_tpl method in Application/Common/Controller/BaseController.class.php ...
2020年5月7日 11:33CVE-2020-22208: 74cms – ajax_street.php ‘x’ SQL Injection
漏洞标题 CVE-2020-22208: 74cms - ajax_street.php 'x' SQL Injection 漏洞描述 SQL Injection in 74cms 3.2.0 via the x parameter to plus/ajax_street.php. PoC代码
2020年2月19日 15:56CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload
漏洞标题 CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload 漏洞描述 WordPress eaSync Booking plugin bundle for hotel, restaurant and car rental before 1.1....
2022年6月16日 00:16CVE-2023-2023: Custom 404 Pro < 3.7.3 - Cross-Site Scripting
漏洞标题 CVE-2023-2023: Custom 404 Pro < 3.7.3 - Cross-Site Scripting 漏洞描述 Custom 404 Pro before 3.7.3 is susceptible to cross-site scripting via the search parameter due to...
2023年11月26日 14:18
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

