
最新发布第978页

CVE-2015-10141: Xdebug <= 2.5.5 - Command Injection
漏洞标题 CVE-2015-10141: Xdebug <= 2.5.5 - Command Injection 漏洞描述 Xdebug <= 2.5.5 contains an unauthenticated command injection caused by accepting debugger protocol comm...
 2015年2月11日 06:44
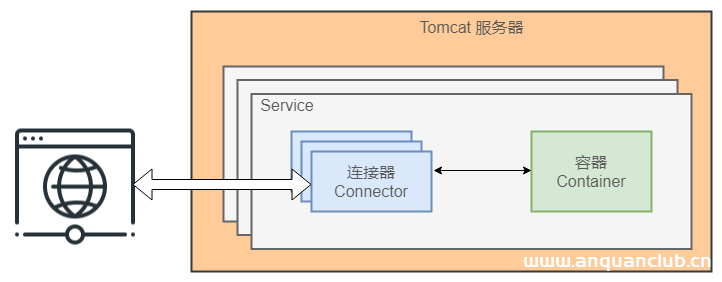
分析Tomcat的工作原理_Tomcat
这篇文章主要介绍了Tomcat的工作原理是怎样的,帮助大家清楚 Tomcat 的工作原理和处理请求流程和分析,感兴趣的朋友可以了解下 SpringBoot 就像一条巨蟒,慢慢缠绕着我们,使我们麻痹。不得不承...
2023年5月14日 20:21CVE-2016-3978: Fortinet FortiOS – Open Redirect/Cross-Site Scripting
漏洞标题 CVE-2016-3978: Fortinet FortiOS - Open Redirect/Cross-Site Scripting 漏洞描述 FortiOS Web User Interface in 5.0.x before 5.0.13, 5.2.x before 5.2.3, and 5.4.x before 5.4.0...
2016年6月30日 09:03Cacti cmd_realtime CVE-2024-29895 命令注入漏洞
漏洞标题 Cacti cmd_realtime CVE-2024-29895 命令注入漏洞 漏洞描述 Cacti是一套基于PHP、MySQL、SNMP及RRDTool开发的网络流量监测图形分析工具。Cacti存在命令注入漏洞,此漏洞是由于cmd_real...
2024年3月6日 06:08CVE-2016-6195: vBulletin <= 4.2.3 - SQL Injection
漏洞标题 CVE-2016-6195: vBulletin <= 4.2.3 - SQL Injection 漏洞描述 vBulletin versions 3.6.0 through 4.2.3 are vulnerable to an SQL injection vulnerability in the vBulletin core...
2016年6月21日 23:14CVE-2022-28033: Atom.CMS 2.0 – SQL Injection
漏洞标题 CVE-2022-28033: Atom.CMS 2.0 - SQL Injection 漏洞描述 Atom.CMS 2.0 is vulnerable to SQL Injection via Atom.CMS_admin_uploads.php which allows an attacker to execute arbitr...
2022年11月15日 22:32CVE-2024-33610: Sharp Multifunction Printers – Cookie Exposure
漏洞标题 CVE-2024-33610: Sharp Multifunction Printers - Cookie Exposure 漏洞描述 It was observed that Sharp printers are vulnerable to a listing of session cookies without authenti...
2024年6月27日 05:09CRMEB开源商城系统 /api/products 存在SQL注入漏洞(CVE-2024-36837)
漏洞标题 CRMEB开源商城系统 /api/products 存在SQL注入漏洞(CVE-2024-36837) 漏洞描述 CRMEB开源商城系统是一款全开源可商用的系统,前后端分离开发,全部100%开源,在小程序、公众号、H5、APP...
2024年6月23日 05:21CVE-2024-9617: Danswer – Insecure Direct Object Reference
漏洞标题 CVE-2024-9617: Danswer - Insecure Direct Object Reference 漏洞描述 The application does not verify whether the attacker is the creator of the file, allowing the attacker t...
2024年10月15日 17:48Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月11日 00:37CVE-2010-1471: Joomla! Component Address Book 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1471: Joomla! Component Address Book 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the AddressBook (com_addressbook) component 1.5....
2010年4月13日 06:34
docker容器中无法获取宿主机hostname的解决方案_docker
这篇文章主要介绍了docker容器中无法获取宿主机hostname的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在nodejs环境中测试通过,其它语言同理,只需要使用获取...
2022年7月30日 20:12CVE-2020-20285: ZZcms – Cross-Site Scripting
漏洞标题 CVE-2020-20285: ZZcms - Cross-Site Scripting 漏洞描述 ZZcms 2019 contains a cross-site scripting vulnerability in the user login page. An attacker can inject arbitrary Jav...
2020年7月21日 06:33bugbounty技巧聚合20220106
漏洞报告 【8x8】XSS漏洞 http://hackerone.com/reports/1440161 【Mattermost 】 能够诱使受害者在特定会话中使用伪造的电子邮件地址,然后取回帐户 http://hackerone.com/reports/1357013 【T...
2022年3月16日 09:16CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录)
漏洞标题 CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 Ruijie Networks...
2023年5月25日 21:13CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
2023年11月4日 14:26
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

