
最新发布第979页

CVE-2022-0735: GitLab CE/EE – Information Disclosure
漏洞标题 CVE-2022-0735: GitLab CE/EE - Information Disclosure 漏洞描述 GitLab CE/EE is susceptible to information disclosure. An attacker can access runner registration tokens usin...
 2022年3月21日 10:39
CVE-2021-41460: ECShop 4.1.0 – SQL Injection
漏洞标题 CVE-2021-41460: ECShop 4.1.0 - SQL Injection 漏洞描述 ECShop 4.1.0 has SQL injection vulnerability, which can be exploited by attackers to obtain sensitive information. Po...
2021年9月4日 16:05CVE-2020-17463: Fuel CMS 1.4.7 – SQL Injection
漏洞标题 CVE-2020-17463: Fuel CMS 1.4.7 - SQL Injection 漏洞描述 FUEL CMS 1.4.7 allows SQL Injection via the col parameter to /pages/items, /permissions/items, or /navigation/items...
2020年9月22日 07:36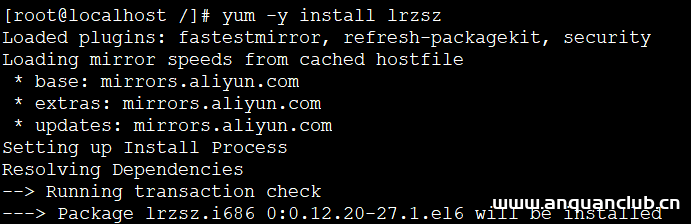
jmeter在linux系统下运行及本地内存调优的方法详解_Linux
这篇文章主要介绍了jmeter在linux系统下运行及本地内存调优的方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.在linux系...
2023年9月8日 21:36CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年11月17日 14:57
Nginx正则表达式相关的参数和规则介绍_nginx
这篇文章主要给大家介绍了关于Nginx正则表达式相关的参数和规则的相关资料,文中通过示例代码介绍的非常详细,对大家学习或者使用Nginx正则表达式具有一定的参考学习价值,需要的朋友们下面来一...
2024年1月6日 20:14CVE-2017-3131: FortiOS 5.4.0 to 5.6.0 – Cross-Site Scripting
漏洞标题 CVE-2017-3131: FortiOS 5.4.0 to 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.4.0 through 5.4.4 and 5.6.0 allow...
2017年11月27日 12:13CVE-2023-6895: Hikvision IP ping.php – Command Execution
漏洞标题 CVE-2023-6895: Hikvision IP ping.php - Command Execution 漏洞描述 A vulnerability was found in Hikvision Intercom Broadcasting System 3.0.3_20201113_RELEASE(HIK). It has b...
2023年12月12日 11:02一篇文章弄懂Docker镜像的制作、上传、拉取和部署_docker
Docker包含三个基本概念,分别是镜像(Image)、容器(Container)和仓库(Repository),镜像是 Docker 运行容器的前提,这篇文章主要给大家介绍了如何通过一篇文章弄懂Docker镜像的制作、上传、...
2022年6月15日 08:57Apache Druid存在服务器请求伪造漏洞(CVE-2025-27888)
漏洞标题 Apache Druid存在服务器请求伪造漏洞(CVE-2025-27888) 漏洞描述 Apache Druid存在服务器请求伪造漏洞,攻击者可以直接访问的内部系统。 PoC代码 暂无
2025年12月6日 16:07CVE-2018-17254: Joomla! JCK Editor SQL Injection
漏洞标题 CVE-2018-17254: Joomla! JCK Editor SQL Injection 漏洞描述 The JCK Editor component 6.4.4 for Joomla! allows SQL Injection via the jtreelink/dialogs/links.php parent parame...
2018年2月14日 15:09CVE-2025-57819: FreePBX – Remote Code Execution
漏洞标题 CVE-2025-57819: FreePBX - Remote Code Execution 漏洞描述 FreePBX 15, 16, and 17 contain a remote code execution caused by insufficiently sanitized user-supplied data in en...
2025年2月16日 00:23CVE-2024-10081: CodeChecker <= 6.24.1 - Authentication Bypass
漏洞标题 CVE-2024-10081: CodeChecker <= 6.24.1 - Authentication Bypass 漏洞描述 Authentication bypass occurs when the API URL ends with Authentication, Configuration or ServerIn...
2024年4月10日 21:50CVE-2023-3710: Honeywell PM43 Printers – Command Injection
漏洞标题 CVE-2023-3710: Honeywell PM43 Printers - Command Injection 漏洞描述 Improper Input Validation vulnerability in Honeywell PM43 on 32 bit, ARM (Printer web page modules) all...
2023年11月24日 08:17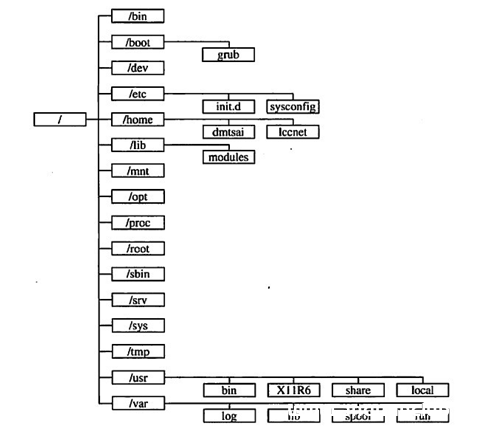
Linux 目录结构详细介绍_Linux
这篇文章主要介绍了Linux 目录结构详细介绍,文章内容介绍的很详细,有对于linux目录结构不是太了解的同学可以参考下 初学Linux,首先需要弄清Linux 标准目录结构 / root --- 启动Linux时使用的...
2022年9月29日 20:02CVE-2021-30116: Kaseya VSA < 9.5.7 - Credential Disclosure via Windows Agent
漏洞标题 CVE-2021-30116: Kaseya VSA < 9.5.7 - Credential Disclosure via Windows Agent 漏洞描述 Kaseya VSA before 9.5.7 allows credential disclosure, as exploited in the wild in ...
2021年5月31日 17:29
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

