
最新发布第97页

CVE-2024-13979: St. Joe ERP system – SQL Injection
漏洞标题 CVE-2024-13979: St. Joe ERP system - SQL Injection 漏洞描述 A SQL injection vulnerability exists in the St. Joe ERP system ("圣乔ERP系统") that allows unauthenti...
 2024年2月29日 11:56

操作系统原理与实例分析2.0(李睿、王旭阳版)复习之简答题
标红的题目为PPT上面标注要考的,其余题目有所了解就好!! 期末考试必备题型 1.计算机系统的资源可分为哪几类?试举例说明 答:计算机系统资源分为硬件资源和软件资源两大类,硬件资源:包括中...

 2022年5月25日 17:52
CVE-2019-8442: Atlassian Jira webroot leak
漏洞标题 CVE-2019-8442: Atlassian Jira webroot leak 漏洞描述 Atlassian Jira是澳大利亚Atlassian公司的一套缺陷跟踪管理系统。该系统主要用于对工作中各类问题、缺陷进行跟踪管理。 Atlassi...
2019年2月14日 15:20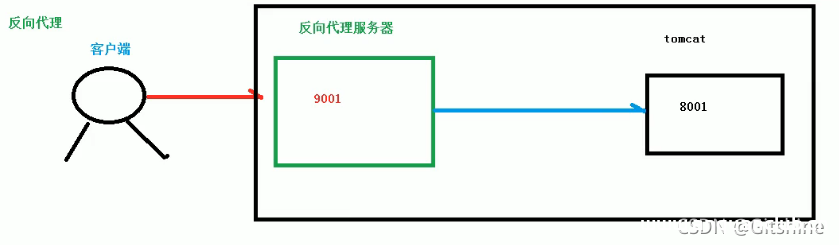
学习nginx基础知识_nginx
这篇文章主要介绍了nginx基础知识,文中运用了大量的图片和代码进行讲解,对相关知识感兴趣的小伙伴可以参考一下这篇文章 目录一.什么是nginx?二.nginx能干什么?2.1 什么是正向代理?2.2 ...
2022年6月15日 09:11CVE-2020-8209: Citrix XenMobile Server – Local File Inclusion
漏洞标题 CVE-2020-8209: Citrix XenMobile Server - Local File Inclusion 漏洞描述 Citrix XenMobile Server 10.12 before RP2, Citrix XenMobile Server 10.11 before RP4, Citrix XenMobile...
2020年12月1日 10:35CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Post Grid plugin before 2.1.8 contains a reflected cross-site scripting vulnerabili...
2021年12月1日 08:59
利用zabbix监控ogg进程(Linux平台)_zabbix
这篇文章主要介绍了利用zabbix监控ogg进程(Linux平台)的方法,帮助大家更好的理解和使用zabbix,感兴趣的朋友可以了解下 前段时间生产的一个数据库的ogg进程挂了快半个月才被发现,已经起不来了...
2022年12月16日 21:28CVE-2025-10211: ChanCMS <= 3.3.0 - Server-Side Request Forgery
漏洞标题 CVE-2025-10211: ChanCMS <= 3.3.0 - Server-Side Request Forgery 漏洞描述 yanyutao0402 ChanCMS 3.3.0 contains a server-side request forgery caused by manipulation of the ...
2025年1月12日 15:33CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Backup Guard plugin before 1.6.0 is susceptible to authenticated a...
2021年11月23日 00:53CVE-2024-36683: PrestaShop productsalert – SQL Injection
漏洞标题 CVE-2024-36683: PrestaShop productsalert - SQL Injection 漏洞描述 In the module 'Products Alert' (productsalert) up to version 1.7.4 from Smart Modules for Prest...
2024年2月3日 09:45CVE-2018-5233: Grav CMS <1.3.0 - Cross-Site Scripting
漏洞标题 CVE-2018-5233: Grav CMS <1.3.0 - Cross-Site Scripting 漏洞描述 Grav CMS before 1.3.0 is vulnerable to cross-site scripting via system/src/Grav/Common/Twig/Twig.php and ...
2018年5月8日 18:00CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录)
漏洞标题 CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 Ruijie Networks...
2023年6月30日 10:13CVE-2022-29272: Nagios XI <5.8.5 - Open Redirect
漏洞标题 CVE-2022-29272: Nagios XI <5.8.5 - Open Redirect 漏洞描述 Nagios XI through 5.8.5 contains an open redirect vulnerability in the login function. An attacker can redirec...
2022年5月13日 09:36
WebApi部署多服务器配置Nginx负载均衡的教程_nginx
这篇文章主要介绍了WebApi部署多服务器配置Nginx负载均衡 ,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 01PARTCoreWebApi教程本地演示环境 Vis...
2024年3月17日 21:15CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting
漏洞标题 CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting 漏洞描述 The bws-testimonials plugin before 0.1.9 for WordPress has multiple XSS issues. PoC...
2017年1月14日 18:45CVE-2022-29298: SolarView Compact 6.00 – Local File Inclusion
漏洞标题 CVE-2022-29298: SolarView Compact 6.00 - Local File Inclusion 漏洞描述 SolarView Compact 6.00 is vulnerable to local file inclusion which could allow attackers to access s...
2022年1月20日 20:50
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

