
最新发布第97页
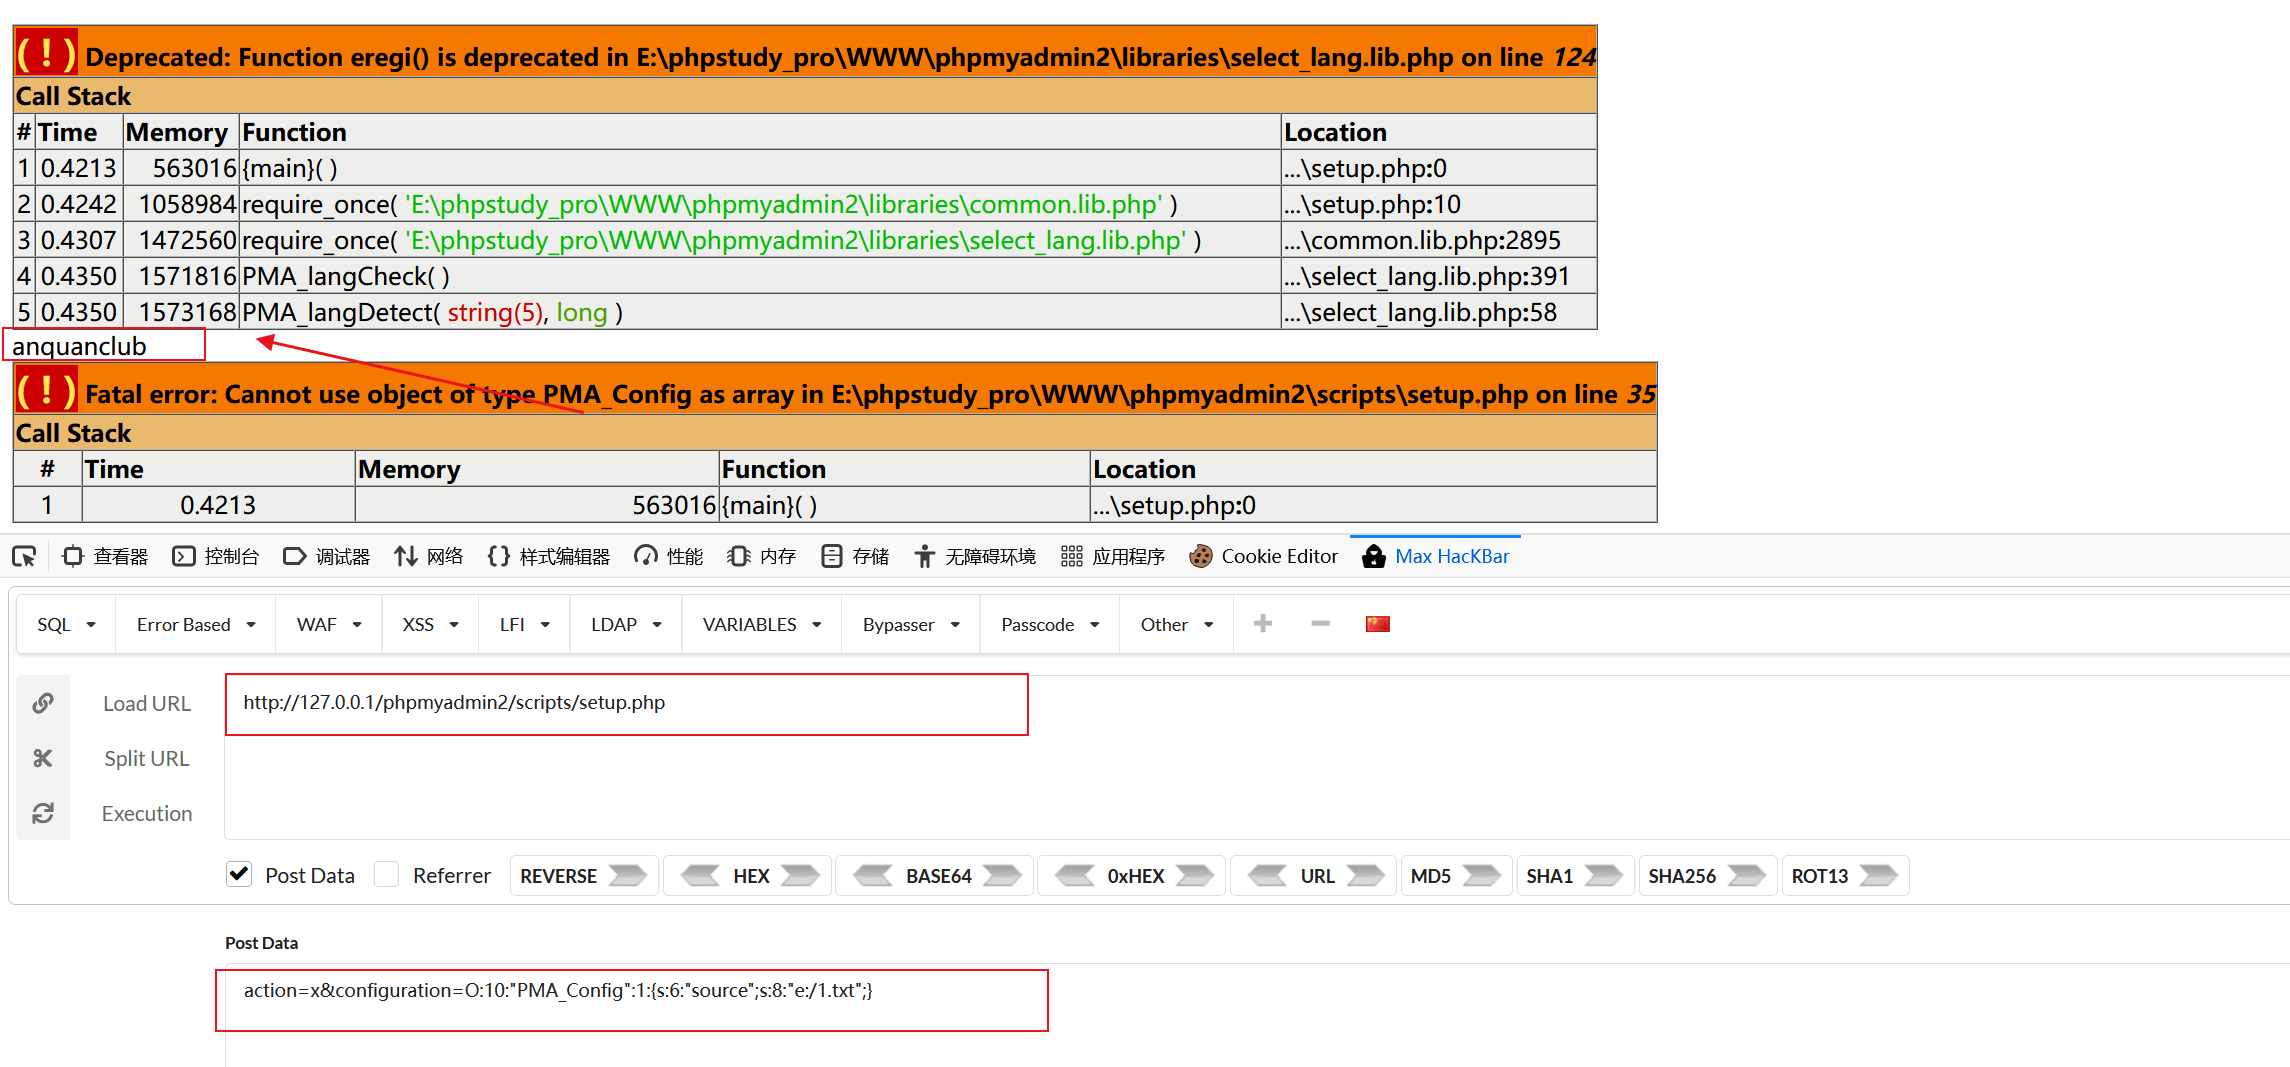
【代码审计】phpmyadmin2反序列化导致的远程命令执行
相关阅读 反序列使用到的相关魔术方法 自动审计或搜索关键字找到文件及代码段 __wakeup() //使用unserialize时触发 __sleep() //使用serialize时触发 __destruct() //对象被销毁时触发 __call()...

 2023年6月7日 15:24
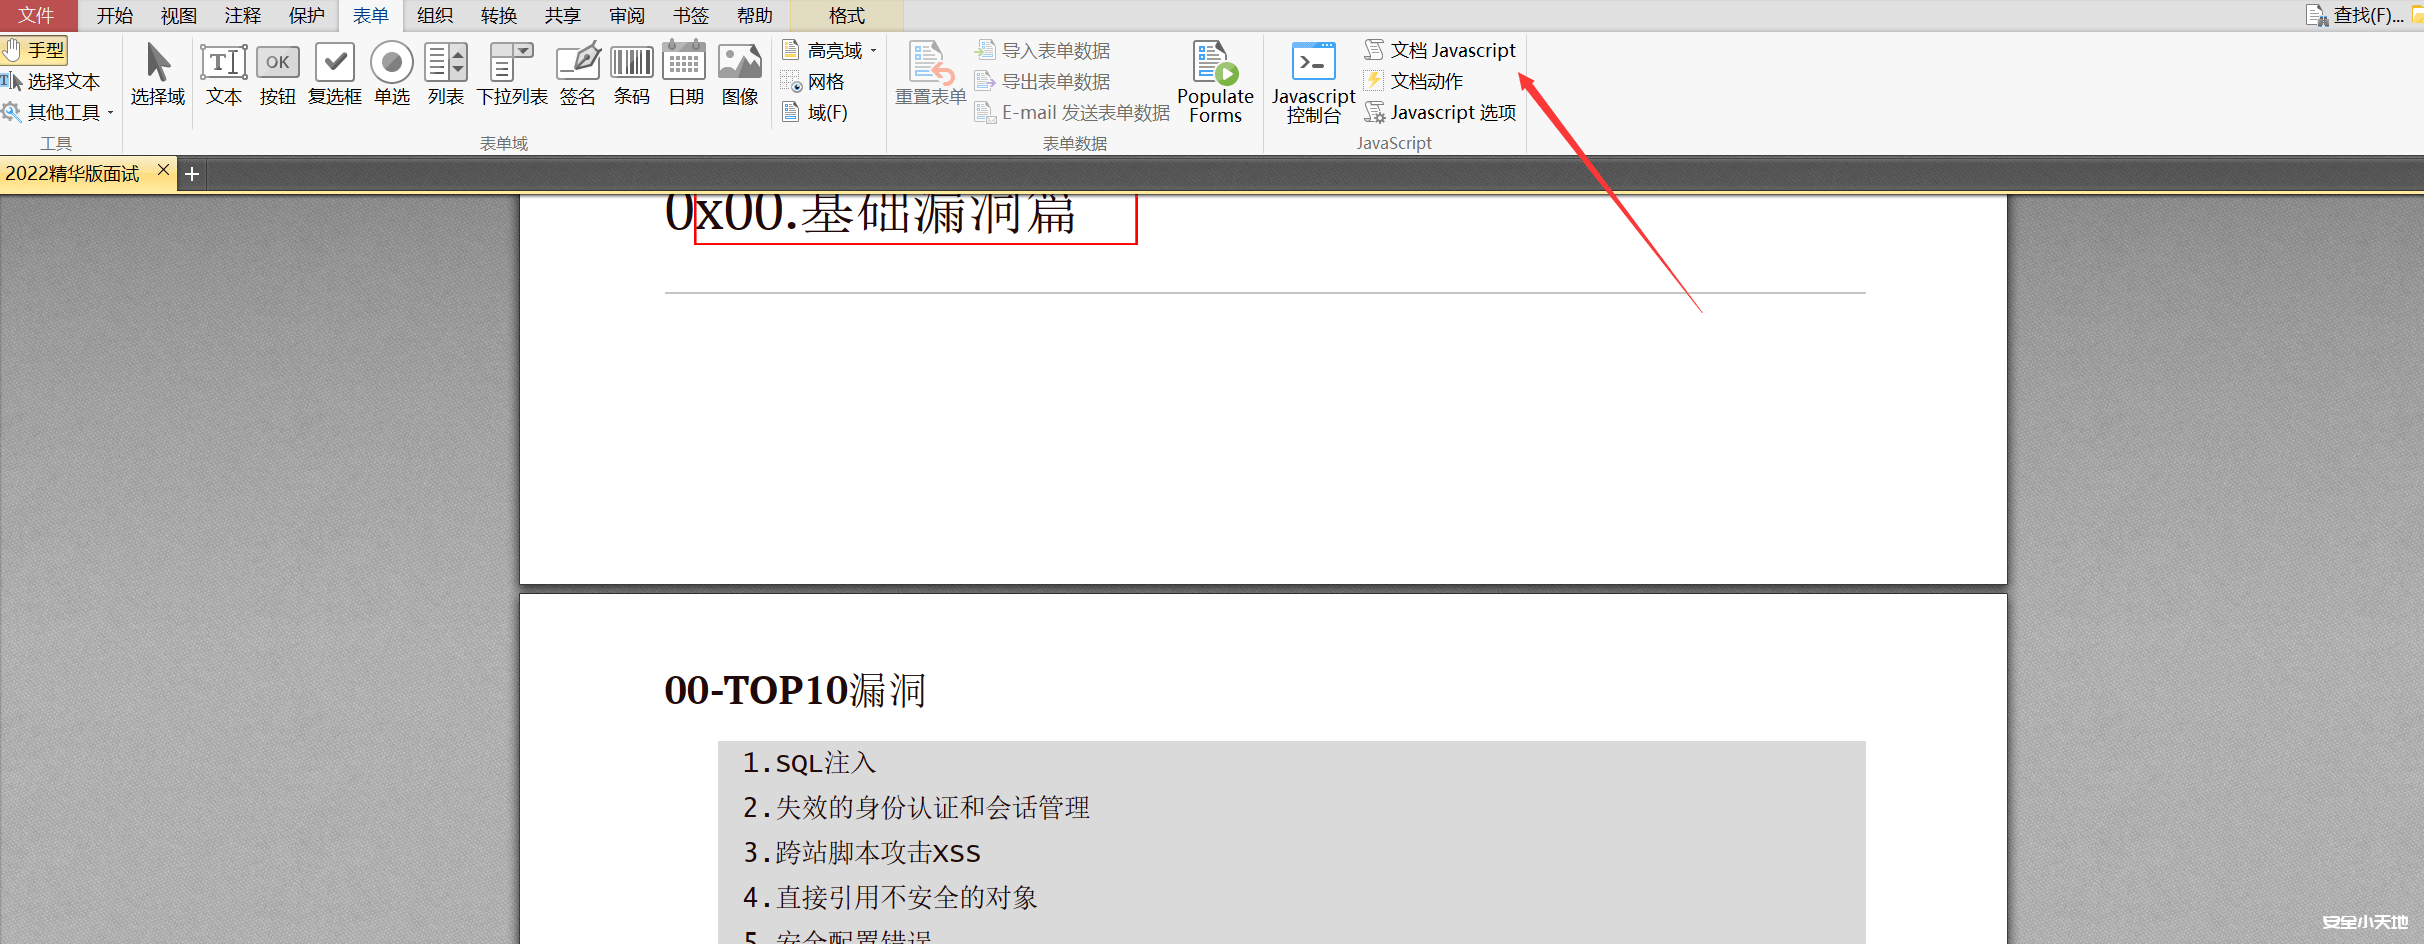
利用PDF文件执行 xss
前言 现在web安全渗透越来越难了,很多平台直接白名单限制文件上传,相较于以前的双写、大小写、%00截断等很多方法都没有办法很好的绕过 面对这样的情况,只能尝试上传pdf等文档文件,配合xss进...
2023年6月9日 10:13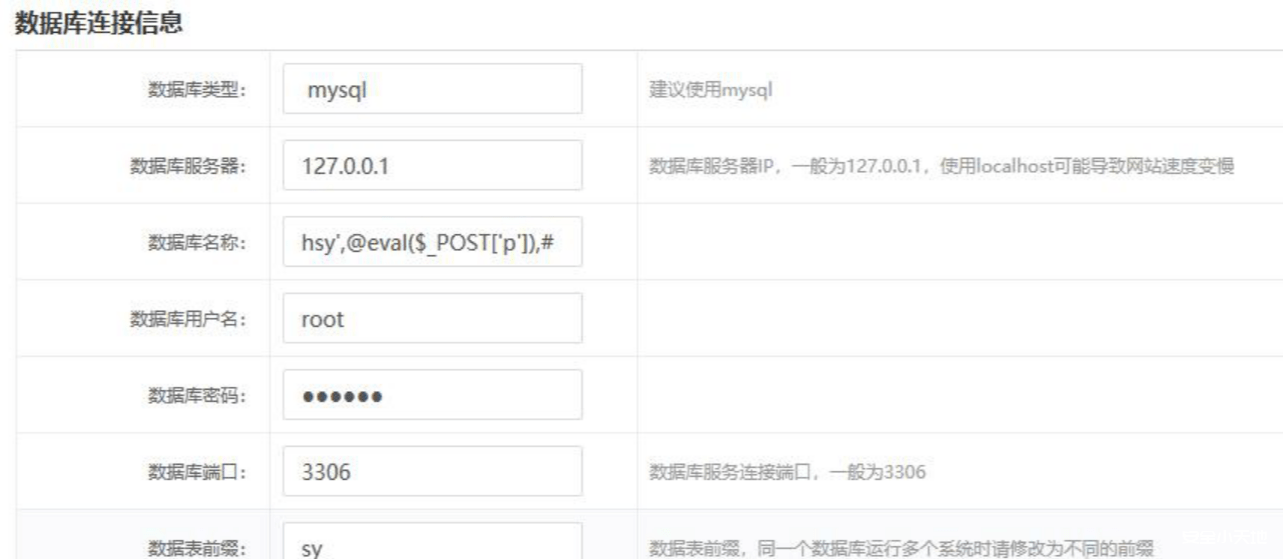
Hsycms2.0代码审计
前言 ThinkPHP 5 免费企业网站管理系统HSYCMS 带前后台是由好生意工作室开发的一款全新的企业站后台管理系统,网址URL全伪静态处理,网址简短,易于优化。 Hsycms 企业管理系统后台是作者...
2023年6月9日 20:30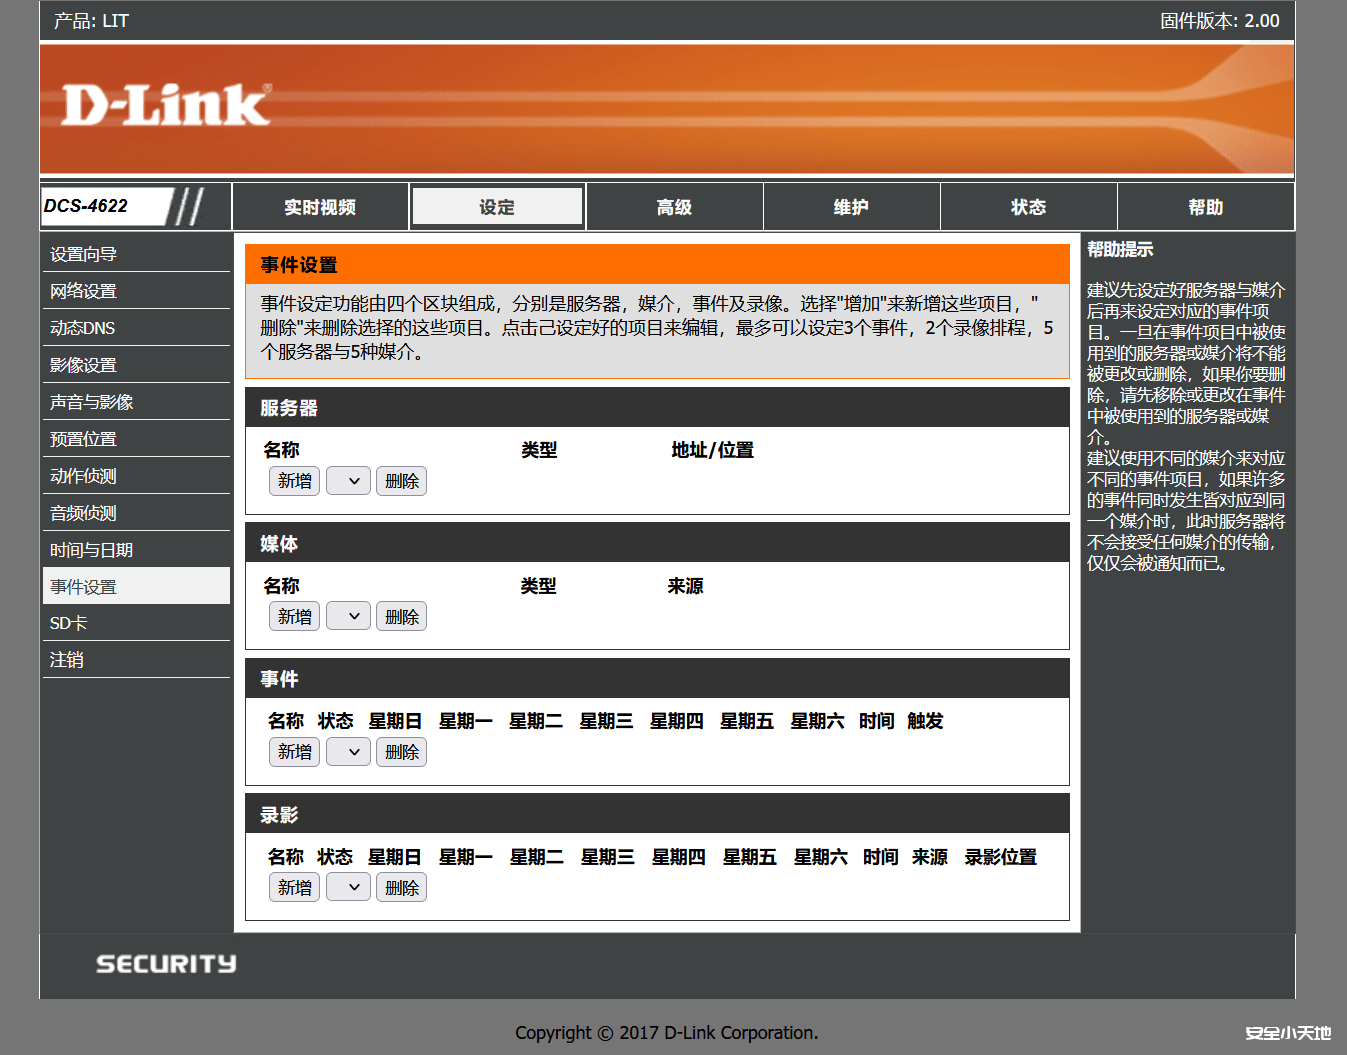
漏洞复现 D-Link DCS 密码泄露漏洞
漏洞描述 D-link DCS是一款网络摄像机,工作温度为0-50℃。D-link DCS系统存在密码泄露漏洞,攻击者可以根据泄露信息,进入后台 适用范围中小企业设备类型网络摄像机 图象分辨率(dpi)704×480,...
2023年6月10日 18:01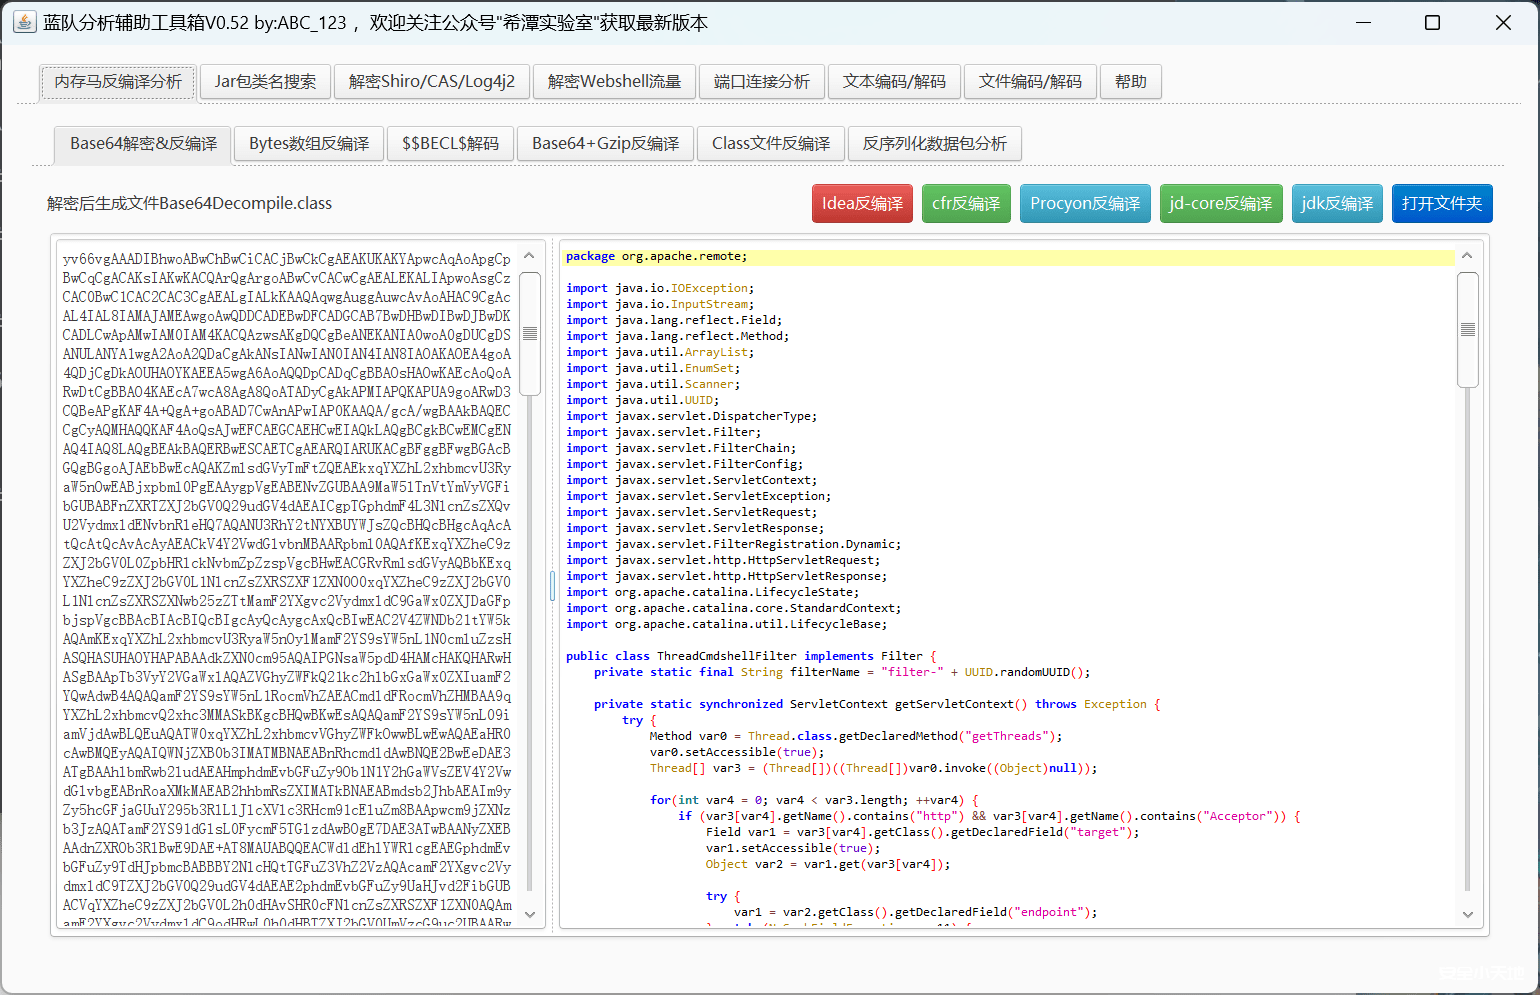
常见Webshell&重大漏洞的流量特征(附解密流量工具)
0x01 前言攻防演练中,经常会看到一些加密的流量,又分不清楚是不是误报,本文总结了一些常见的流量特征,附流量解密工具。远控C2cs流量特征:1,基础特征:心跳包2,请求特征:下发的指令,ur...
2023年6月16日 16:43
SecCrawler – 一个方便安全研究人员获取每日安全日报的爬虫和推送程序
前言 一个方便安全研究人员获取每日安全日报的爬虫和推送程序,目前爬取范围包括先知社区、安全客、Seebug Paper、跳跳糖、奇安信攻防社区、棱角社区以及绿盟、腾讯玄武、天融信、360等实验室博...
2026年3月15日 12:27
高级蓝队溯源手册
溯源手册 本溯源手册,分技巧与实战两大篇幅旨在帮助大家可以快速上手并在实战中运用,也可充当字典的作用,在溯源过程中可以翻一翻,更全面的溯源,故某些内容可能会简化。 技巧篇 通常情况下...
2023年6月16日 16:30
最新BurpSuite2023.6.1专业版下载 支持任意版本
相关阅读 更新说明 我们已经将Burp中内置的浏览器升级到Mac和Linux的114.0.5735.133版本以及Windows的114.0.5735.133/134版本。此更新包含多个安全修复。 特别鸣谢 感谢热心网友@justread的反馈...
2026年3月15日 12:27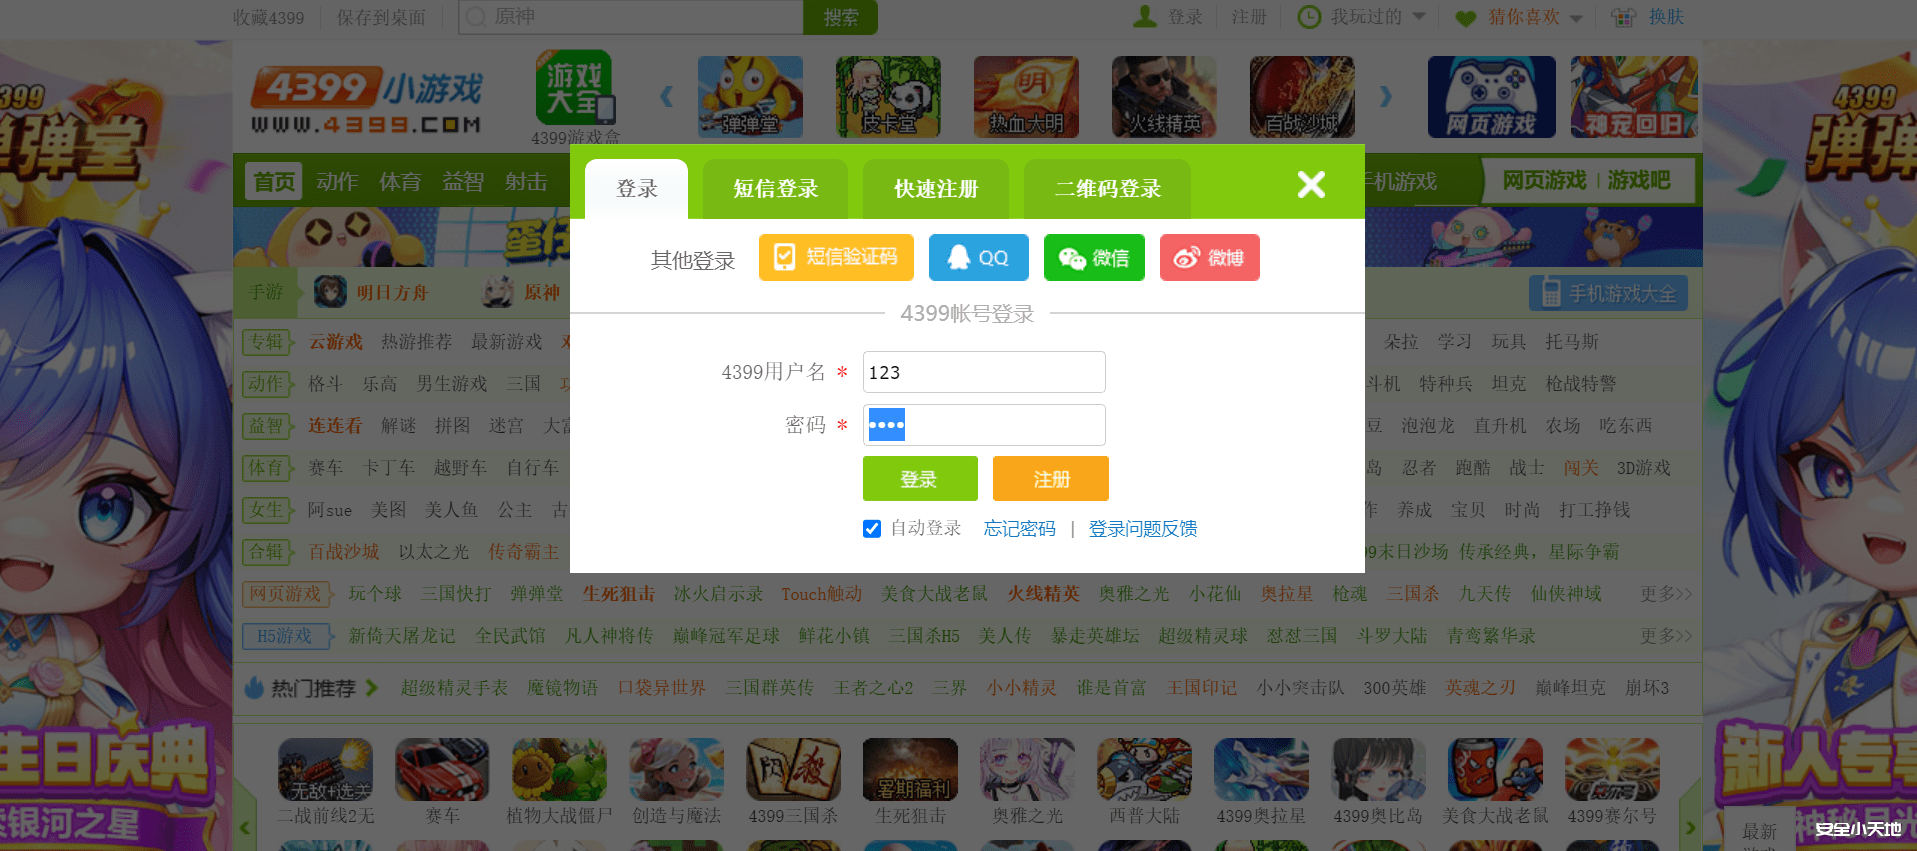
【js逆向教程】某童年游戏网站登录逆向
前言 现在大部分网站在登录的时间为了防止暴力破解,都会进行加密,通常使用AES、RSA等加密方式,在前端js运行的时间进行加密,今天我们就来学习一下对于加密的登录方式,怎么进行爆破测试。 登...
2023年7月8日 18:29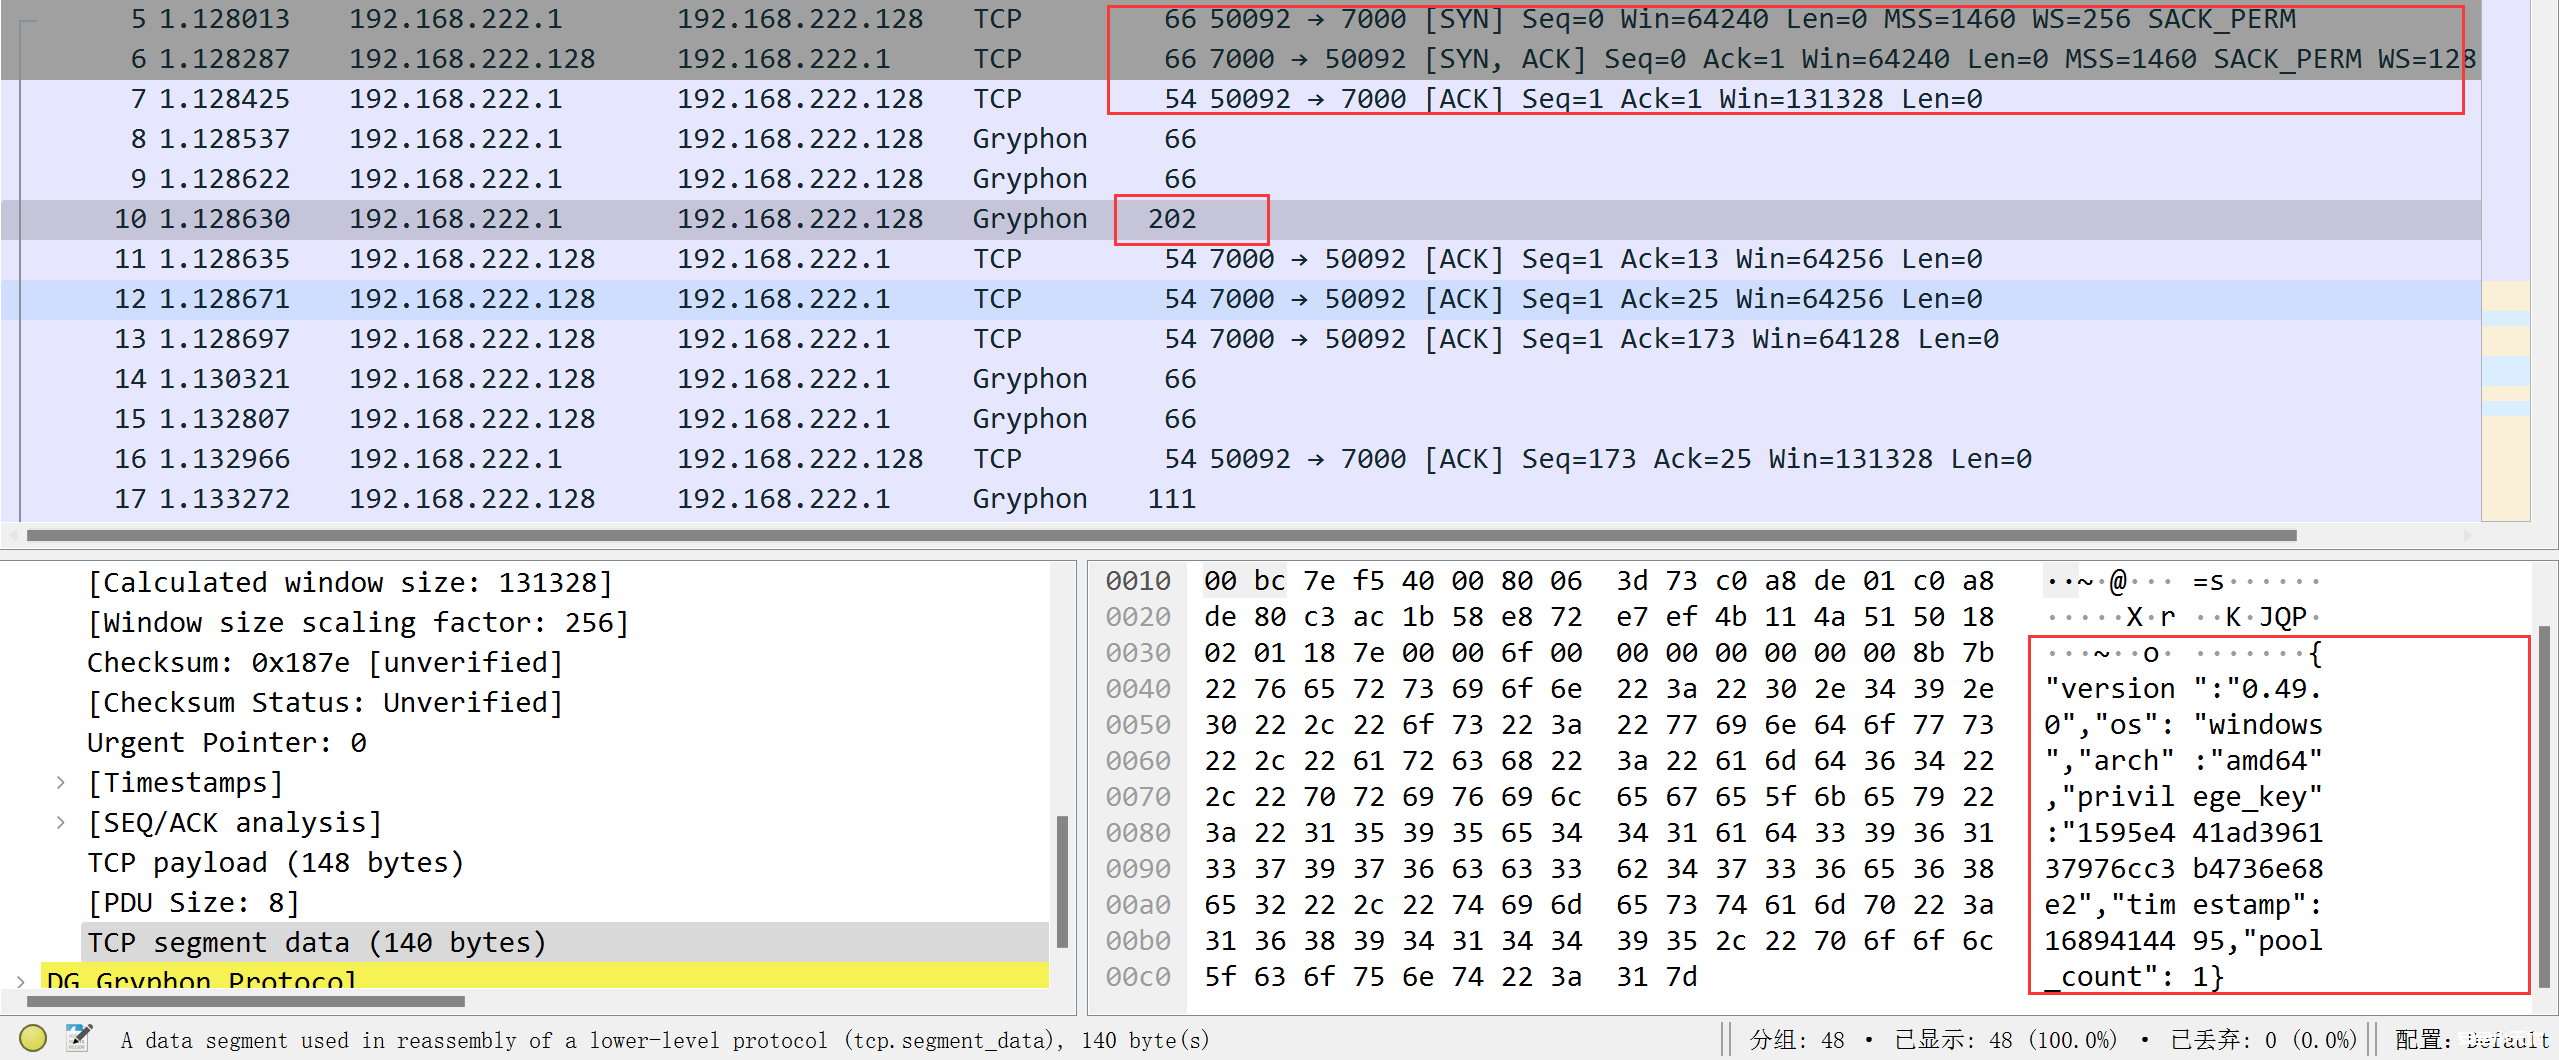
利用搜索引擎,白嫖FRP服务器
前言 众所周知,FRP是一款很不错的内网穿透工具,不仅配置环境简单,只需要下载相应版本进行使用即可。今天我们来分析一下这个校验规则,然后尝试利用fofa搜索引擎,寻找不曾设置密码的,再想能...
2023年7月16日 11:26redis 未授权访问(写公钥、写计划任务)
相关阅读 公钥 (Redis以root用户登录,且开启了ssh服务 允许使用密匙登录) ssh-keygen -t rsa # 生成key (echo -e '\n\n'; cat id_rsa.pub; echo -e '\n\n') > /tmp/key.txt # 前后加换行 cat /...
2023年7月26日 16:55
2023最新金山wps恶意文件执行复现,附poc
0x01 漏洞描述 WPS Office for windows的内置浏览界存在逻辑漏洞,攻击者可以利用该漏洞专门构造出恶意文档,受害者打开该文档并点击文档中的URL链接或包舍了超级链接的图片时,...
2023年8月17日 18:05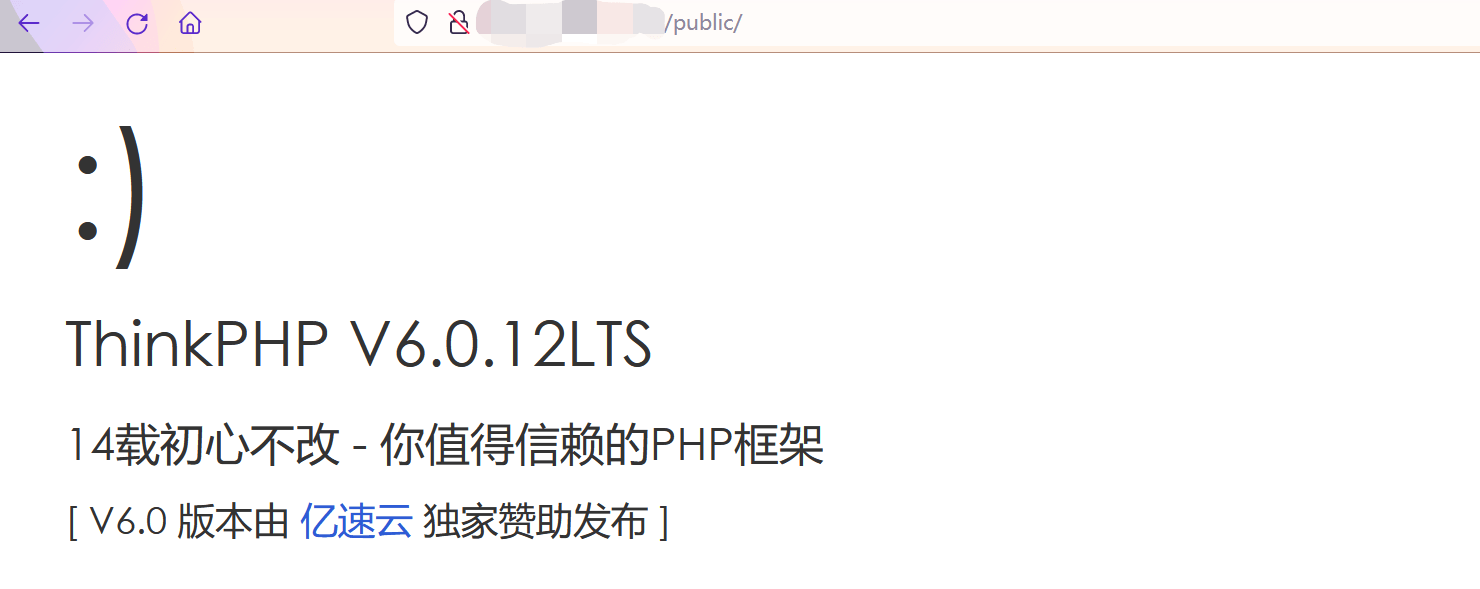
漏洞复现|thinkphp多语言模块远程代码执行漏洞(rce)
免责声明 本文章只用于技术交流,若使用本文章提供的技术信息进行非法操作,后果均由使用者本人负责。 前言 最近一直遇到thinkphp的站点,但是只是脚本小子的我,看见多数工具里面都是只有think...
2023年8月15日 15:18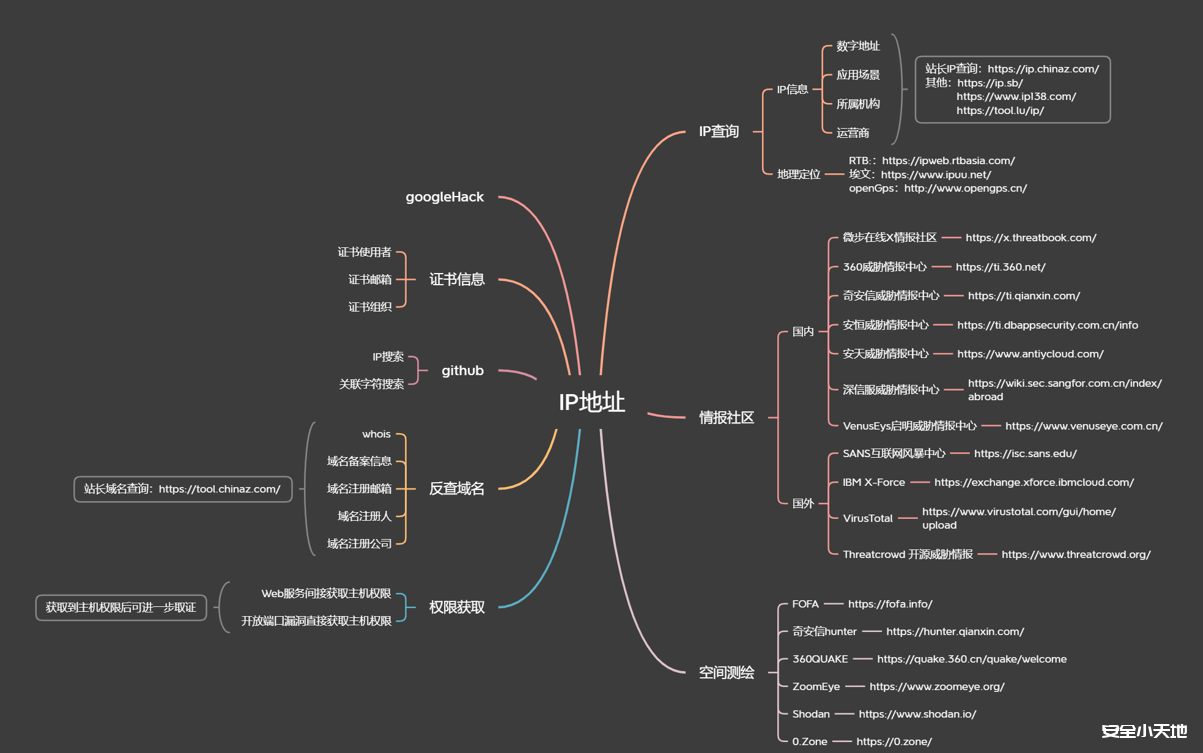
攻防演练中如何从单一IP进行最大限度溯源
前言 随着网络安全的不断演变,现在攻击方和防守方的手法都愈加复杂,对于攻击方来说,代理池、vps已经是入门级操作。但是对于蓝队而言,相信师傅们一定遇到过只捕获到一个攻击IP并需要对其溯源...
2023年8月18日 15:39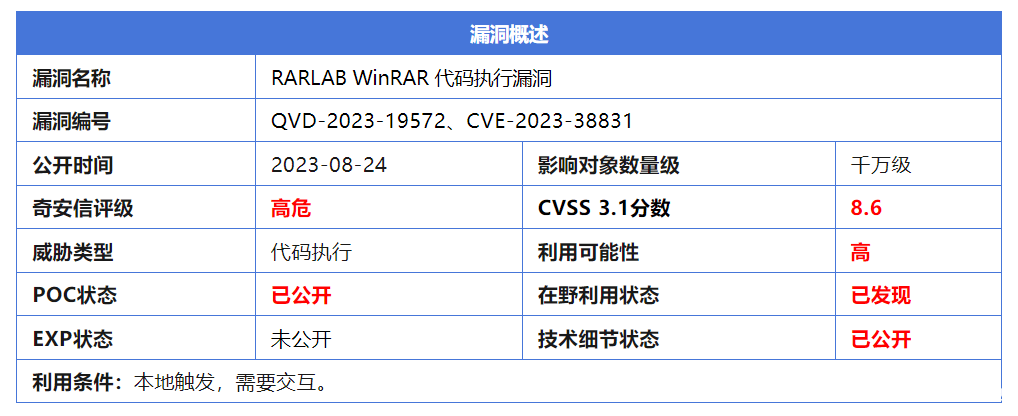
【漏洞复现】WinRAR代码执行漏洞CVE-2023-38831复现【附exp】
前言 WinRAR 在处理压缩包内同名的文件与文件夹时存在代码执行漏洞。攻击者构建由恶意文件与非恶意文件构成的特制压缩包文件,诱导受害者打开此文件中看似无害的文件(如JPG文件)后,将在受害...
 2023年8月31日 14:43

2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

