
最新发布第985页

CVE-2020-8191: Citrix ADC/Gateway – Cross-Site Scripting
漏洞标题 CVE-2020-8191: Citrix ADC/Gateway - Cross-Site Scripting 漏洞描述 Citrix ADC and Citrix Gateway versions before 13.0-58.30, 12.1-57.18, 12.0-63.21, 11.1-64.14 and 10.5-70....
 2020年1月21日 09:14
CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
2021年6月2日 20:15CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload
漏洞标题 CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Checkout Field Manager WordPress plugin before 18.0 does not v...
2022年10月28日 21:03
苹果暂停在俄罗斯的所有产品销售,停止出口并限制Apple Pay
自俄乌冲突爆发,越来越多西方企业加入了制裁俄罗斯的行列之中。苹果公司也于周二宣布,鉴于当前俄乌局势,已决定停止在俄罗斯销售所有产品。此外,苹果还限制了俄罗斯用户的Apple Pay和其他服...
2022年3月10日 23:40CVE-2020-13851: Artica Pandora FMS 7.44 – Remote Code Execution
漏洞标题 CVE-2020-13851: Artica Pandora FMS 7.44 - Remote Code Execution 漏洞描述 Artica Pandora FMS 7.44 allows remote command execution via the events feature. PoC代码
2020年11月8日 08:35CVE-2019-2616: Oracle Business Intelligence/XML Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2616: Oracle Business Intelligence/XML Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence and XML Publisher 11.1.1.9.0 / 12.2.1.3.0 /...
2019年6月9日 07:15CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Backup Guard plugin before 1.6.0 is susceptible to authenticated a...
2021年1月2日 09:18CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting
漏洞标题 CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting 漏洞描述 WordPress Securimage-WP-Fixed plugin 3.5.4 and prior contains a cross-site scripti...
2021年10月7日 07:27CVE-2018-1000130: Jolokia Agent – JNDI Code Injection
漏洞标题 CVE-2018-1000130: Jolokia Agent - JNDI Code Injection 漏洞描述 Jolokia agent is vulnerable to a JNDI injection vulnerability that allows a remote attacker to run arbitrary...
2018年9月10日 04:56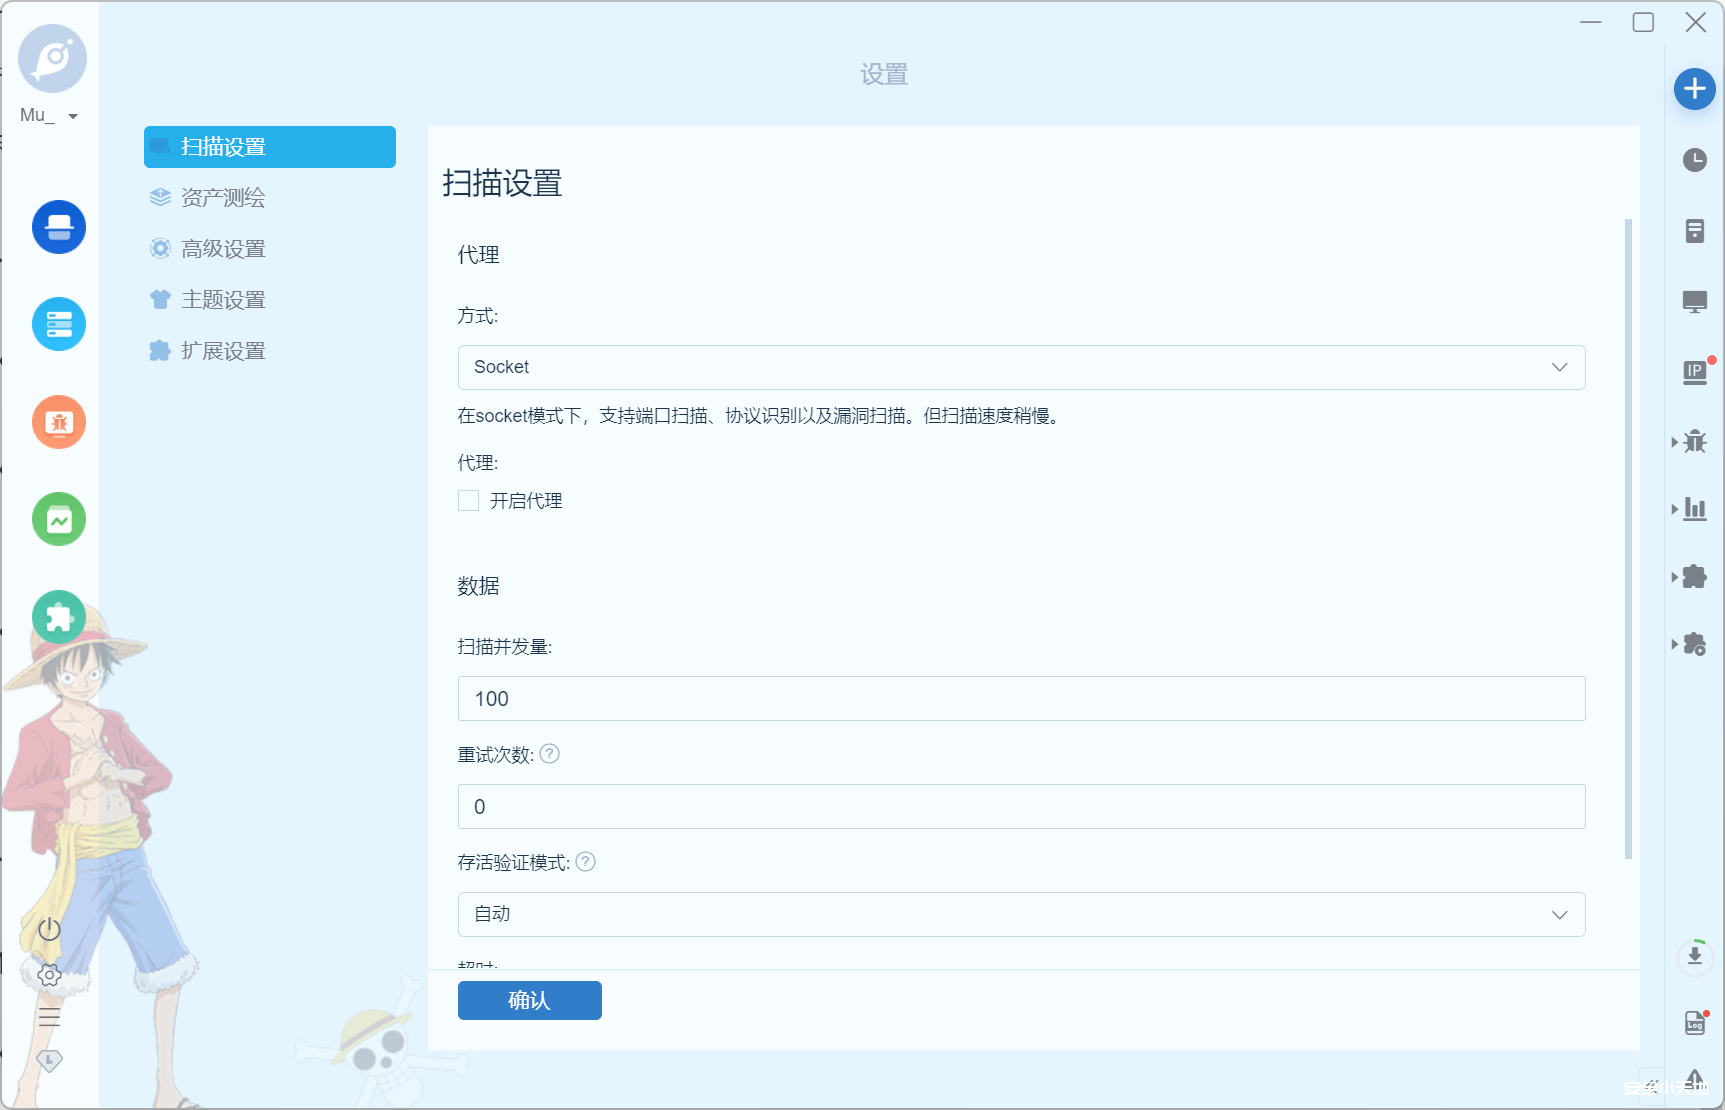
关于全局代理与局部代理的介绍
1. 为什么要全局代理 在渗透的时候要保护好自己啊,不要被溯源到。 在买的一些VPS上做扫描的时候,有可能会触发到VPS厂商(搬瓦工、Vultr的都有遇到过)的安全机制(如DDoS),将我们的VPS停机。做...

 2023年3月26日 11:04
CVE-2019-9874: Sitecore Experience Platform – Deserialization of Untrusted Data
漏洞标题 CVE-2019-9874: Sitecore Experience Platform - Deserialization of Untrusted Data 漏洞描述 Sitecore Experience Platform before 8.2 Update-7 and 9.0 before Update-2 is vulner...
2019年4月10日 10:27CVE-2017-1000170: WordPress Delightful Downloads Jquery File Tree 2.1.5 – Local File Inclusion
漏洞标题 CVE-2017-1000170: WordPress Delightful Downloads Jquery File Tree 2.1.5 - Local File Inclusion 漏洞描述 WordPress Delightful Downloads Jquery File Tree versions 2.1.5 and ...
2017年4月18日 08:04CVE-2025-45985: Blink Router – Command Injection
漏洞标题 CVE-2025-45985: Blink Router - Command Injection 漏洞描述 Blink routers BL-WR9000 V2.4.9 , BL-AC2100_AZ3 V1.0.4, BL-X10_AC8 v1.0.5 , BL-LTE300 v1.2.3, BL-F1200_AT1 v1.0.0,...
2025年6月1日 01:40CVE-2021-42071: Visual Tools DVR VX16 4.2.28.0 – Unauthenticated OS Command Injection
漏洞标题 CVE-2021-42071: Visual Tools DVR VX16 4.2.28.0 - Unauthenticated OS Command Injection 漏洞描述 Visual Tools DVR VX16 4.2.28.0 could allow an unauthenticated, remote attack...
2021年7月7日 19:47CVE-2025-48954: Discourse OAuth Social Login – Cross-site Scripting
漏洞标题 CVE-2025-48954: Discourse OAuth Social Login - Cross-site Scripting 漏洞描述 Discourse versions prior to 3.5.0.beta6 contain a stored Cross-Site Scripting (XSS) vulnerabil...
2025年7月29日 20:24Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638)
漏洞标题 Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638) 漏洞描述 Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638) PoC代码 暂无
2017年11月6日 11:25
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

