
最新发布第987页

CVE-2014-2962: Belkin N150 Router 1.00.08/1.00.09 – Path Traversal
漏洞标题 CVE-2014-2962: Belkin N150 Router 1.00.08/1.00.09 - Path Traversal 漏洞描述 A path traversal vulnerability in the webproc cgi module on the Belkin N150 F9K1009 v1 router w...
 2014年8月11日 15:19
CVE-2017-17731: DedeCMS 5.7 – SQL Injection
漏洞标题 CVE-2017-17731: DedeCMS 5.7 - SQL Injection 漏洞描述 DedeCMS through 5.7 has SQL Injection via the $_FILES superglobal to plus/recommend.php. PoC代码
2017年4月29日 02:27CVE-2017-9791: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-9791: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.1.x and 2.3.x with the Struts 1 plugin might allow remote code execution via a malici...
2017年2月20日 18:08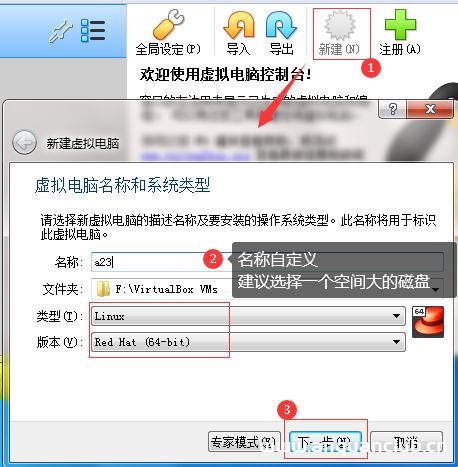
VirtualBox安装CentOS7虚拟机以及增强工具(图文)_VirtualBox
这篇文章主要介绍了VirtualBox安装CentOS7虚拟机以及增强工具,小编觉得挺不错的,现在分享给大家,也给大家做个参考。一起跟随小编过来看看吧 本机电脑系统为:win7 本文以图片为主,含有大量...
2024年3月30日 21:04
本田讴歌汽车导航系统故障,出现时钟倒置?
2022年新年第一天,本田讴歌的车主们就遇到了一件诡异的事情,他们汽车导航系统的时钟突然重置为2002年1月1日,而且无法更正。根据本田讴歌车主的反馈,该问题影响了几乎所有旧车,包括本田的Pi...
2022年3月10日 23:39CVE-2020-7961: Liferay Portal Unauthenticated < 7.2.1 CE GA2 - Remote Code Execution
漏洞标题 CVE-2020-7961: Liferay Portal Unauthenticated < 7.2.1 CE GA2 - Remote Code Execution 漏洞描述 Liferay Portal prior to 7.2.1 CE GA2 allows remote attackers to execute ar...
2020年10月31日 16:22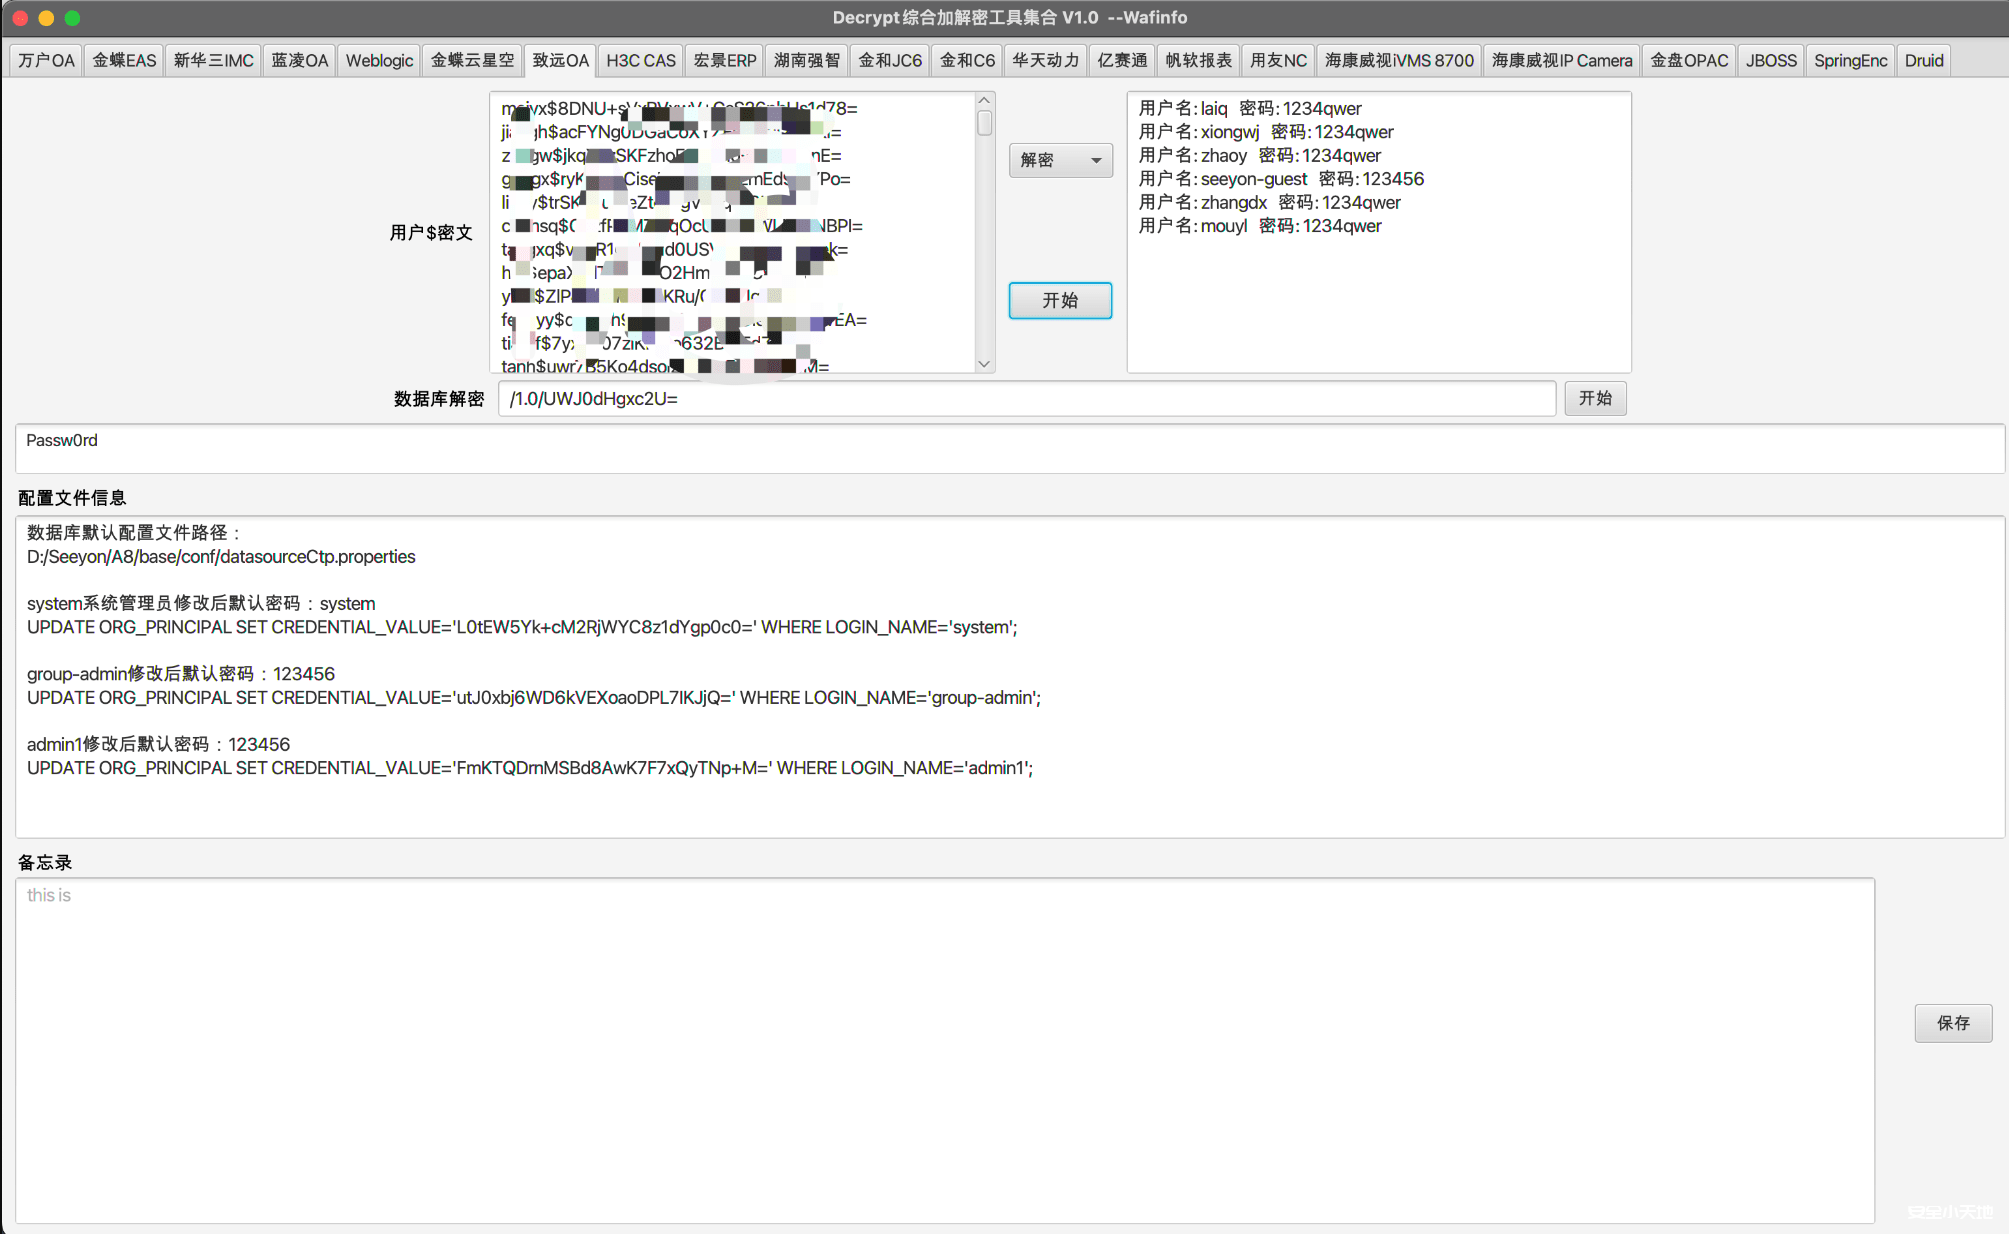
DecryptTools综合解密后渗透工具
项目介绍 因为在很多比赛如果算拿下靶标不仅需要获取服务器权限还需要登录网站后台这时候很多系统要么数据库连接字符串加密,要么登陆用户加密而这款工具就是为了解决问题。 加解密功能:该工具...

 2024年4月27日 23:18
CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年11月9日 09:21CVE-2023-0297: PyLoad 0.5.0 – Pre-auth Remote Code Execution (RCE)
漏洞标题 CVE-2023-0297: PyLoad 0.5.0 - Pre-auth Remote Code Execution (RCE) 漏洞描述 Code Injection in GitHub repository pyload/pyload prior to 0.5.0b3.dev31. PoC代码
2023年8月7日 16:17CVE-2025-37164: HPE OneView – Remote Code Execution
漏洞标题 CVE-2025-37164: HPE OneView - Remote Code Execution 漏洞描述 HPE OneView contains a remote code execution vulnerability, letting remote attackers execute arbitrary code, e...
2025年5月26日 08:38CVE-2019-11253: Kubernetes API Server – YAML Parsing DoS (Billion Laughs)
漏洞标题 CVE-2019-11253: Kubernetes API Server - YAML Parsing DoS (Billion Laughs) 漏洞描述 The Kubernetes API server is vulnerable to a denial of service attack via YAML/JSON pars...
2019年4月9日 11:15CVE-2020-13483: Bitrix24 <=20.0.0 - Cross-Site Scripting
漏洞标题 CVE-2020-13483: Bitrix24 <=20.0.0 - Cross-Site Scripting 漏洞描述 The Web Application Firewall in Bitrix24 up to and including 20.0.0 allows XSS via the items[ITEMS][ID...
2020年9月24日 03:21(CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行漏洞
漏洞标题 (CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行漏洞 漏洞描述 (CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行...
2024年8月16日 03:38CVE-2010-4282: phpShowtime 2.0 – Directory Traversal
漏洞标题 CVE-2010-4282: phpShowtime 2.0 - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in Pandora FMS before 3.1.1 allow remote attackers to include an...
2010年7月1日 11:00CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 – Cross-Site Scripting
漏洞标题 CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the MF Gig Calendar plugin 0.9.2 for WordPres...
2012年7月1日 09:15CVE-2017-3506: Oracle Fusion Middleware Weblogic Server – Remote OS Command Execution
漏洞标题 CVE-2017-3506: Oracle Fusion Middleware Weblogic Server - Remote OS Command Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (Web Servic...
2017年12月21日 04:13
2026年9月14日 11:45
2026年9月13日 11:45
2026年9月12日 12:55
2026年9月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

