
最新发布第988页
记一次CNVD原创漏洞证书挖掘
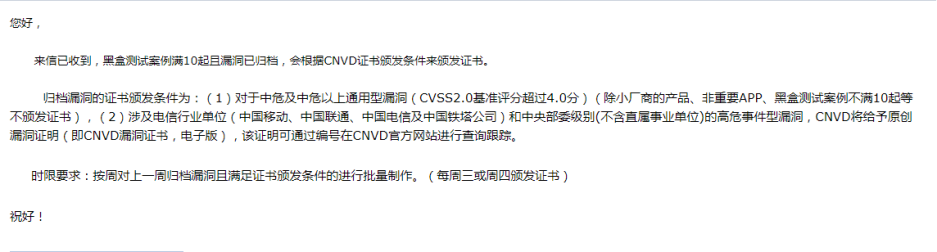
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、原创漏洞证书获取条件 图1-1 证书获取条件 二、信息收集 ...
 2022年3月10日 23:36

CVE-2021-21805: Advantech R-SeeNet 2.4.12 – OS Command Injection
漏洞标题 CVE-2021-21805: Advantech R-SeeNet 2.4.12 - OS Command Injection 漏洞描述 Advantech R-SeeNet 2.4.12 is susceptible to remote OS command execution via the ping.php script f...
2021年1月14日 00:22CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS
漏洞标题 CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS 漏洞描述 phpLDAPadmin <= 1.2.3 contains a reflected cross-site scripting caused by unsanitized input in htdocs/...
2017年3月22日 20:40
linux防火墙状态查看的方法实例_Linux
在本篇文章了小编给大家整理了关于linux防火墙状态查看的方法实例的相关内容,需要的朋友们可以学习下。 linux防火墙状态查看的方法 1、基本操作 # 查看防火墙状态 service iptables status # ...
2024年4月9日 20:30CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting
漏洞标题 CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Contact Form plugin before 1.7.15 contains a cross-site scr...
2021年9月28日 20:56CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution
漏洞标题 CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution 漏洞描述 In PostgreSQL 9.3 through 11.2, the "COPY TO/FROM PROGRAM" function allows superu...
2019年7月21日 18:01CVE-2023-37979: Ninja Forms < 3.6.26 - Cross-Site Scripting
漏洞标题 CVE-2023-37979: Ninja Forms < 3.6.26 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape a parameter before outputting it back in the page, leading ...
2023年9月16日 11:32CVE-2017-3881: Cisco IOS 12.2(55)SE11 – Remote Code Execution
漏洞标题 CVE-2017-3881: Cisco IOS 12.2(55)SE11 - Remote Code Execution 漏洞描述 A vulnerability in the Cisco Cluster Management Protocol (CMP) processing code in Cisco IOS and Cisc...
2017年8月1日 06:38
武装BurpSuite–在SRC挖掘常用的插件分享
前言 前段时间咱们浅谈了一下Google浏览器插件,为了方便我们舒舒服服的挖掘SRC,Burpsuit作为咱们渗透测试最常用的工具之一,怎么可以不调试一番,让咱们的工作效率翻翻呢。 今天给大家介绍几...

 2026年3月15日 12:27
CVE-2019-9880: WPEngine WPGraphQL 0.2.3 – Unauthenticated User Information Disclosure
漏洞标题 CVE-2019-9880: WPEngine WPGraphQL 0.2.3 - Unauthenticated User Information Disclosure 漏洞描述 An issue was discovered in the WPGraphQL 0.2.3 plugin for WordPress. By quer...
2019年7月29日 21:11Cisco RV132W RV134W 路由器信息泄露(CVE-2018-0127)
漏洞标题 Cisco RV132W RV134W 路由器信息泄露(CVE-2018-0127) 漏洞描述 Cisco RV132W ADSL2+Wireless-N VPN路由器和Cisco RV134W VDSL2 Wireless ACVPN路由器的web界面中存在漏洞,使得未经验...
2018年11月14日 09:39CVE-2024-4956: Nexus Repository Manager 文件读取漏洞
漏洞标题 CVE-2024-4956: Nexus Repository Manager 文件读取漏洞 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read system files. Fixed ...
2024年11月29日 03:14CVE-2015-9414: WordPress Symposium <=15.8.1 - Cross-Site Scripting
漏洞标题 CVE-2015-9414: WordPress Symposium <=15.8.1 - Cross-Site Scripting 漏洞描述 WordPress Symposium through 15.8.1 contains a reflected cross-site scripting vulnerability v...
2015年3月20日 20:33解决Ubuntu19 安装Theano问题_Linux
这篇文章主要介绍了解决Ubuntu19 安装Theano出现"No module named ‘theano.compat.six’"问题,需要的朋友可以参考下 解决办法: 直接在下载好pythearn2包的目录下,对setup.py文件进...
2026年2月23日 15:53CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年10月13日 20:09CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection
漏洞标题 CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection 漏洞描述 The WP Job Portal WordPress plugin before 2.0.6 does not sanitise and escape the city parameter bef...
2023年11月11日 13:14
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

