
最新发布第988页

Apache Druid 远程代码执行 (CVE-2021-25646)
漏洞标题 Apache Druid 远程代码执行 (CVE-2021-25646) 漏洞描述 Apache Druid 包括执行用户提供的 JavaScript 的功能嵌入在各种类型请求中的代码。此功能在用于高信任度环境中,默认已被禁用。...
 2021年5月26日 03:13
CVE-2025-27007: OttoKit < 1.0.83 - SureTriggers allows Privilege Escalation
漏洞标题 CVE-2025-27007: OttoKit < 1.0.83 - SureTriggers allows Privilege Escalation 漏洞描述 Incorrect Privilege Assignment vulnerability in Brainstorm Force SureTriggers allow...
2025年12月16日 13:30CVE-2022-22242: Juniper Networks Junos OS 错误页面反射 XSS 漏洞
漏洞标题 CVE-2022-22242: Juniper Networks Junos OS 错误页面反射 XSS 漏洞 漏洞描述 CVE-2022-22242它是位于出错页面 (“error.php”) 上的预认证反射型XSS漏洞,可导致远程攻击者嗅探 Junos...
2022年8月1日 13:31CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 – Cross-Site Scripting
漏洞标题 CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 - Cross-Site Scripting 漏洞描述 The settings page of the plugin did not properly sanitise the tab parameter b...
2021年9月24日 03:12CVE-2020-5307: PHPGurukul Dairy Farm Shop Management System 1.0 – SQL Injection
漏洞标题 CVE-2020-5307: PHPGurukul Dairy Farm Shop Management System 1.0 - SQL Injection 漏洞描述 PHPGurukul Dairy Farm Shop Management System 1.0 is vulnerable to SQL injection, a...
2020年9月7日 00:07CVE-2022-0597: Microweber < 1.2.11 - Open Redirection
漏洞标题 CVE-2022-0597: Microweber < 1.2.11 - Open Redirection 漏洞描述 Open Redirect in Packagist microweber/microweber prior to 1.2.11. PoC代码
2022年8月29日 08:03CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS
漏洞标题 CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS 漏洞描述 Marcelotorres Redirect After Login plugin <= 0.1.9 contains a stored cross-site s...
2023年4月2日 20:02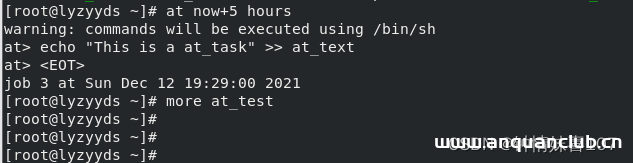
RHCE安装Apache,用浏览器访问IP_Linux
大家好,本篇文章主要讲的是RHCE安装Apache,用浏览器访问IP,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.at 配置在5小时后,将 'This is a at task' 写入 root家...
2022年6月15日 08:45CVE-2024-21136: Oracle Retail Xstore Suite – Pre-authenticated Path Traversal
漏洞标题 CVE-2024-21136: Oracle Retail Xstore Suite - Pre-authenticated Path Traversal 漏洞描述 Vulnerability in the Oracle Retail Xstore Office product of Oracle Retail Applicatio...
2024年5月5日 07:57CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting 漏洞描述 WordPress Checklist plugin before 1.1.9 contains a cross-site scripting vulnerability. The fi...
2019年7月10日 08:57CVE-2021-20123: Draytek VigorConnect 1.6.0-B – Local File Inclusion
漏洞标题 CVE-2021-20123: Draytek VigorConnect 1.6.0-B - Local File Inclusion 漏洞描述 Draytek VigorConnect 1.6.0-B3 is susceptible to local file inclusion in the file download func...
2021年9月24日 17:34
CentOS 7.x docker使用overlay2存储方式_docker
这篇文章主要介绍了CentOS 7.x docker使用overlay2存储方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 编辑/etc/docker/daemon.json添加以下内容: { 'storage-driver'...
2023年1月18日 20:37(CVE-2025-54249) Adobe Experience Manager SSRF漏洞导致安全功能绕过
漏洞标题 (CVE-2025-54249) Adobe Experience Manager SSRF漏洞导致安全功能绕过 漏洞描述 (CVE-2025-54249) Adobe Experience Manager SSRF漏洞导致安全功能绕过 PoC代码 暂无
2025年5月21日 03:06CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年6月28日 12:40使用 bind 设置 DNS 服务器的方法_Linux
Bind9是一个强大的Linux下开放源代码的DNS服务器软件,这篇文章主要介绍了使用 bind 设置 DNS 服务器的方法,需要的朋友可以参考下 DNS(Domain Name Server,域名服务器)是进行域名(domain nam...
2024年2月25日 20:40CVE-2022-2487: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2487: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection which affects unknown co...
2022年5月22日 08:44
2026年11月13日 11:45
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

