
最新发布第98页
安卓系统修改系统内核绕过TracerPid检测–反防调试
背景: 得到一个Android的CrackMe来考察逆向知识,分析后发现其关键函数位于native so库中,并且在函数开始时启动了线程进行TracerPid检测的反调试,当发现程序被调试时会直接杀死应用。虽然题...
 2022年3月10日 23:34

CVE-2020-5405: Spring Cloud Config – Local File Inclusion
漏洞标题 CVE-2020-5405: Spring Cloud Config - Local File Inclusion 漏洞描述 Spring Cloud Config versions 2.2.x prior to 2.2.2, 2.1.x prior to 2.1.7, and older unsupported versions ...
2020年12月2日 05:47CVE-2017-1000353: Jenkins CLI – Java Deserialization
漏洞标题 CVE-2017-1000353: Jenkins CLI - Java Deserialization 漏洞描述 Jenkins versions 2.56 and earlier as well as 2.46.1 LTS and earlier are vulnerable to an unauthenticated remo...
2017年3月30日 01:29CVE-2017-3131: FortiOS 5.4.0 to 5.6.0 – Cross-Site Scripting
漏洞标题 CVE-2017-3131: FortiOS 5.4.0 to 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.4.0 through 5.4.4 and 5.6.0 allow...
2017年11月27日 12:13CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年5月31日 23:14CVE-2021-37589: Virtua Software Cobranca <12R - Blind SQL Injection
漏洞标题 CVE-2021-37589: Virtua Software Cobranca <12R - Blind SQL Injection 漏洞描述 Virtua Cobranca before 12R allows blind SQL injection on the login page. PoC代码
2021年9月7日 03:25
Centos8搭建本地Web服务器的实现步骤_Linux
这篇文章主要介绍了Centos8搭建本地Web服务器的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1 概述 系...
2024年7月5日 20:48CVE-2023-3844: MooDating 1.2 – Cross-Site Scripting
漏洞标题 CVE-2023-3844: MooDating 1.2 - Cross-Site Scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been declared as problematic. Affected by this vu...
2023年9月2日 21:47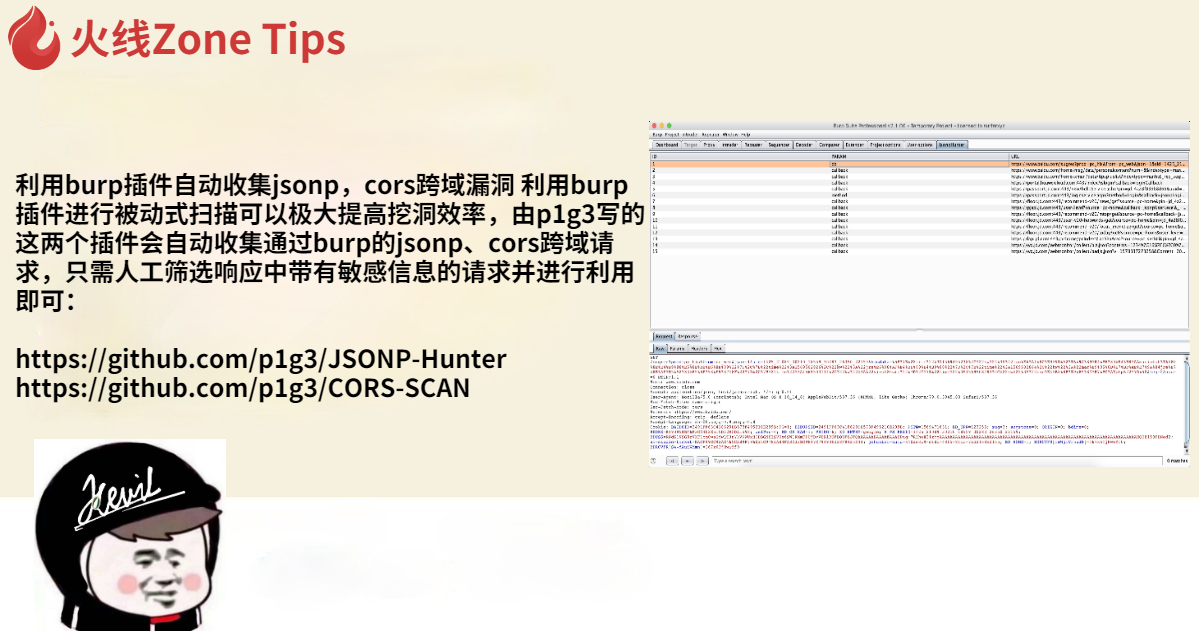
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
2022年3月10日 23:35CVE-2004-1602: ProFTPD 1.2.x – Username Enumeration via Timing Attack
漏洞标题 CVE-2004-1602: ProFTPD 1.2.x - Username Enumeration via Timing Attack 漏洞描述 ProFTPD versions 1.2.x (including 1.2.8 and 1.2.10) are vulnerable to timing attacks that al...
2004年8月21日 20:04CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery 漏洞描述 蜂网互联企业级路由器v4.31存在接口未授权访问,导致攻击者可以是通过此漏洞得到路由器账号密码接管路由器 app...
2019年1月11日 13:54CVE-2019-14696: Open-School 3.0/Community Edition 2.3 – Cross-Site Scripting
漏洞标题 CVE-2019-14696: Open-School 3.0/Community Edition 2.3 - Cross-Site Scripting 漏洞描述 Open-School 3.0, and Community Edition 2.3, allows cross-site scripting via the osv/i...
2019年1月9日 06:24Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
2021年11月27日 08:43CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting
漏洞标题 CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting 漏洞描述 The Brafton plugin before 3.4.8 for WordPress has XSS via the wp-admin/admin.php?page=B...
2016年4月25日 17:53CentreStack 存在反序列化漏洞(CVE-2025-30406)
漏洞标题 CentreStack 存在反序列化漏洞(CVE-2025-30406) 漏洞描述 CVE-2025-30406 是由 CentreStack 门户的硬编码 machineKey使用导致的反序列化漏洞。攻击者可以通过该漏洞获取服务器权限,...
2025年12月16日 01:33CVE-2019-0232: Apache Tomcat `CGIServlet` enableCmdLineArguments – Remote Code Execution
漏洞标题 CVE-2019-0232: Apache Tomcat `CGIServlet` enableCmdLineArguments - Remote Code Execution 漏洞描述 When running on Windows with enableCmdLineArguments enabled, the CGI Serv...
2019年5月27日 20:16
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

