
最新发布第98页

CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668)
漏洞标题 CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
 2018年8月22日 02:08
安全小天地携手渗透云记祝大家龙年快乐
您有一份新年红包请注意查收(✪ω✪) 龙游天下,锦绣前程,安全小天地祝您龙年一帆风顺,神采飞扬,收获满满。 欢迎大家关注公众号:渗透云记 回复关键词领取支付宝口令红包:龙年吉祥 先到先得,数...

 2024年2月9日 20:53
CVE-2024-10443: Synology BeeStation BST150-4T – Unauthenticated Command Injection
漏洞标题 CVE-2024-10443: Synology BeeStation BST150-4T - Unauthenticated Command Injection 漏洞描述 Improper neutralization of special elements used in a command ('Command Inj...
2024年1月14日 01:57CVE-2024-39250: EfroTech Timetrax v8.3 – Sql Injection
漏洞标题 CVE-2024-39250: EfroTech Timetrax v8.3 - Sql Injection 漏洞描述 EfroTech Timetrax v8.3 was discovered to contain an unauthenticated SQL injection vulnerability via the q p...
2024年1月22日 02:29CVE-2021-37304: Jeecg Boot <= 2.4.5 - Information Disclosure
漏洞标题 CVE-2021-37304: Jeecg Boot <= 2.4.5 - Information Disclosure 漏洞描述 An Insecure Permissions issue in jeecg-boot 2.4.5 allows unauthenticated remote attackers to gain ...
2021年7月21日 13:24CVE-2017-17451: WordPress Mailster <=1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2017-17451: WordPress Mailster <=1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Mailster 1.5.4 and before contains a cross-site scripting vulnerability in the unsu...
2017年7月24日 19:50CVE-2022-24223: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-24223: Atom CMS v2.0 - SQL Injection 漏洞描述 AtomCMS v2.0 was discovered to contain a SQL injection vulnerability via /admin/login.php. PoC代码
2022年9月5日 09:31
nginx常用命令放入shell脚本详解_nginx
这篇文章主要介绍了nginx常用命令放入shell脚本详解,文章讲解的很清晰,有感兴趣的同学可以研究下 1、创建一个文件夹存放nginx的shell脚本 /usr/local/task/nginx 1)重启nginx的shell脚本 vim...
2022年9月16日 22:20
[原创]CVE-2016-0095提权漏洞学习笔记-二进制漏洞
一.前言 1.漏洞信息 该漏洞是在win32k中的bGetRealizedBrush产生的,是一个内核空指针解引用的漏洞,利用该漏洞可以完成提权操作。由于有公开的POC,所以对这个漏洞的分析和利用就变得简单,POC...
2022年3月25日 11:05CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
2023年10月6日 05:34CVE-2023-34843: Traggo directory traversal
漏洞标题 CVE-2023-34843: Traggo directory traversal 漏洞描述 CVE-2023-34843 Traggo Server 0.3.0 is vulnerable to directory traversal via a crafted GET reques fofa: "traggo&quo...
2023年7月28日 09:41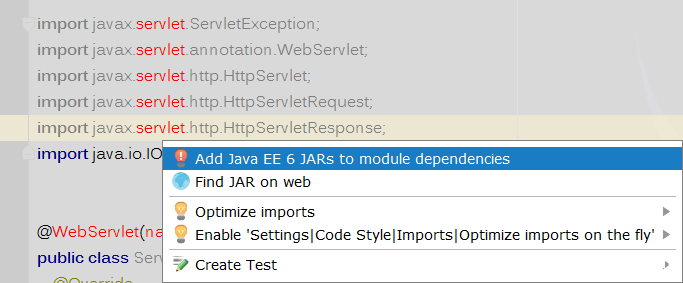
解决IDEA配置tomcat启动报错问题_Tomcat
这篇文章主要介绍了解决IDEA配置tomcat启动报错问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在配置servlet不同路径时遇上以下两个错误: ...
2023年6月6日 20:44CVE-2025-53558: ZTE ZXHN-F660T/F660A – Default Credentials
漏洞标题 CVE-2025-53558: ZTE ZXHN-F660T/F660A - Default Credentials 漏洞描述 ZXHN-F660T and ZXHN-F660A provided by ZTE Japan K.K. use a common credential for all installations. Wit...
2025年3月5日 10:15
CNVD-2019-22238 fastjson 1.2.47 RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CNVD-2019-22238 fastjson 1.2.47 RCE Fastjson是一个Java库,可以将Java对象转换为JSON格式,当然它也可以将JSON字符串转换为Java...
2023年2月12日 11:39
Conti内部聊天记录暴露勒索软件团伙工作日常
在办公室或者远程工作,人力资源团队具有严格的招聘流程,还有绩效评估、职业发展和奖金,乍一听像是任何一个普通正规的软件开发团队。但这里要说的不是一家软件公司,而是Conti,最知名的勒索...
2022年3月16日 09:15CVE-2020-23517: Aryanic HighMail (High CMS) – Cross-Site Scripting
漏洞标题 CVE-2020-23517: Aryanic HighMail (High CMS) - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in Aryanic HighMail (High CMS) versions 2020 and before al...
2020年2月23日 18:48
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

