
最新发布第992页

CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
 2022年10月16日 10:37
CVE-2023-2982: Miniorange Social Login and Register <= 7.6.3 - Authentication Bypass
漏洞标题 CVE-2023-2982: Miniorange Social Login and Register <= 7.6.3 - Authentication Bypass 漏洞描述 The WordPress Social Login and Register (Discord, Google, Twitter, LinkedI...
2023年6月29日 23:30CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年9月17日 10:20CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Backup Guard plugin before 1.6.0 is susceptible to authenticated a...
2021年7月5日 07:25CVE-2020-5307: PHPGurukul Dairy Farm Shop Management System 1.0 – SQL Injection
漏洞标题 CVE-2020-5307: PHPGurukul Dairy Farm Shop Management System 1.0 - SQL Injection 漏洞描述 PHPGurukul Dairy Farm Shop Management System 1.0 is vulnerable to SQL injection, a...
2020年6月30日 16:33CVE-2022-28955: D-Link DIR-816L – Improper Access Control
漏洞标题 CVE-2022-28955: D-Link DIR-816L - Improper Access Control 漏洞描述 D-Link DIR-816L_FW206b01 is susceptible to improper access control. An attacker can access folders folde...
2022年3月6日 09:22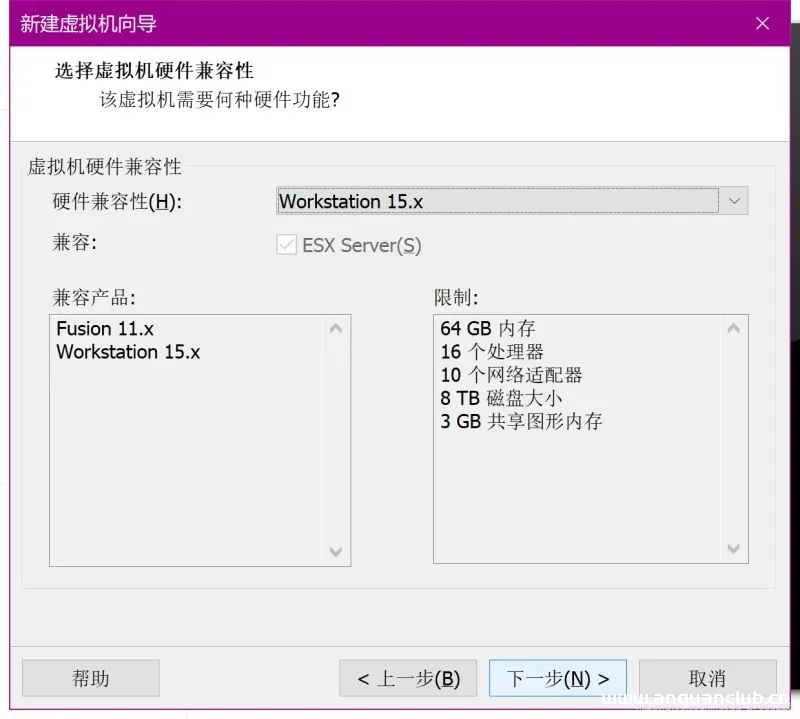
解决VMware安装linux系统启动后黑屏问题_Linux
这篇文章主要介绍了解决VMware安装linux系统启动后黑屏问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1、安装环境 1、HUAWEI mate x cpu i5 82500u ,8g内存,...
2026年4月13日 11:45CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution
漏洞标题 CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution 漏洞描述 A remote code execution vulnerability occurs in OpenTSDB through 2.4.0 via command injection in the yrange pa...
2020年10月18日 01:48CVE-2010-0696: Joomla! Component Jw_allVideos – Arbitrary File Retrieval
漏洞标题 CVE-2010-0696: Joomla! Component Jw_allVideos - Arbitrary File Retrieval 漏洞描述 A directory traversal vulnerability in includes/download.php in the JoomlaWorks AllVideos...
2010年4月19日 08:14CVE-2025-59474: Jenkins Sidepanel – Unauthorized Agent/Queue Exposure
漏洞标题 CVE-2025-59474: Jenkins Sidepanel - Unauthorized Agent/Queue Exposure 漏洞描述 Jenkins 2.527 and earlier, LTS 2.516.2 and earlier does not perform a permission check in th...
2025年3月1日 08:41
Linux磁盘空间释放问题整理_Linux
在本篇文章里小编给大家分享了一篇关于Linux磁盘空间释放问题整理内容,有需要的朋友们可以学习参考下。 IDC里的一台服务器的/分区使用率爆满了!已达到100%!经查看发现有个文件过大(80G),...
2022年11月7日 21:36CVE-2018-15517: D-Link Central WifiManager – Server-Side Request Forgery
漏洞标题 CVE-2018-15517: D-Link Central WifiManager - Server-Side Request Forgery 漏洞描述 D-Link Central WifiManager is susceptible to server-side request forgery. The MailConnect...
2018年9月17日 07:52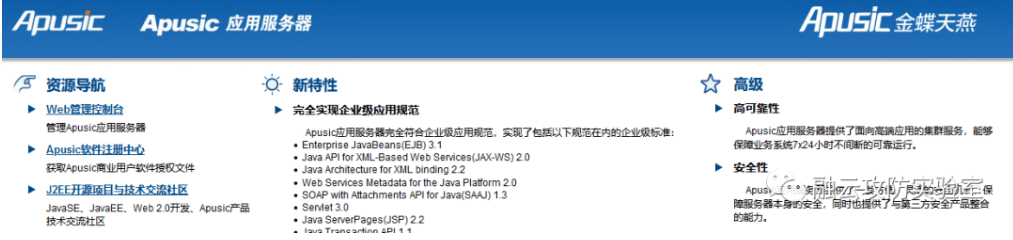
金蝶OA Apusic应用服务器(中间件) server_file 目录遍历漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 金蝶OA Apusic应用服务器(中间件) server_file 目录遍历漏洞 金蝶Apusic应用服务器是国内第一个通过J2EE测试认证的应用服务器,全球第...

 2023年6月27日 23:14

hadoop基于Linux7的安装配置图文详解_Linux
这篇文章主要介绍了hadoop基于Linux7的安装配置,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 如上图 准备好该准备的食材(ps:其中的ha...
2024年5月7日 20:45每日云安全技术资讯20220223
容器环境红队手法总结 http://mp.weixin.qq.com/s/WaRECg79Nxx08iekakrlMA 如何使用 Kubesploit 和 KubiScan 提高云原生安全性 http://www.conjur.org/blog/tutorial-kubernetes-vulnerability-...
2022年3月10日 23:32CVE-2021-24442: WordPress Polls Widget < 1.5.3 - SQL Injection
漏洞标题 CVE-2021-24442: Wordpress Polls Widget < 1.5.3 - SQL Injection 漏洞描述 The Poll, Survey, Questionnaire and Voting system WordPress plugin before 1.5.3 did not sanitise...
2021年1月2日 12:58
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

