
最新发布第997页

CVE-2023-2252: Directorist < 7.5.4 - Local File Inclusion
漏洞标题 CVE-2023-2252: Directorist < 7.5.4 - Local File Inclusion 漏洞描述 Directorist before 7.5.4 is susceptible to Local File Inclusion as it does not validate the file para...
 2023年1月25日 05:56
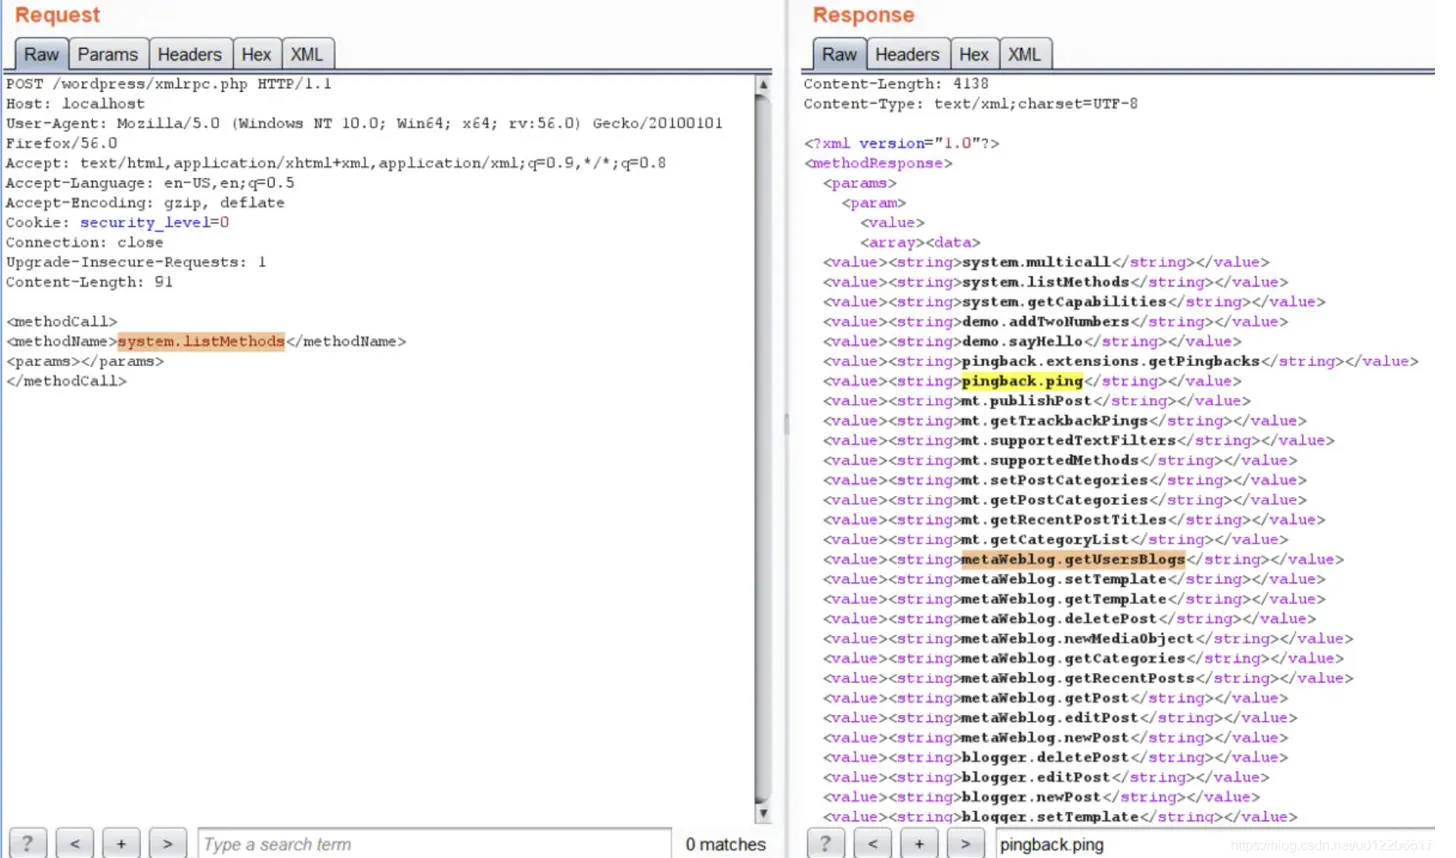
xmlrpc.php 漏洞利用
WordPress采用了XML-RPC接口.并且通过内置函数WordPress API实现了该接口内容。 所以,你可要通过客户端来管理Wordpress。 通过使用WordPress XML-RPC, 你可以使用业界流行博客客户端Weblog Cli...

 2023年1月13日 19:44
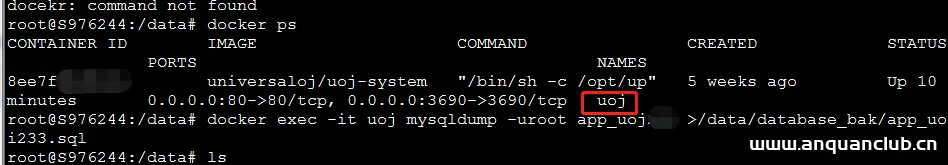
docker 使用mysqldump命令备份导出项目中的mysql数据_docker
这篇文章主要介绍了docker 使用mysqldump命令备份导出项目中的mysql数据本文通过命令给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 mysqldump命令 介绍:一个数据库备份...
2026年5月18日 11:45CVE-2024-0799: Arcserve Unified Data Protection – Authentication Bypass
漏洞标题 CVE-2024-0799: Arcserve Unified Data Protection - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in Arcserve Unified Data Protection 9.2 and ...
2024年1月22日 04:36CVE-2010-2680: Joomla! Component jesectionfinder – Local File Inclusion
漏洞标题 CVE-2010-2680: Joomla! Component jesectionfinder - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JExtensions JE Section/Property Finder (jesecti...
2010年10月5日 10:56CVE-2023-49105: OwnCloud – WebDAV API Authentication Bypass
漏洞标题 CVE-2023-49105: OwnCloud - WebDAV API Authentication Bypass 漏洞描述 An issue was discovered in ownCloud owncloud/core before 10.13.1. An attacker can access, modify, or d...
2023年8月10日 21:58Apache Nifi 信息泄露漏洞(CVE-2024-56512)
漏洞标题 Apache Nifi 信息泄露漏洞(CVE-2024-56512) 漏洞描述 ApacheNiFi是一款用于提取、转换和加载数据的软件工具。NiFi通过内置处理器集成了许多不同的数据类型和文件格式。通过集成FTL、S...
2024年1月1日 12:13CVE-2021-42071: Visual Tools DVR VX16 4.2.28.0 – Unauthenticated OS Command Injection
漏洞标题 CVE-2021-42071: Visual Tools DVR VX16 4.2.28.0 - Unauthenticated OS Command Injection 漏洞描述 Visual Tools DVR VX16 4.2.28.0 could allow an unauthenticated, remote attack...
2021年1月3日 03:23CVE-2025-49113: Roundcube Webmail – Remote Code Execution
漏洞标题 CVE-2025-49113: Roundcube Webmail - Remote Code Execution 漏洞描述 Roundcube Webmail before 1.5.10 and 1.6.x before 1.6.11 allows remote code execution by authenticated us...
2025年3月30日 21:16CVE-2015-1880: Fortinet FortiOS <=5.2.3 - Cross-Site Scripting
漏洞标题 CVE-2015-1880: Fortinet FortiOS <=5.2.3 - Cross-Site Scripting 漏洞描述 Fortinet FortiOS 5.2.x before 5.2.3 contains a cross-site scripting vulnerability in the SSL VPN...
2015年2月2日 23:16CVE-2023-0037: WordPress 10Web Map Builder < 1.0.73 - Unauthenticated SQL Injection
漏洞标题 CVE-2023-0037: WordPress 10Web Map Builder < 1.0.73 - Unauthenticated SQL Injection 漏洞描述 The 10Web Map Builder for Google Maps WordPress plugin before 1.0.73 does n...
2023年7月30日 22:36CVE-2021-3017: Intelbras WIN 300/WRN 342 – Credentials Disclosure
漏洞标题 CVE-2021-3017: Intelbras WIN 300/WRN 342 - Credentials Disclosure 漏洞描述 Intelbras WIN 300 and WRN 342 devices through 2021-01-04 allows remote attackers to discover cre...
2021年6月14日 18:21CVE-2022-0349: WordPress NotificationX <2.3.9 - SQL Injection
漏洞标题 CVE-2022-0349: WordPress NotificationX <2.3.9 - SQL Injection 漏洞描述 WordPress NotificationX plugin prior to 2.3.9 contains a SQL injection vulnerability. The plugin ...
2022年11月4日 12:24CVE-2020-35580: SearchBlox <9.2.2 - Local File Inclusion
漏洞标题 CVE-2020-35580: SearchBlox <9.2.2 - Local File Inclusion 漏洞描述 SearchBlox prior to version 9.2.2 is susceptible to local file inclusion in FileServlet that allows re...
2020年2月14日 17:36
[GYCTF2020]Blacklist -堆叠查询- buu刷题笔记
启动挑战项目,发现前端界面显示Black list is so weak for you,isn’t it 随便输入几个关键词试试:select,他爆出来所有的黑名单关键词,本来还想fuzz跑一下的 return preg_match('/set|prepa...
2022年4月27日 17:23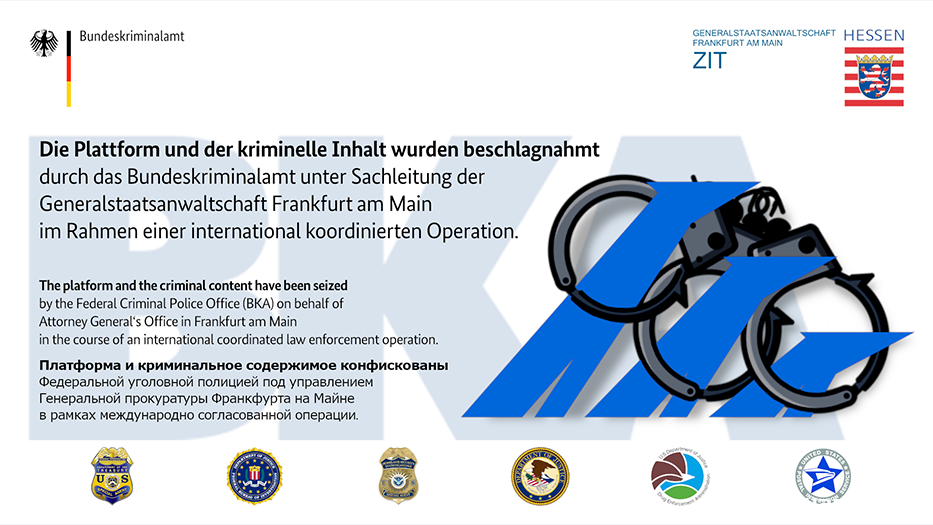
美德联合执法拿下世界最大暗网市场
本周二,美国司法部和德国联邦警察公布了其一次联合执法行动的成果——拆除了世界上最大的暗网市场之一Hydra,查获并扣押了Hydra的服务器和价值2500万美元的比特币。Hydra是一个使用俄语的地下...
2022年4月6日 21:17
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
2026年10月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

