
最新发布第9页

CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
 2021年11月24日 15:06

EasyShell Extensions 脚本菜单 — 用户使用手册
EasyShell Extensions 脚本菜单 — 用户使用手册 本文是 Extensions 脚本菜单 的统一说明,涵盖:部署使用、内置插件集、自定义 JSON 插件编写,以及从 Cobalt Strike CNA 迁移。适用于操作人员...

 2026年6月11日 17:38
CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
2024年7月17日 13:25CVE-2022-40881: SolarView 6.00 – Remote Command Execution
漏洞标题 CVE-2022-40881: SolarView 6.00 - Remote Command Execution 漏洞描述 SolarView Compact 6.00 is vulnerable to a command injection via network_test.php. PoC代码
2022年9月30日 21:43CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年4月5日 16:24
-flask-ssti(模版注入漏洞) 漏洞利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-flask-ssti(模版注入漏洞) 漏洞利用 Flask是一个轻量级的可定制框架,使用Python语言编写,较其他同类型框架更为灵活、轻便、安全且容...
2023年2月1日 13:53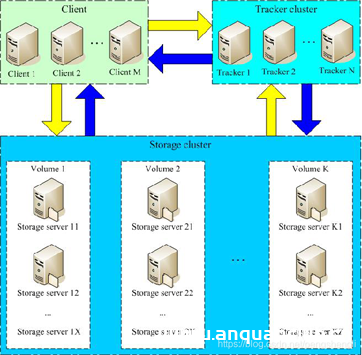
fastdfs+nginx集群搭建的实现_nginx
这篇文章主要介绍了fastdfs+nginx集群搭建的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一.简介fastdfs 1...
2023年4月19日 20:08
使用docker命令不需要敲sudo的操作_docker
这篇文章主要介绍了使用docker命令不需要敲sudo的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 由于docker daemon需要绑定到主机的Unix socket而不是普通的TCP端口,...
2023年2月1日 21:45Cellinx NVT 摄像机 GetFileContent.cgi 任意文件读取漏洞 (CVE-2023-23063)
漏洞标题 Cellinx NVT 摄像机 GetFileContent.cgi 任意文件读取漏洞 (CVE-2023-23063) 漏洞描述 Cellinx NVT IP PTZ是韩国Cellinx公司的一个摄像机设备。Cellinx NVTv1.0.6.002b版本存在安全漏...
2023年12月4日 09:32CVE-2018-3810: Oturia WordPress Smart Google Code Inserter <3.5 - Authentication Bypass
漏洞标题 CVE-2018-3810: Oturia WordPress Smart Google Code Inserter <3.5 - Authentication Bypass 漏洞描述 Oturia Smart Google Code Inserter plugin before 3.5 for WordPress allow...
2018年12月5日 23:40CVE-2018-12998: Zoho manageengine – Cross-Site Scripting
漏洞标题 CVE-2018-12998: Zoho manageengine - Cross-Site Scripting 漏洞描述 Zoho manageengine is vulnerable to reflected cross-site scripting. This impacts Zoho ManageEngine Netflow...
2018年3月22日 01:35CVE-2023-50578: Mingsoft MCMS 5.2.9 – SQL Injection
漏洞标题 CVE-2023-50578: Mingsoft MCMS 5.2.9 - SQL Injection 漏洞描述 Mingsoft MCMS v5.2.9 contains a SQL injection caused by unsanitized categoryType parameter at /content/list.do...
2023年7月3日 23:07CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年12月21日 07:38(CVE-2020-1956) Apache Kylin RESTful API 命令注入漏洞
漏洞标题 (CVE-2020-1956) Apache Kylin RESTful API 命令注入漏洞 漏洞描述 (CVE-2020-1956) Apache Kylin RESTful API 命令注入漏洞 PoC代码 暂无
2020年1月27日 18:19
越权获取他人个人信息
常规越权,但主要是发现资产的方式,我认为值得分享。 直接先来漏洞复现 因为漏洞已经修复了,当时漏洞报告也没有截图功能点和页面的样子,凑合着看吧 常规的注册账号,然后登录进去,点击编辑...
2022年3月10日 23:30CVE-2019-17230: WordPress OneTone theme <= 3.0.6 – Unauthenticated Options Changes
漏洞标题 CVE-2019-17230: WordPress OneTone theme <= 3.0.6 – Unauthenticated Options Changes 漏洞描述 includes/theme-functions.php in the OneTone theme through 3.0.6 for WordPre...
2019年9月20日 05:27
2026年11月13日 11:45
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

