
排序
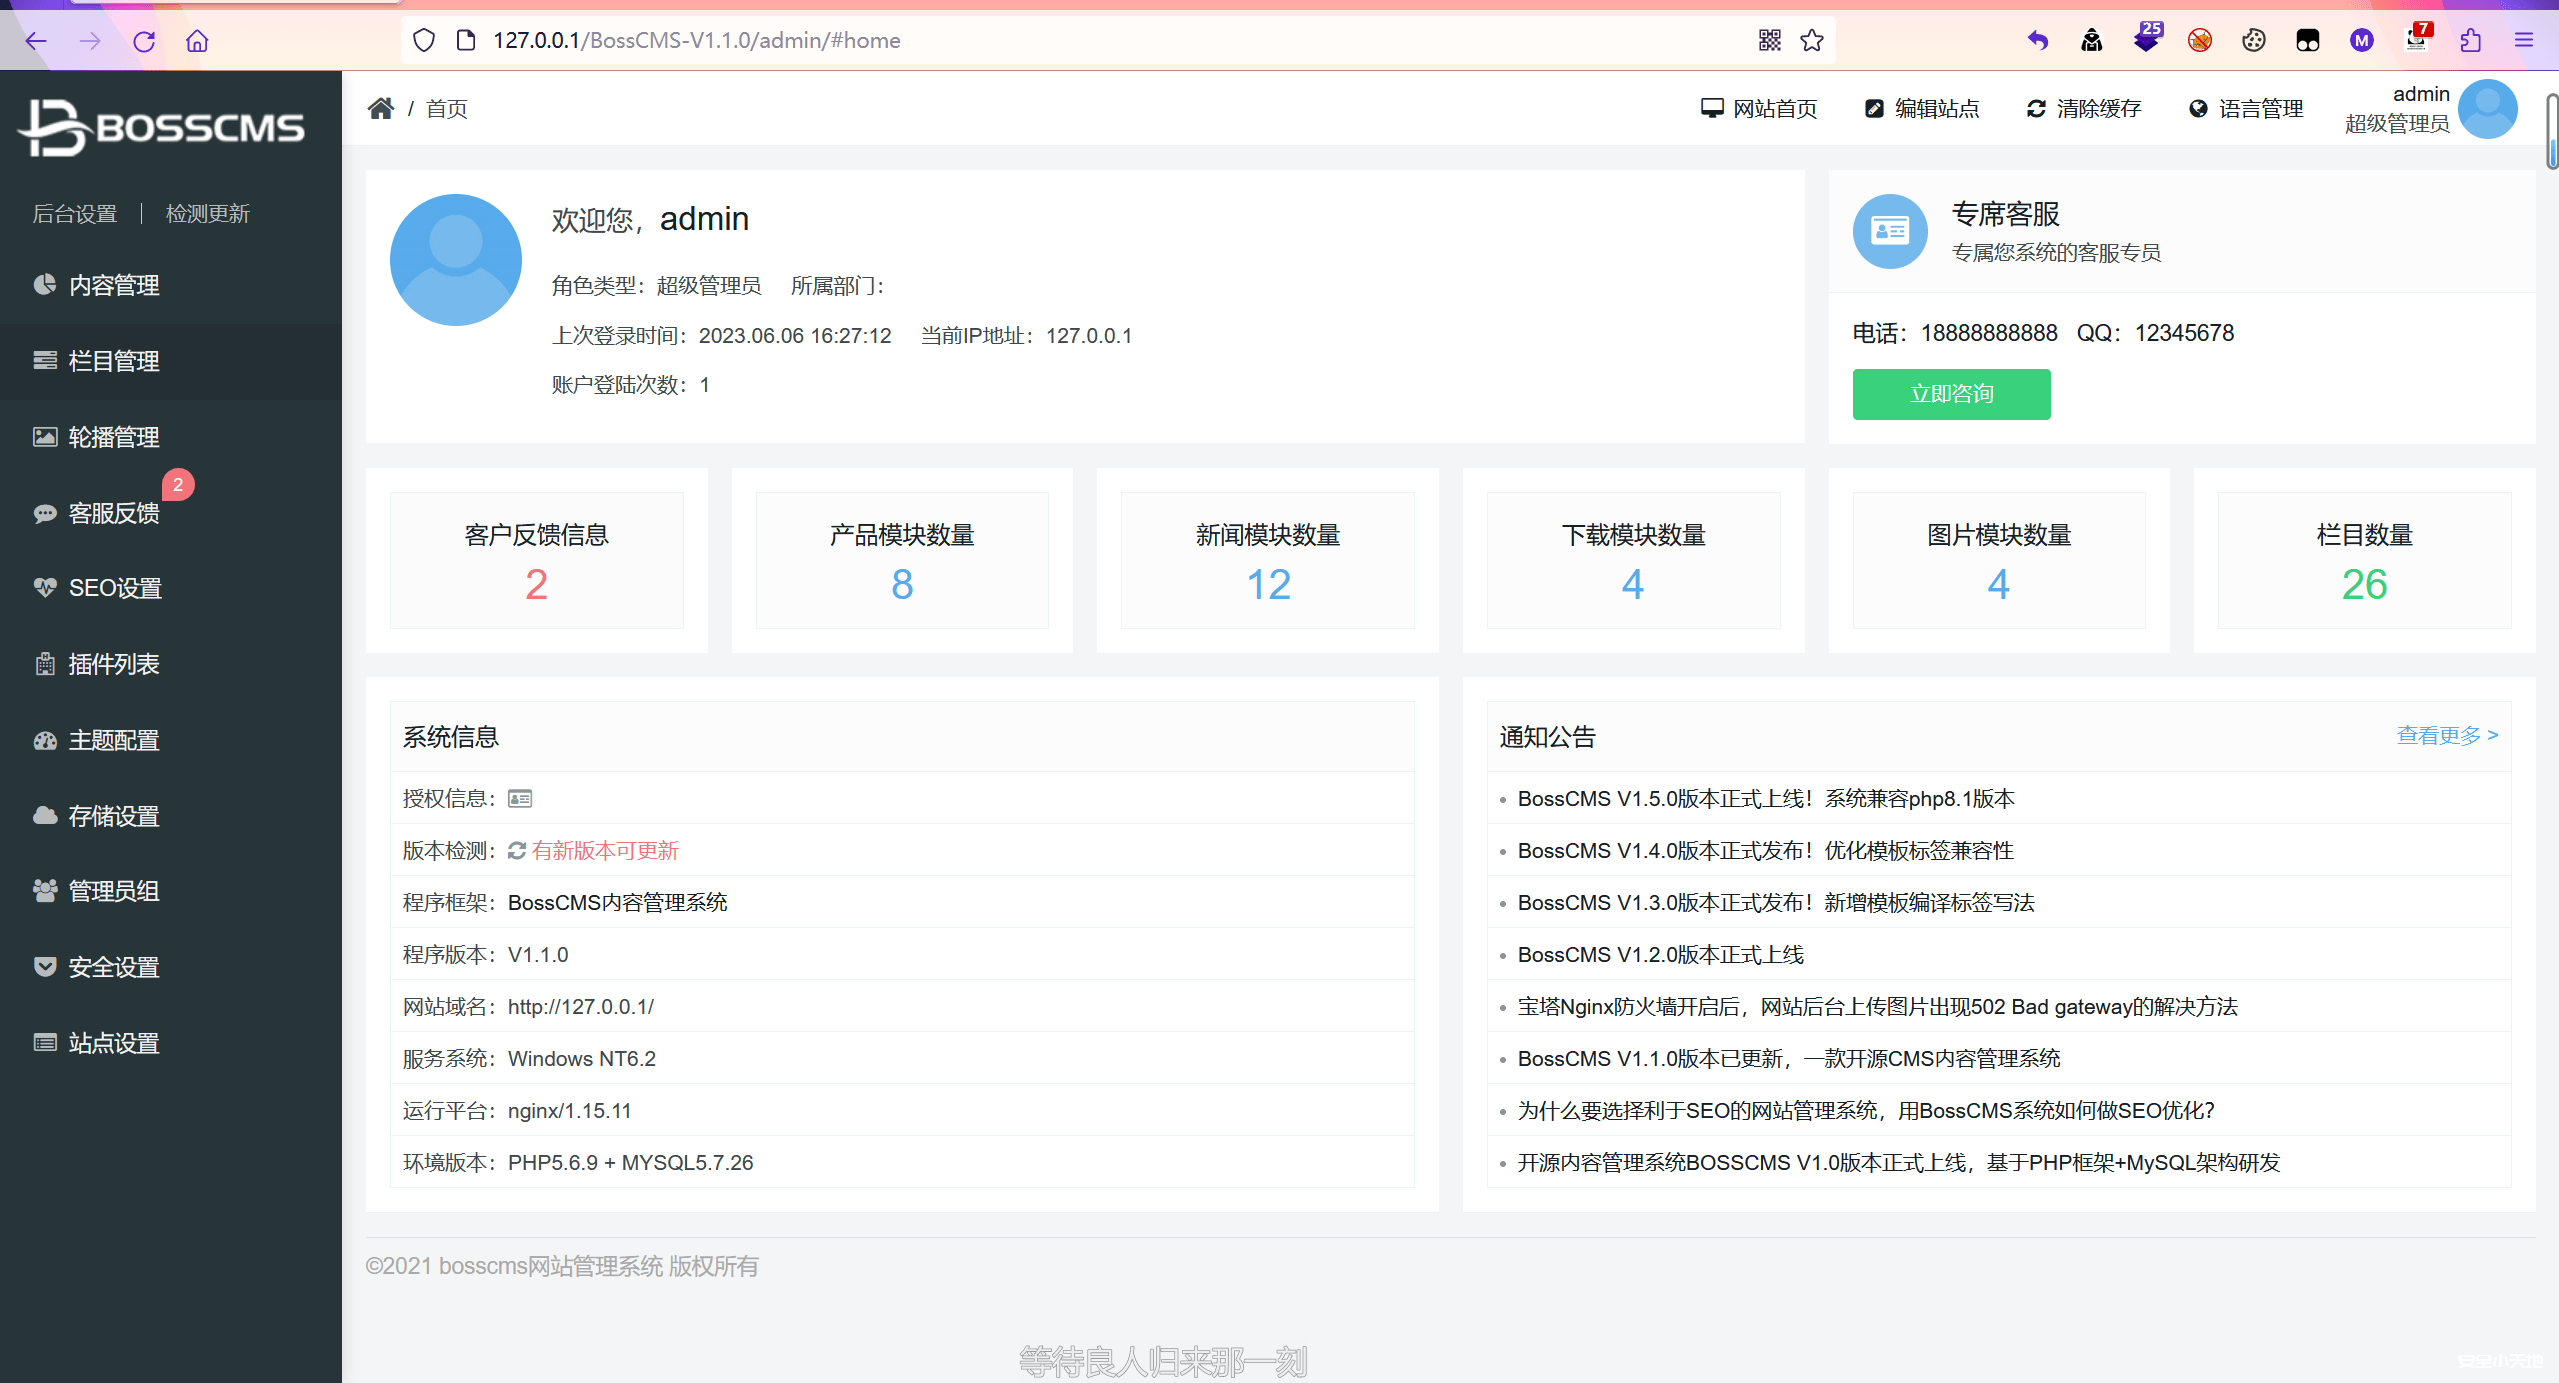
【代码审计】BossCMS1.0存在未授权访问漏洞
前言 BossCMS是温州互引信息技术有限公司开发的一款基于自主研发PHP框架MySQL架构的内容管理系统。 编号:CNVD-2022-04803 漏洞复现 下载版本1.0,安装完成如下: 根据漏洞名称我们知道,未授权...

 2023年6月6日 17:20
针对渗透测试中redis未授权漏洞的快速shell小工具
前言 针对redis未授权漏洞相信各位师傅们都有不少了解,它主要存在四种漏洞利用方式,其中根据设置权限不同,分别为未授权访问、写入webshell、写入定时任务或者登录公钥、主从复制 在测试过程...
2024年3月28日 23:36






