
排序
奇葩漏洞面面观
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnP2siX6p3DN3YjKEomok3kb 简介 0x00 众里寻他千百度 0x01 精骛八极,心游万仞 0x02 天下大事,必作于细 0x03 不破楼兰终不还 0x04 工欲善其事,...
 2022年3月10日 23:37
某菠菜 任意文件上传漏洞(0day)
0x01 漏洞描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报...

 2022年10月31日 11:26
漏洞复现 D-Link DCS 密码泄露漏洞
漏洞描述 D-link DCS是一款网络摄像机,工作温度为0-50℃。D-link DCS系统存在密码泄露漏洞,攻击者可以根据泄露信息,进入后台 适用范围中小企业设备类型网络摄像机 图象分辨率(dpi)704×480,...
2023年6月10日 18:01
修复3个9.8分漏洞,微软发布12月累积更新
沿袭惯例,微软如期发布了12月的安全更新。更新补丁涉及Windows Media、Microsoft Office、Microsoft PowerShell、Edge浏览器、Windows内核等。补丁包括:26个远程代码执行漏洞21个特权提升漏洞...
2022年3月10日 23:39
2021年报告的漏洞总数揭露,创历史新高
2021年总共报告了多少个漏洞呢?答案是18378个。这一数据来自美国国家标准与技术研究院(NIST)发布的一张统计表。今年报告的漏洞总数创历史新高,其中高严重性漏洞数量略有下降,去年是4381个...
2022年3月10日 23:39国内SRC漏洞挖掘技巧与经验分享
下载:http://i0x0fy4ibf.feishu.cn/file/boxcnMcajKRWLrwW0s36QUQmEGf 简介: 信息收集 子域名收集 IP段收集 端口扫描 字典的收集与使用优化 字典的获取 通过字典突破的案例 字典的使用与优化 ...
2022年3月10日 23:38
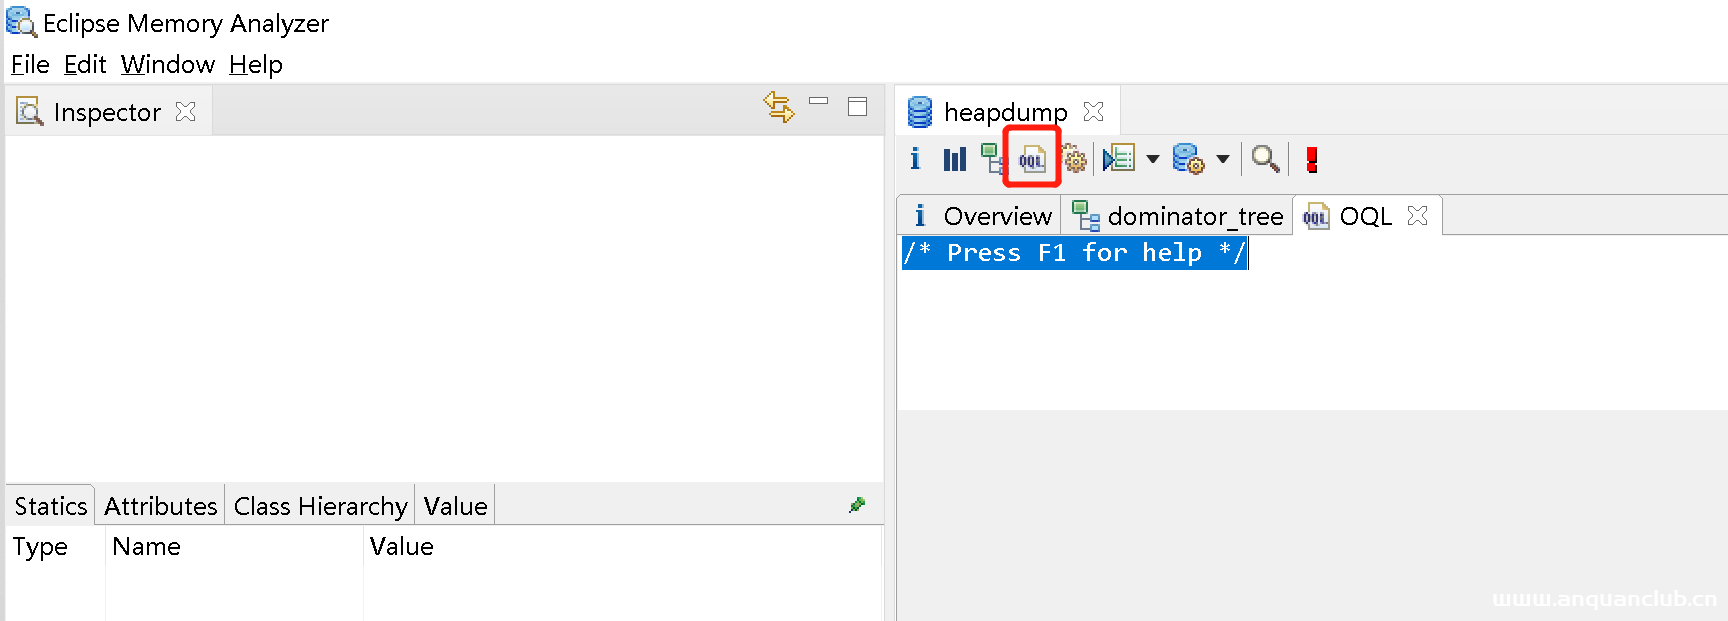
heapdump查询操作
Spring Boot Actuator未授权访问发现/env中有数据库连接配置信息,但是密码都是*号,这时可以尝试是否可以下载heapdump,在内存信息中找到对应的密码。 用工具Eclipse Memory Analyzer(MAT)(...
2022年3月10日 23:35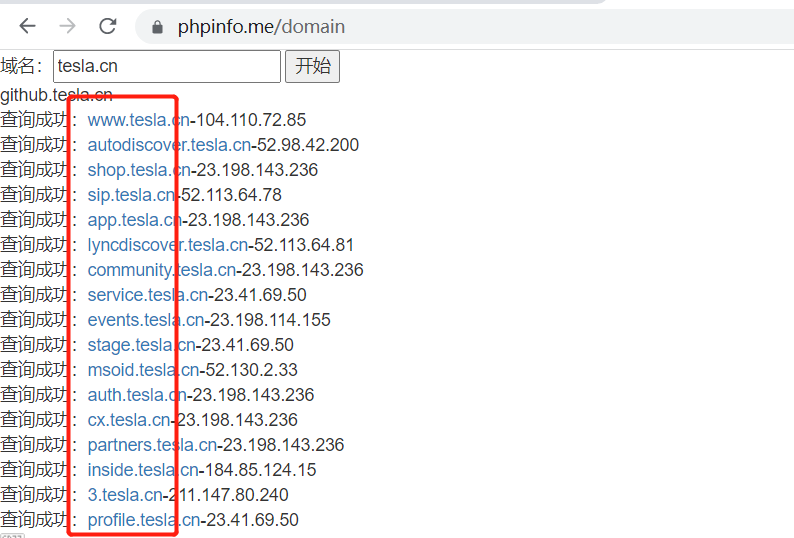
信息收集之“骚”姿势
相信在座的各位都是混迹各大社区论坛很久了 常见的信息收集文章基本上就那些,今天在这里补充一些特别的技巧吧!!!大佬勿喷!!! 0X01字典制作篇 tesla.cn为例子 在线子域名查询 tesla.cn前...
2022年3月10日 23:35
弱口令讨论专题
欢迎大家踊跃评论在渗透过程中碰到的弱口令。 由于人性的弱点,弱口令总是普遍存在着。弱口令也成为我们拿下权限的有力手段之一,高端的渗透总是这么朴实无法且枯燥。 PDF下载地址:http://zone...
2022年3月10日 23:36
越权tips之某src猜测接口,找到越权漏洞
打开xxx.com,f12翻js文件, 里面一堆接口,但只有查找menu列表的接口可以访问,http://xxx.com/api/v1/menu/list js文件中没有添加和删除menu信息的接口,但是之前搞过类似的,这里就想着构造...
2022年3月10日 23:35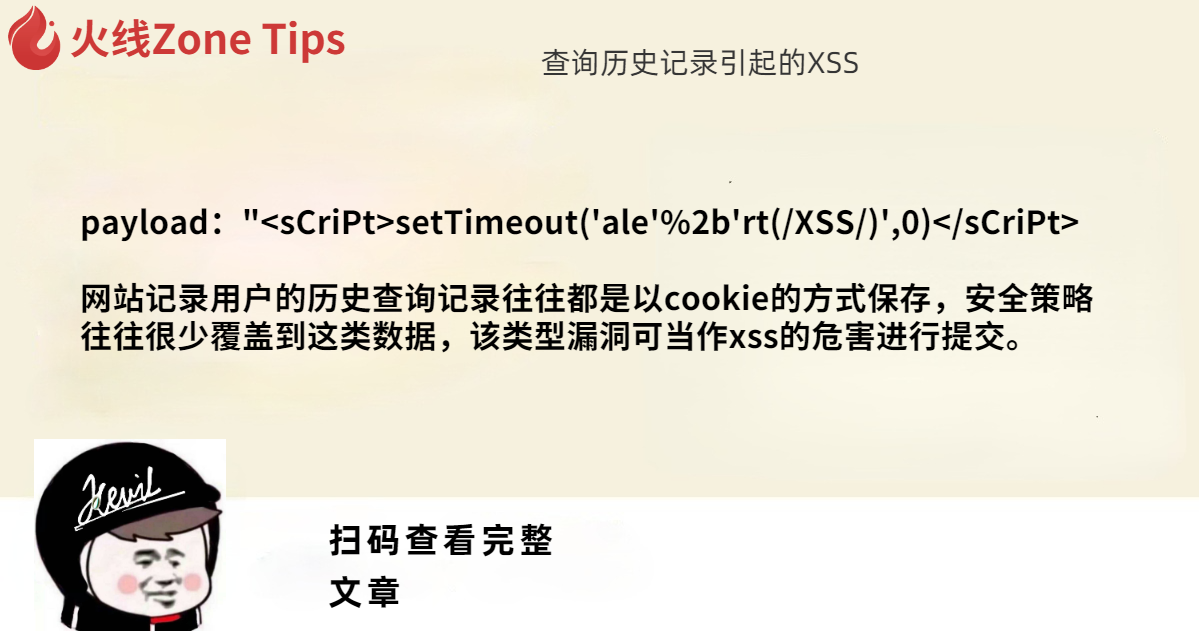
查询历史记录引起的XSS
payload:'<sCriPt>setTimeout('ale'%2b'rt(/XSS/)',0)</sCriPt> 网站记录用户的历史查询记录往往都是以cookie的方式保存,安全策略往往很少覆盖到这类数据,该类型漏洞可当作xss的...
2022年3月10日 23:35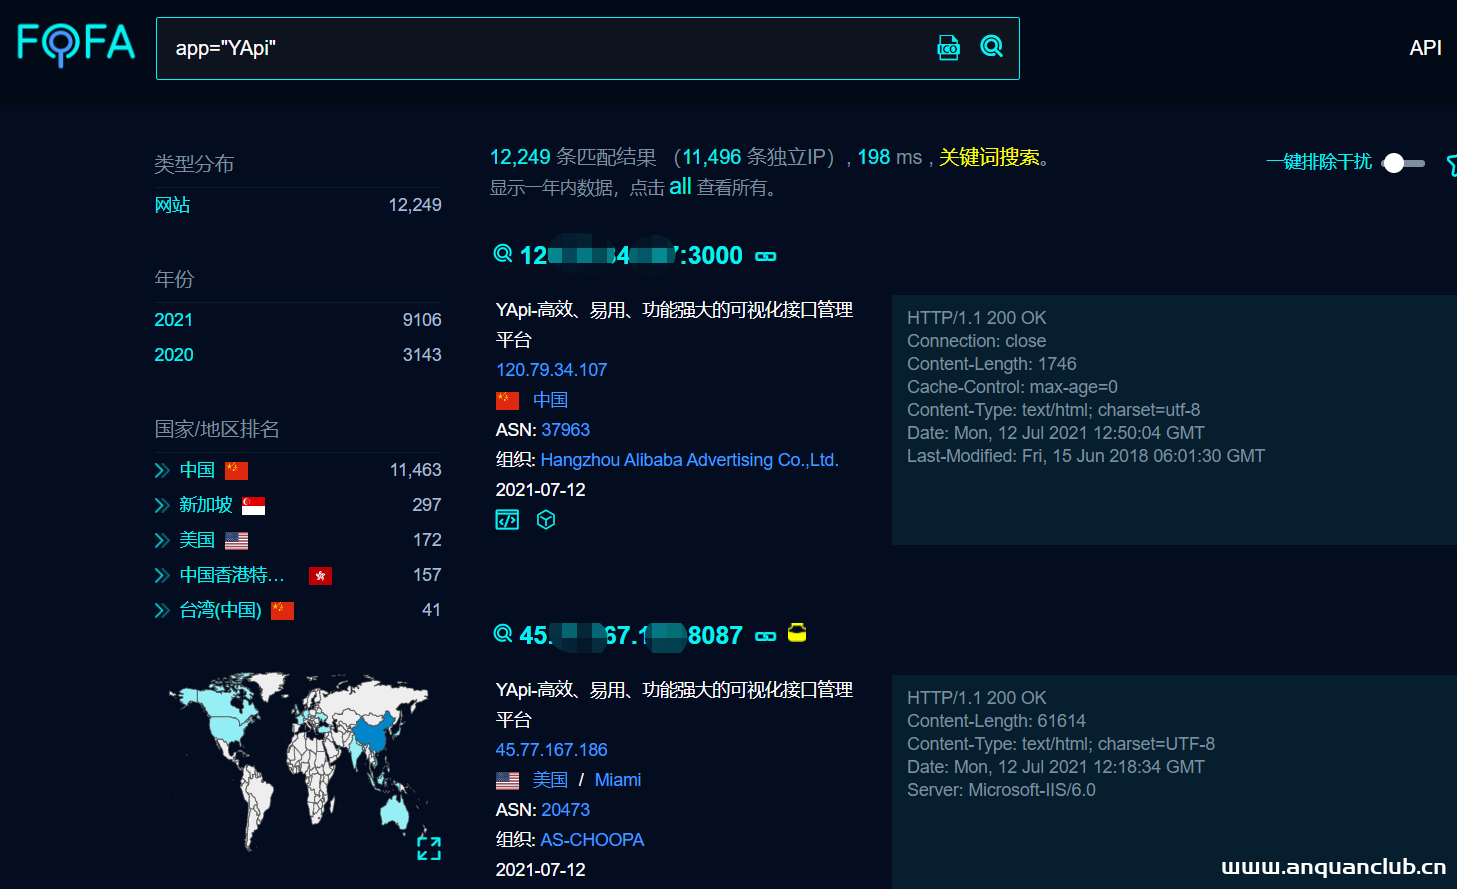
我是如何利用火器捡漏洞的
一、引子 当一个新漏洞被曝光后,如何才能快速在互联网上找到相关资产? 网络空间搜索引擎是一个不错的选择,例如FOFA、shodan等。 举个例子,这几天新爆了一个“Yapi认证用户利用Mock功能远程...
2022年3月10日 23:36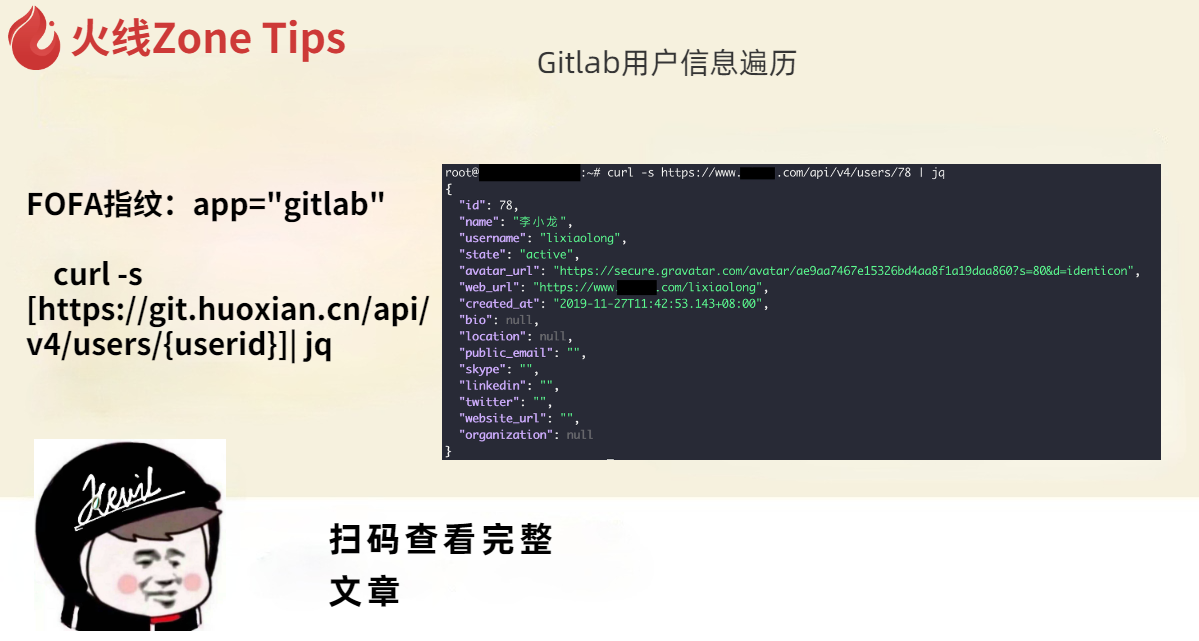
Gitlab用户信息遍历
FOFA指纹:app='gitlab' curl -s http://git.huoxian.cn/api/v4/users/{userid} | jq 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:35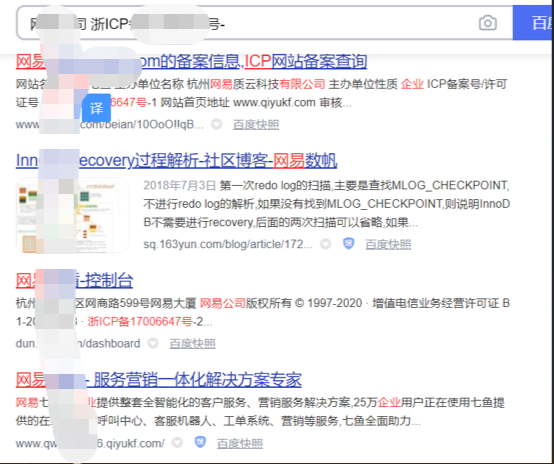
寻找试用平台挖掘后台漏洞
尝试寻找试用平台,这样可免费开通账号权限,免去登录认证,寻找更多后台存在的漏洞!搜关键字+免费试用、xxx技术支持或者直接搜备案信息,有大量免费试用平台的厂商: 申请试用权限后在后台用...
2022年3月10日 23:35






