
排序
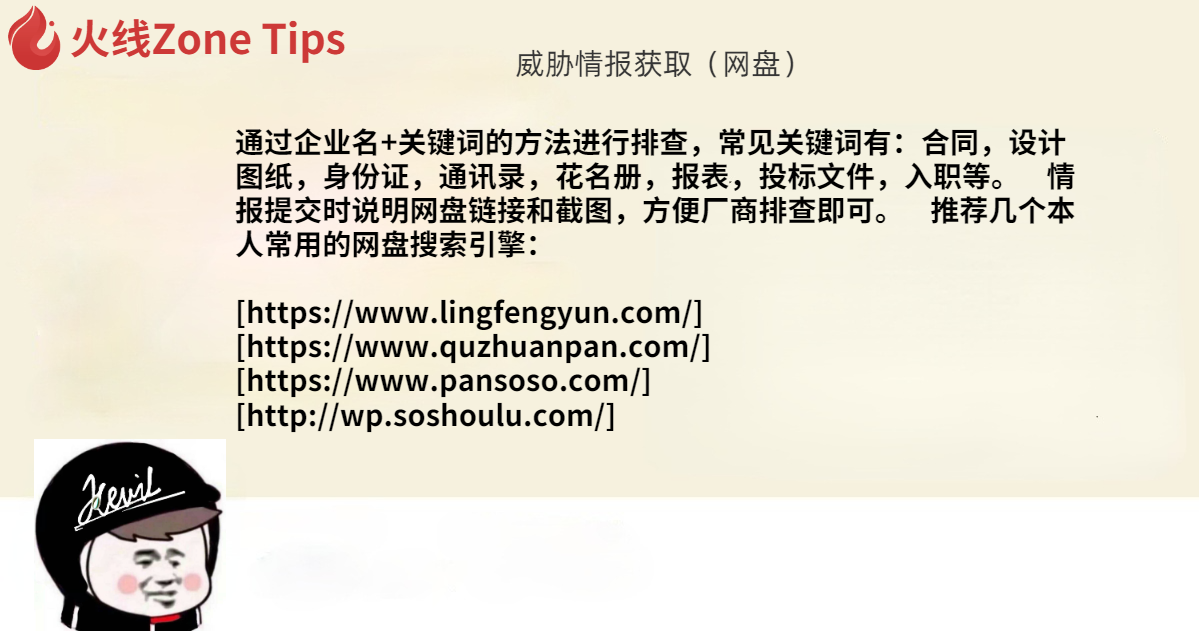
威胁情报获取(网盘)
通过企业名+关键词的方法进行排查,常见关键词有:合同,设计图纸,身份证,通讯录,花名册,报表,投标文件,入职等。 情报提交时说明网盘链接和截图,方便厂商排查即可。 推荐几个本人常用的...
 2022年3月10日 23:35

【火线项目案例】如何挖到空白页面的高危级别未授权漏洞
在安全小天地平台的火器中看到一个资产,居然是空白页面,空白页面就没有漏洞???偏偏不信邪,上手就是干! http://xxx.target.com 打开页面啥也没有,一片空白 F12看下JS中的API接口,发现有...
2022年3月10日 23:35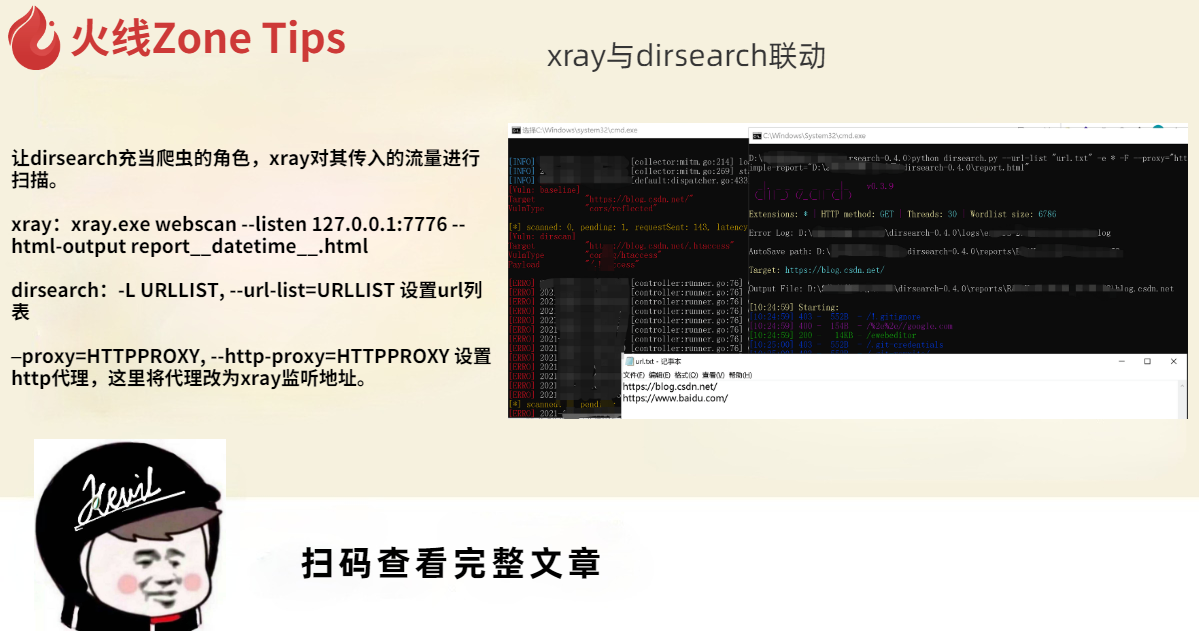
xray与dirsearch联动
让dirsearch充当爬虫的角色,xray对其传入的流量进行扫描。 xray:xray.exe webscan --listen 127.0.0.1:7776 --html-output reportdatetime.html dirsearch:-L URLLIST, --url-list=URLLIST ...
2022年3月10日 23:36
安服仔某渗透项目实战
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、漏洞挖掘 由于是做项目客户大大会直接将测试系统甩过来,所...
2022年3月10日 23:36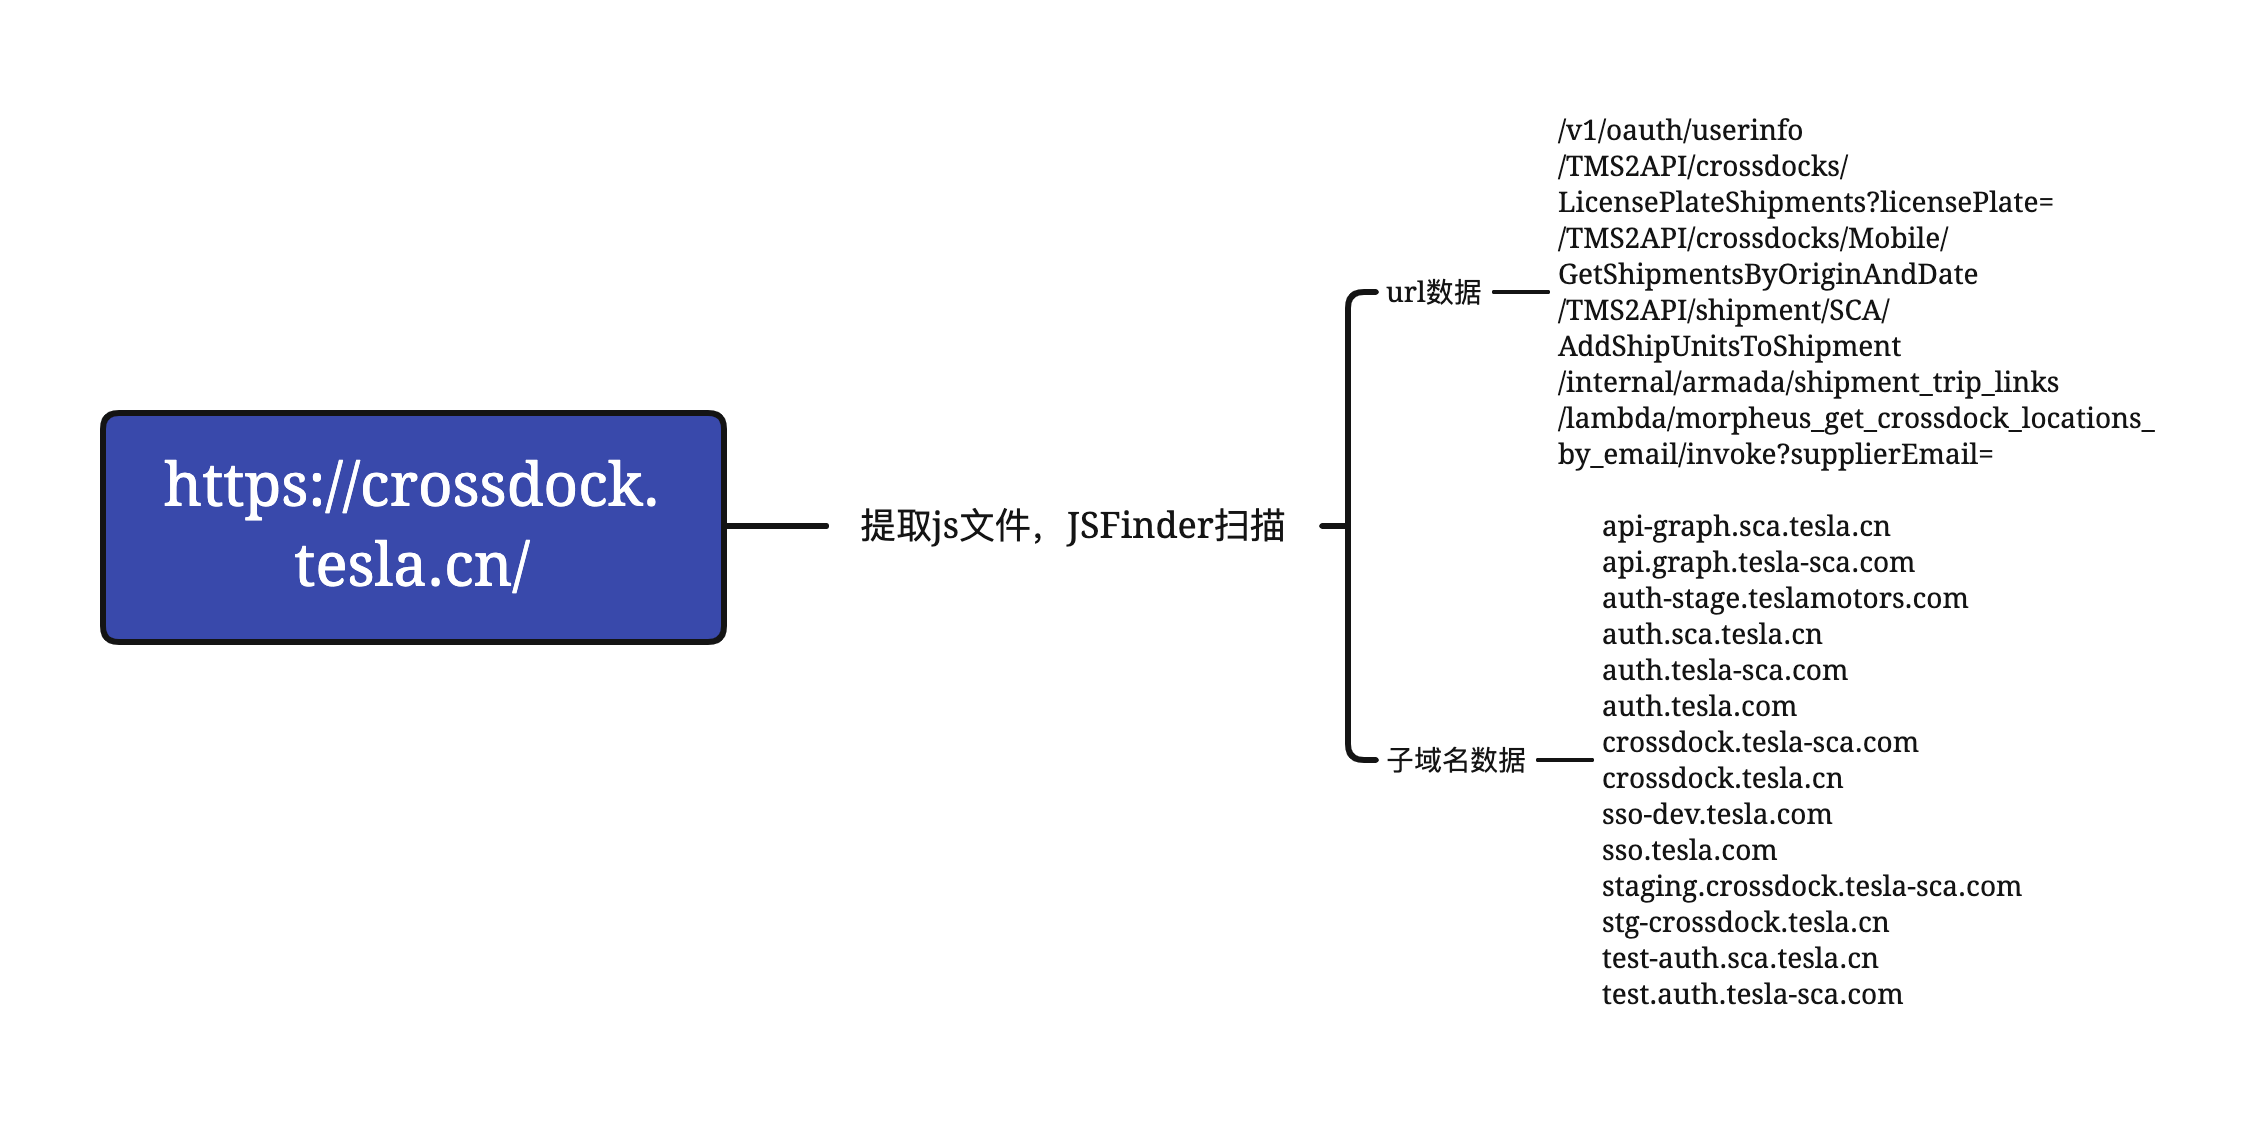
信息收集系列之JavaScript文件敏感信息提取
0x01 前言 在我们渗透或者漏洞挖掘的过程中,发现越来越多的网站使用webpack技术,开发人员通常会把api路由打包进js文件里。JSFinder这款工具可以帮助我们快速从js文件中提取api和其他敏感信息...
2022年3月10日 23:36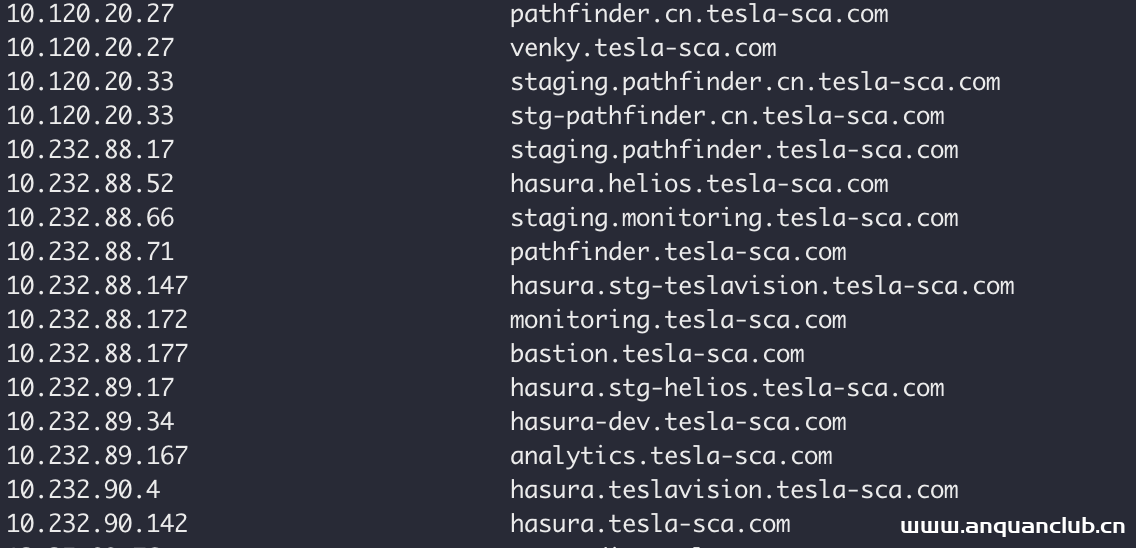
【今日思考题】当我们遇到解析到内网IP的域名的时候,可以干什么?
思考题?:当我们遇到这些解析到内网IP的域名的时候,可以干什么? 提示1: 可参考【搬运工】版块帖子 http://zone.huoxian.cn/t/porter?sort=newest 文字来源于- 火线 Zone-云安全社区,安全小天...
2022年3月10日 23:35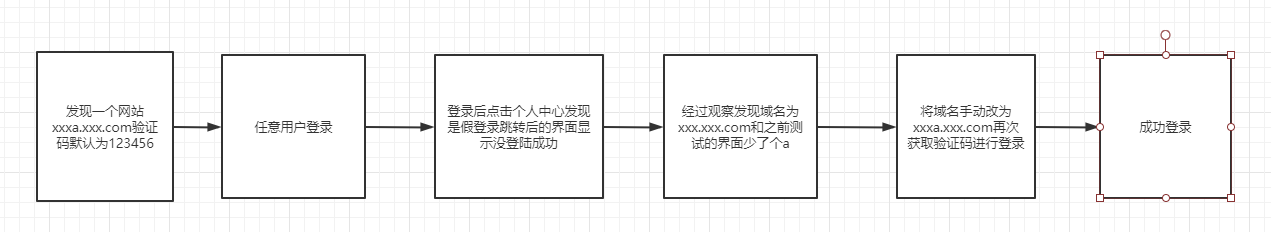
一次奇葩的任意用户登录
在安全小天地测试某src时发现一个界面,域名为xxxa.xxx.com,是一个登录界面,发现该界面支持使用手机号登录以及注册功能,测试后发现该网站使用的短信验证码为123456 因此用脚趾头都能想出来的...
2022年3月10日 23:36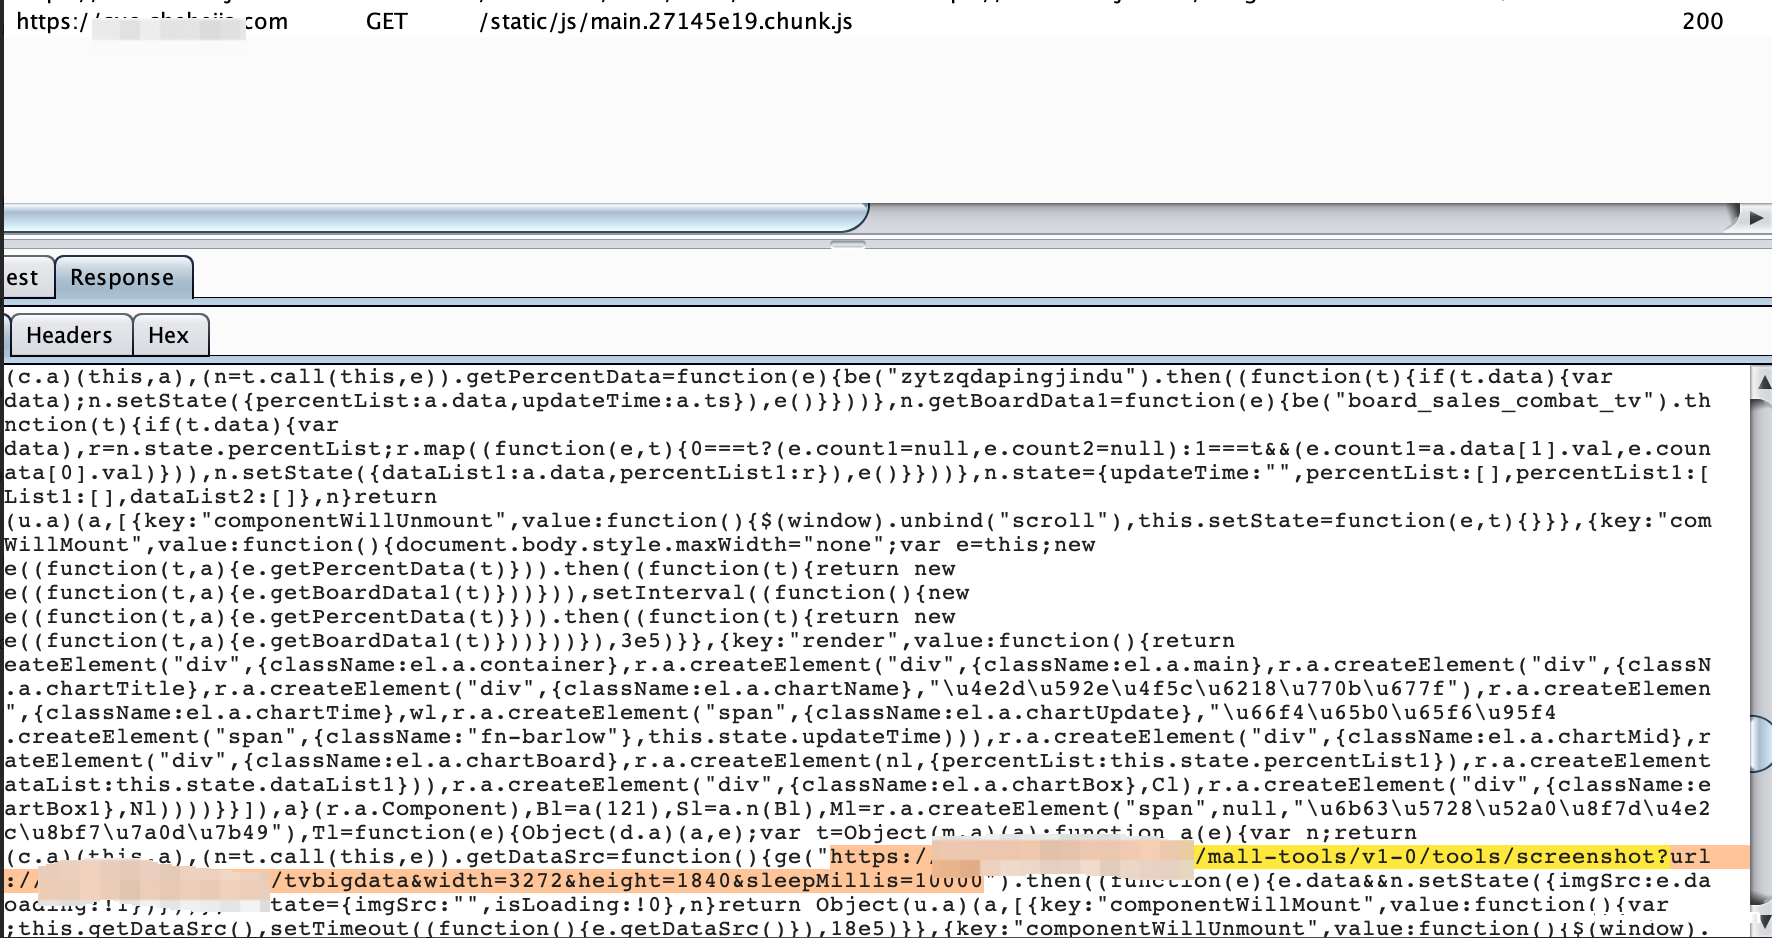
web漏洞挖掘指南 -SSRF服务器端请求伪造
web漏洞挖掘指南 SSRF服务器端请求伪造 一、漏洞原理及触发场景 web服务器经常需要从别的服务器获取数据,比如文件载入、图片拉取、图片识别等功能,如果获取数据的服务器地址可控,攻击者就可...
2022年3月10日 23:36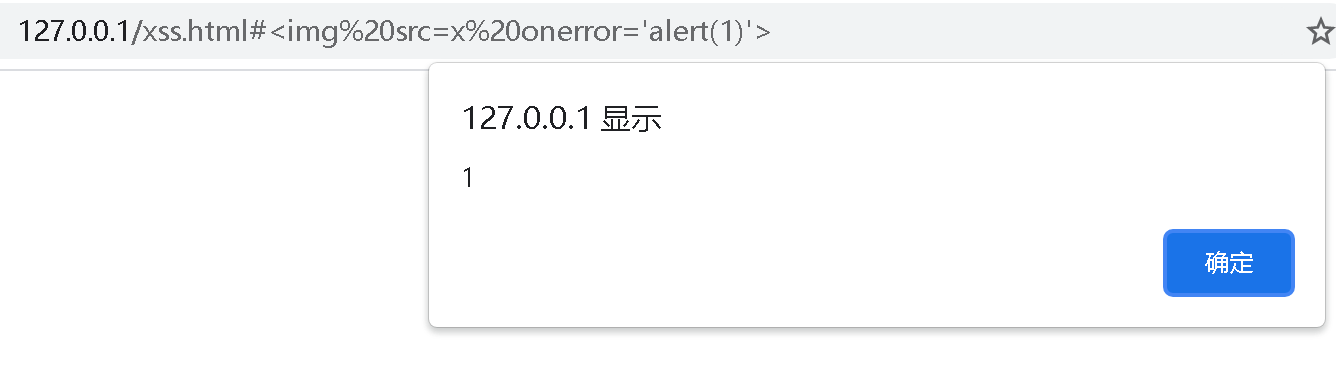
web漏洞挖掘指南 -XSS跨站脚本攻击
web漏洞挖掘指南 XSS跨站脚本攻击 一、漏洞原理 1. 跨站脚本英文全称(Cross Site Scripting跨站脚本),为了不和css层叠样式表(英文全称:Cascading Style Sheets)混淆,因此将跨站脚本缩写为X...
2022年3月10日 23:35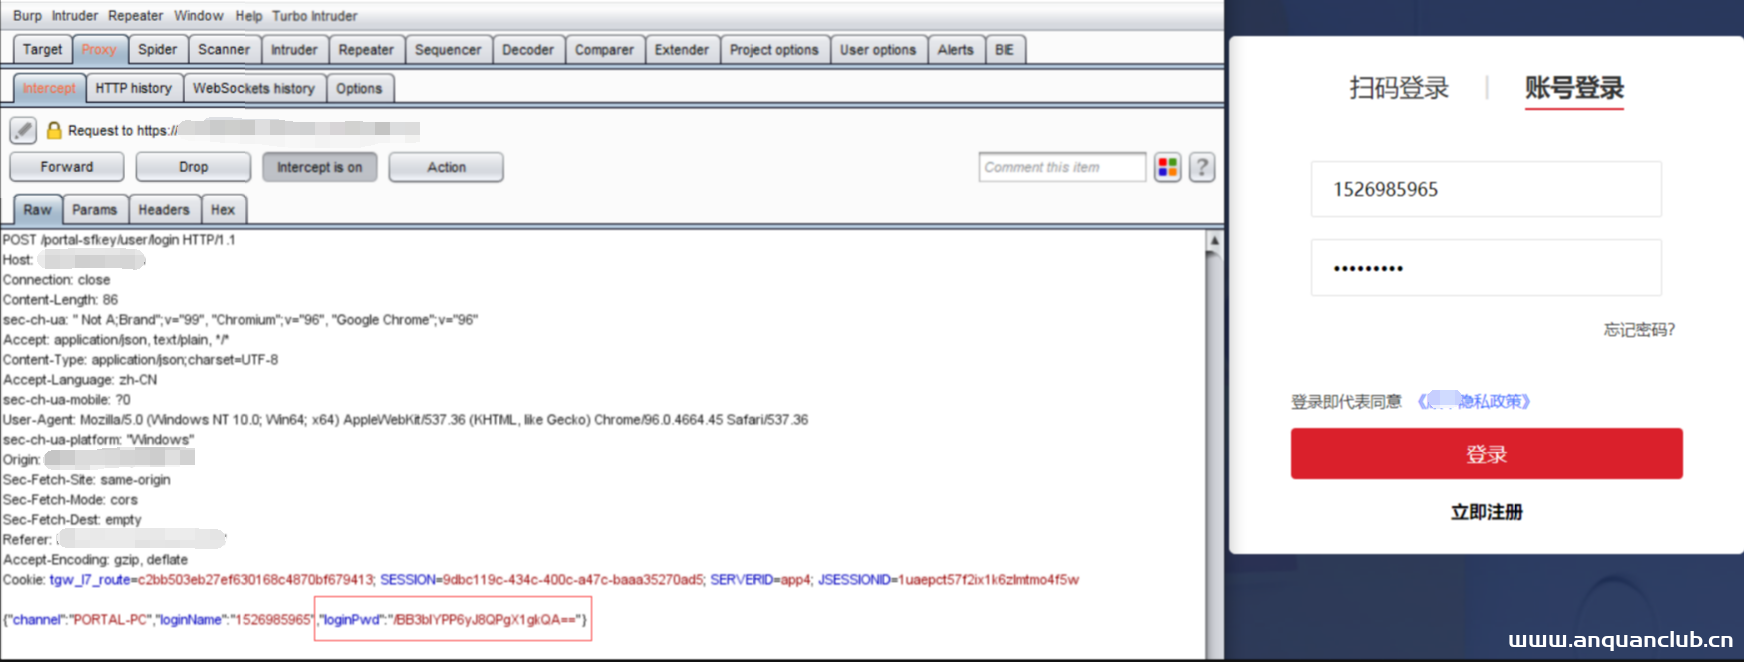
挖洞小技巧–JS简单逆向
1、以下面网站为例,密码为:qazwsx123,首先抓包,发现加密后的密码为:/BB3blYPP6yJ8QPgX1gkQA==,对应字段loginPwd 2、密码无法进行常规解码方式解开时,但是我们想对此处进行相关测试,比如...
2022年3月10日 23:36
信息收集新方式和遇到的奇葩漏洞
闲谈:距离上次发的作品已经过去十几天,在这十几天中,也没有停止步伐,也做了一些在找一些信息收集的新方式和新姿势。 补充上次信息收集的新方式: 横向收集:先对domain站进行收集 (1)微信...
2024年3月9日 10:51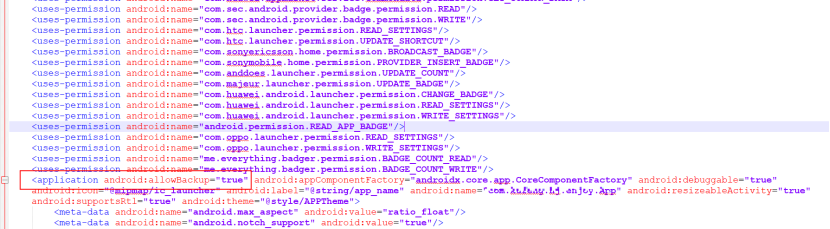
一个简单的Android-allowBackup漏洞记录
前言: 最近遇到个allowbackup-true的漏洞。在此做一个详细的记录,以下以某app为例,详细描述该漏洞的定义,复现过程及利用方式。 一、定义: Android官方对于这个属性的定义是,Android API L...
2022年4月1日 18:36
惊!!!一个网站惊现三个漏洞
又到周五了,摸着摸着就又是一周。 开局直接三个系统?不管点哪里都是同样的功能.....真** 瞄了一眼全部存在的功能点,登陆接口、注册接口、上传接口(删除??接口) 任意文件删除: 上传功能...
2022年4月1日 18:36bugbounty技巧聚合20220124
漏洞报告 【Recorded Future】通过用户名参数反射 XSS http://hackerone.com/reports/1201134 【Imgur】反射型xss http://hackerone.com/reports/1058427 【 Internet Bug Bounty】缓冲区溢出 h...
2022年4月1日 18:36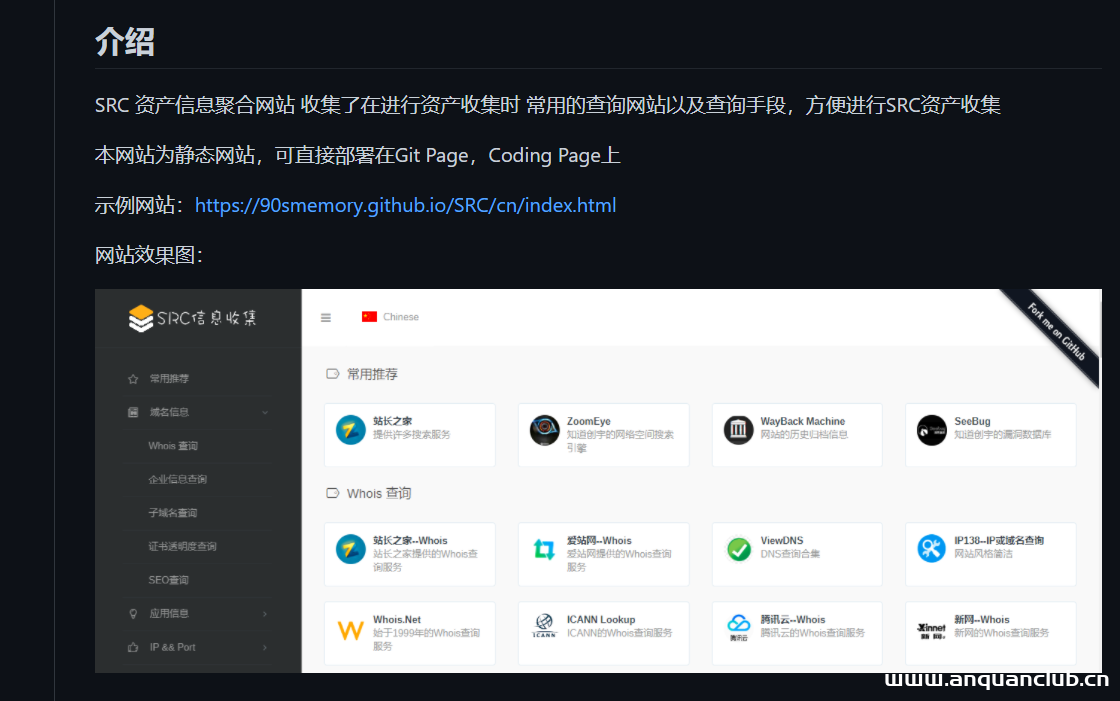
本地自用信息收集网站(源码)
git clone http://github.com/90smemory/SRC.git 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年4月1日 18:36bugbounty技巧聚合20220106
漏洞报告 【8x8】XSS漏洞 http://hackerone.com/reports/1440161 【Mattermost 】 能够诱使受害者在特定会话中使用伪造的电子邮件地址,然后取回帐户 http://hackerone.com/reports/1357013 【T...
2022年3月16日 09:16






