
排序
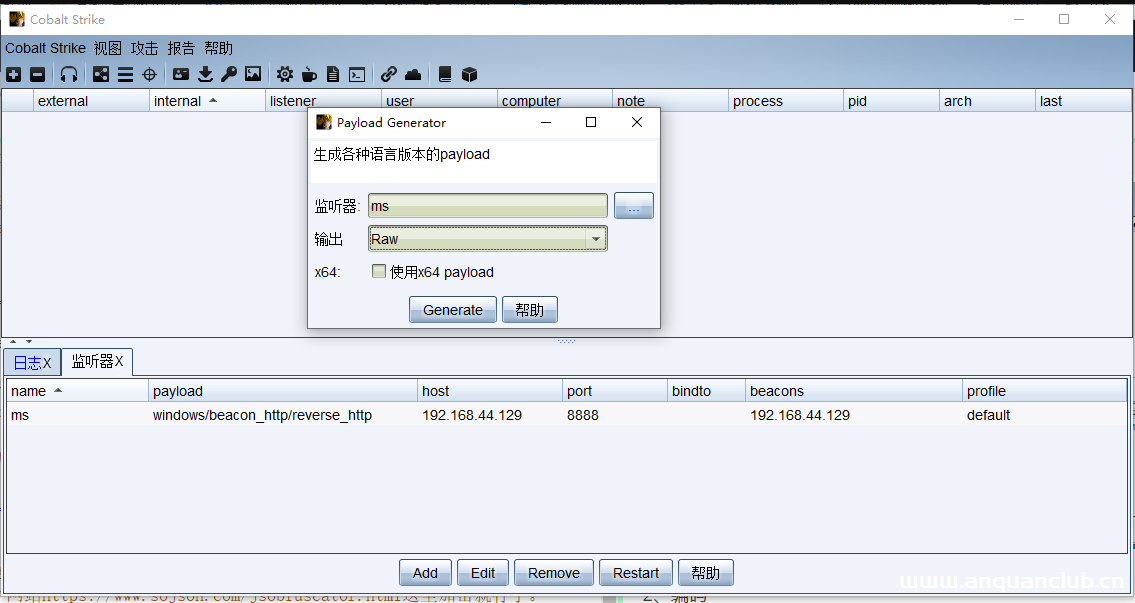
cobaltstrike免杀过360和火绒
在免杀之前需要自己处理一下cobaltstrike的相关特征,和更新一下证书。不然虽然文件免杀了,可是上线的时候会有特征,会被火绒拦截。 具体参考以下文章 http://www.wangan.com/articles/1144 ht...
 2022年3月16日 09:16
bugbounty技巧聚合20210901
Affirm [#1312365 Subdomain takeover due to non registered TLD ██████████.█████.██████.com ] #1213580 Open Redirect UPchieve #1166066 No Rate Limit On Reset Pas...
2022年4月1日 18:36
关于Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972)的问题_VMware
这篇文章主要介绍了Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 CVE-2021-21972 ...
2022年9月16日 22:20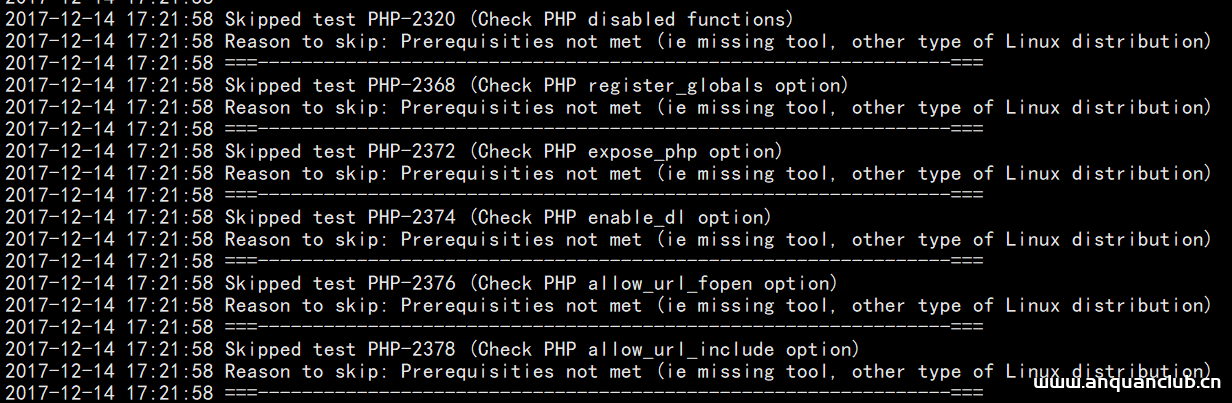
Linux漏洞扫描工具lynis使用方法解析_Linux
这篇文章主要介绍了Linux漏洞扫描工具lynis使用方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 前言:Lynis是一款Unix系统的安全...
2023年8月17日 21:18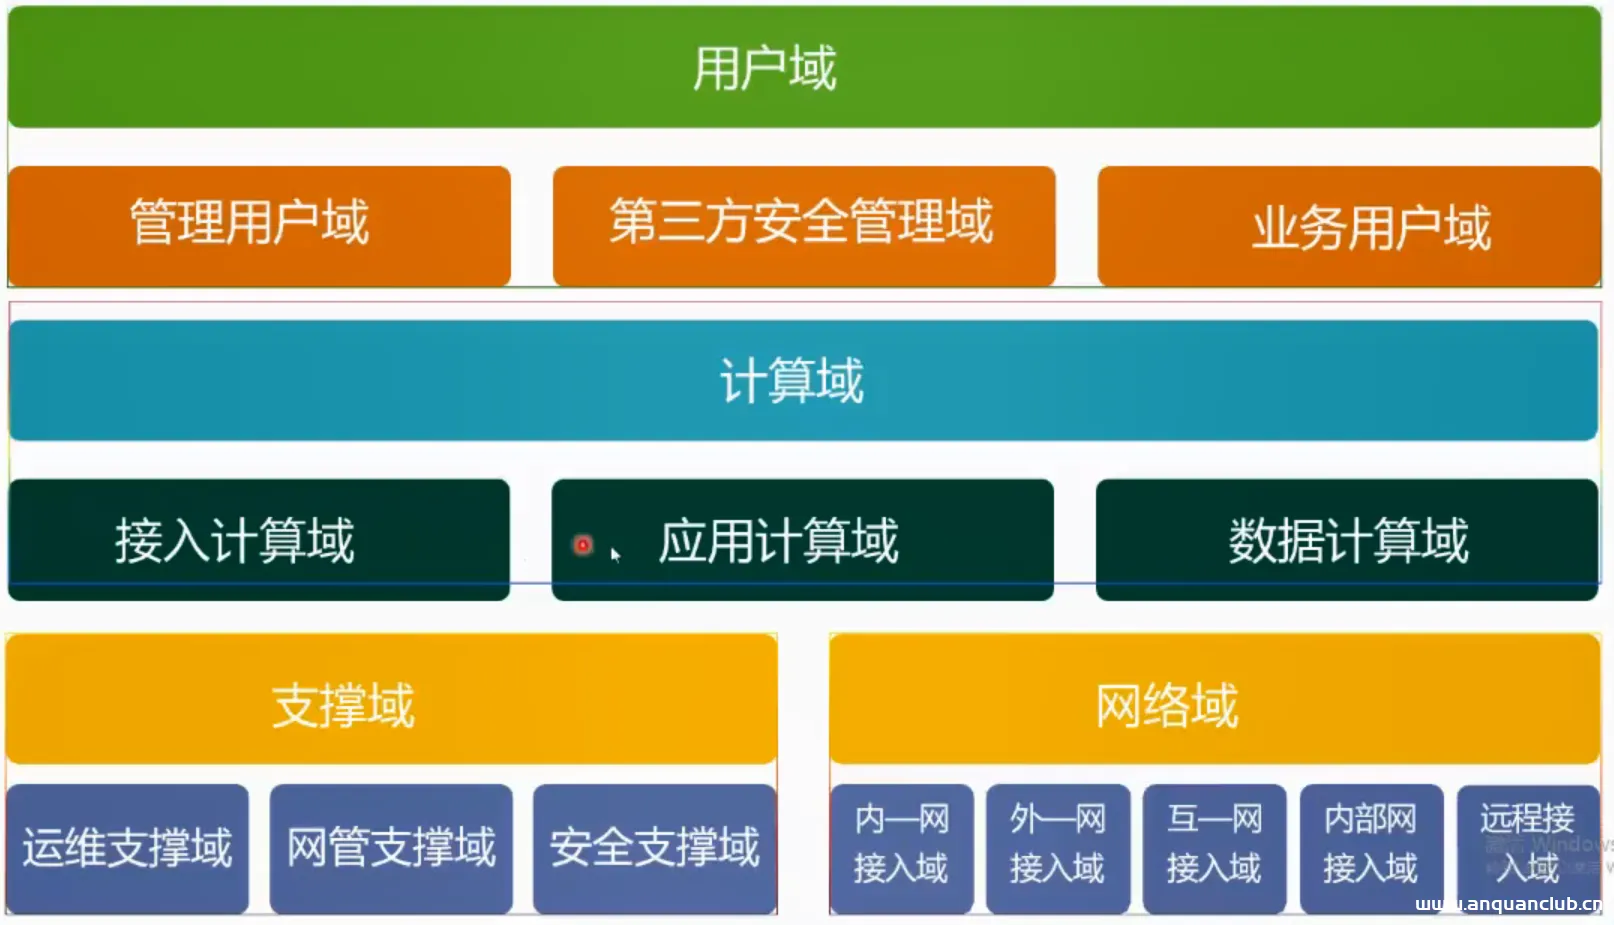
漏洞分类及安全防护 – hvv面试题
常见漏洞分类 CNNVD漏洞分类 漏洞分类 依据国标信息安全技术-安全漏洞分类标准,按照形成原因、所处空间和时间特征进行分类。 其他漏洞分类 操作系统漏洞-远程代码执行漏洞(MS17-010)加固方案 ...

 2022年6月30日 18:26
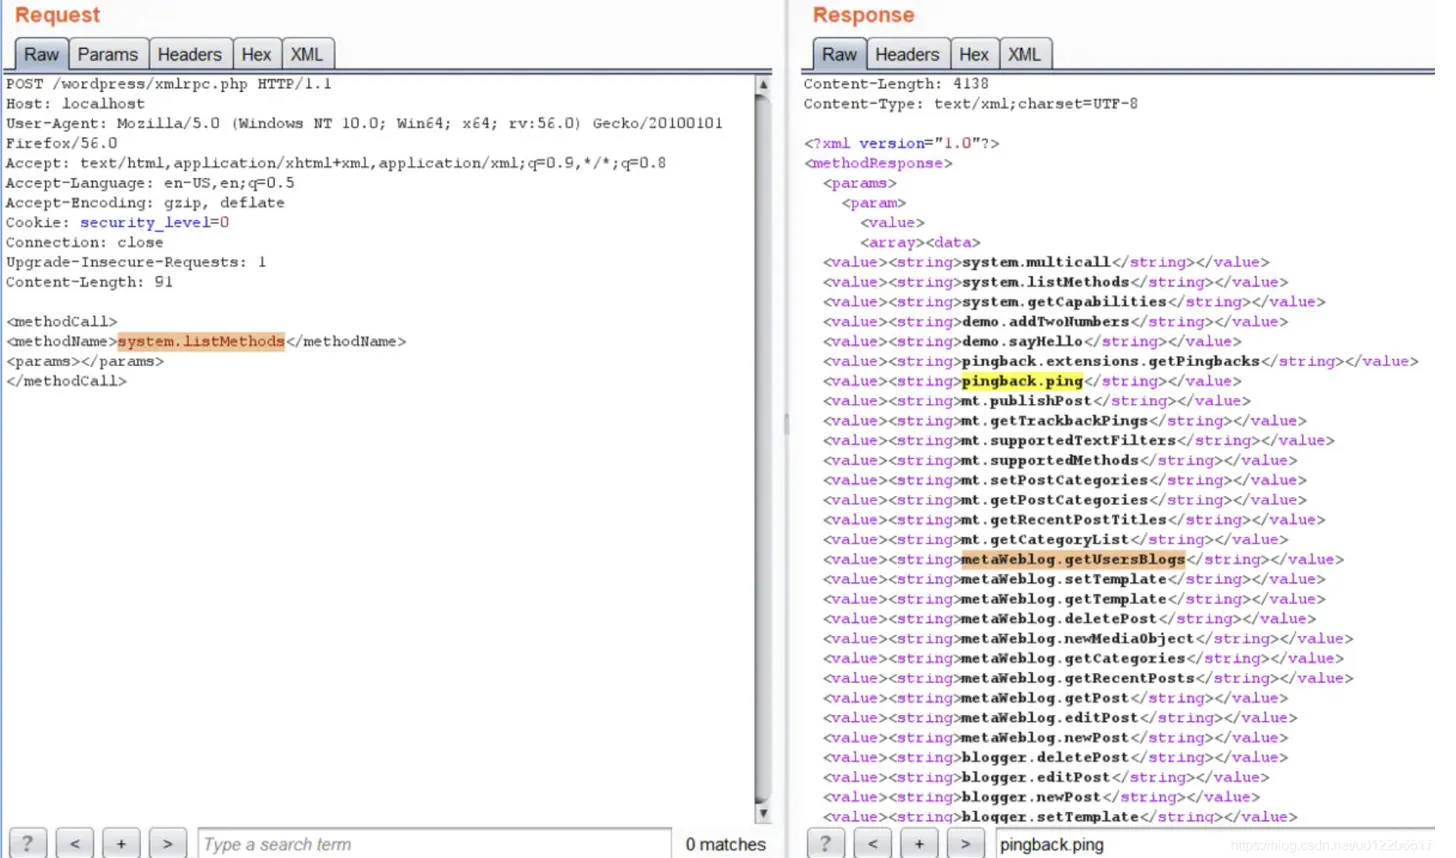
xmlrpc.php 漏洞利用
WordPress采用了XML-RPC接口.并且通过内置函数WordPress API实现了该接口内容。 所以,你可要通过客户端来管理Wordpress。 通过使用WordPress XML-RPC, 你可以使用业界流行博客客户端Weblog Cli...
2023年1月13日 19:44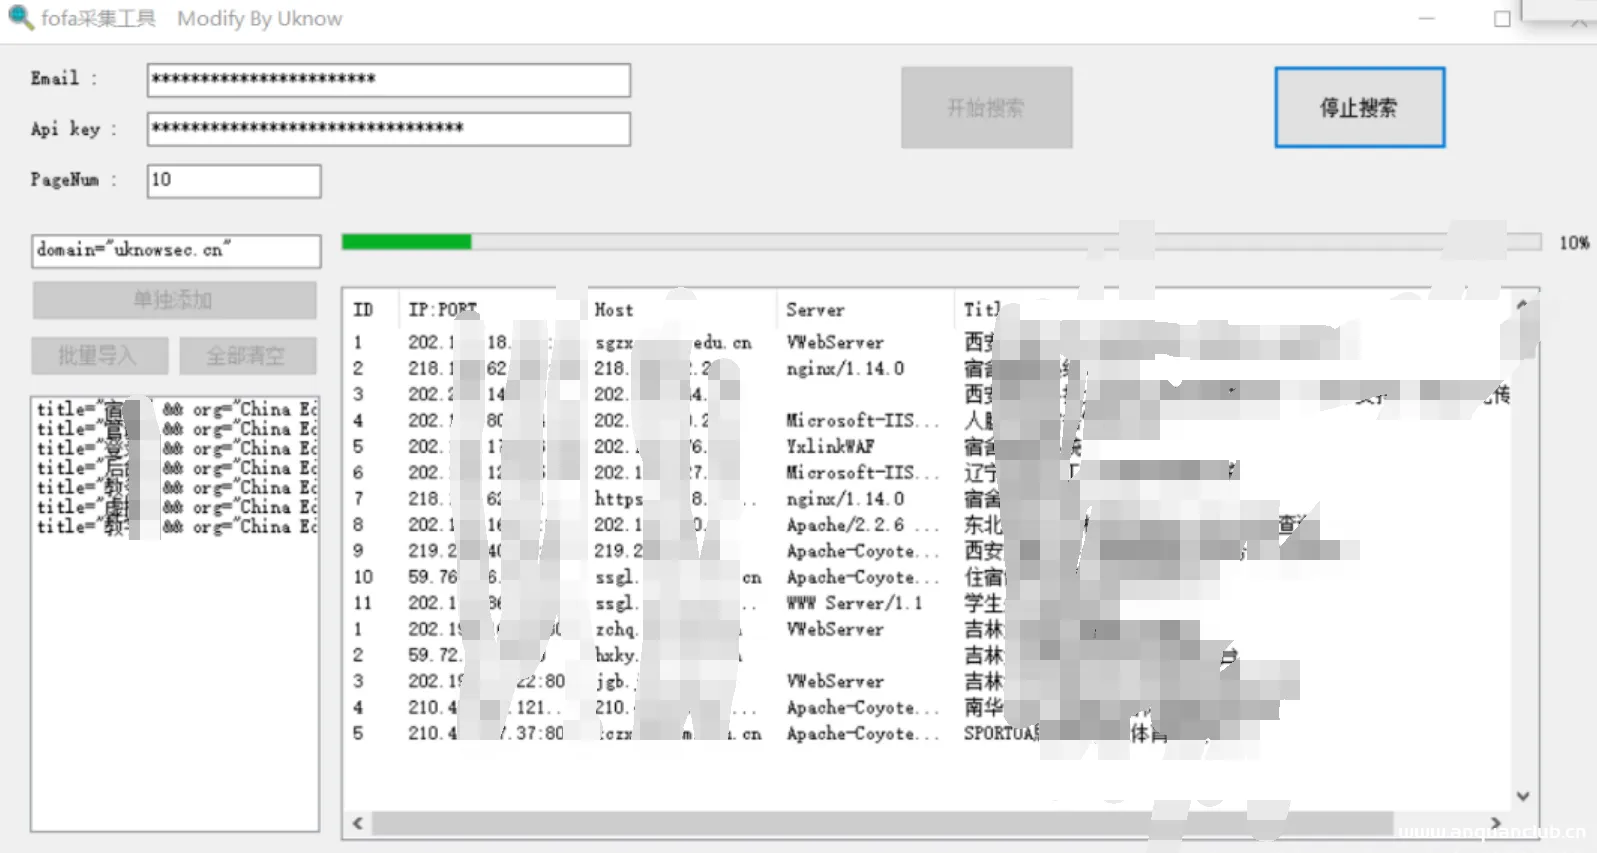
自动化批量挖掘漏洞(edu)
本文摘抄自大佬:Y7ii的优秀文章原文地址:http://blog.csdn.net/m0_46736332/article/details/118888256感谢大佬辛苦劳作,分享不易,记得打开CSDN关注Y7ii,期待大佬新作。 自动化批量挖漏洞 ...
2023年3月29日 11:41
【】 imo 云办公室 get_file.php 远程命令执行漏洞(附EXP)
0x00前言 本文转载自:CN-SEC中文网http://cn-sec.com/archives/1370417.html 0x01 阅读须知 融云安全的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等...
2023年1月13日 19:36
某彩票 任意代码执行漏洞(未公布)
0x01 漏洞描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报...
2022年10月31日 11:27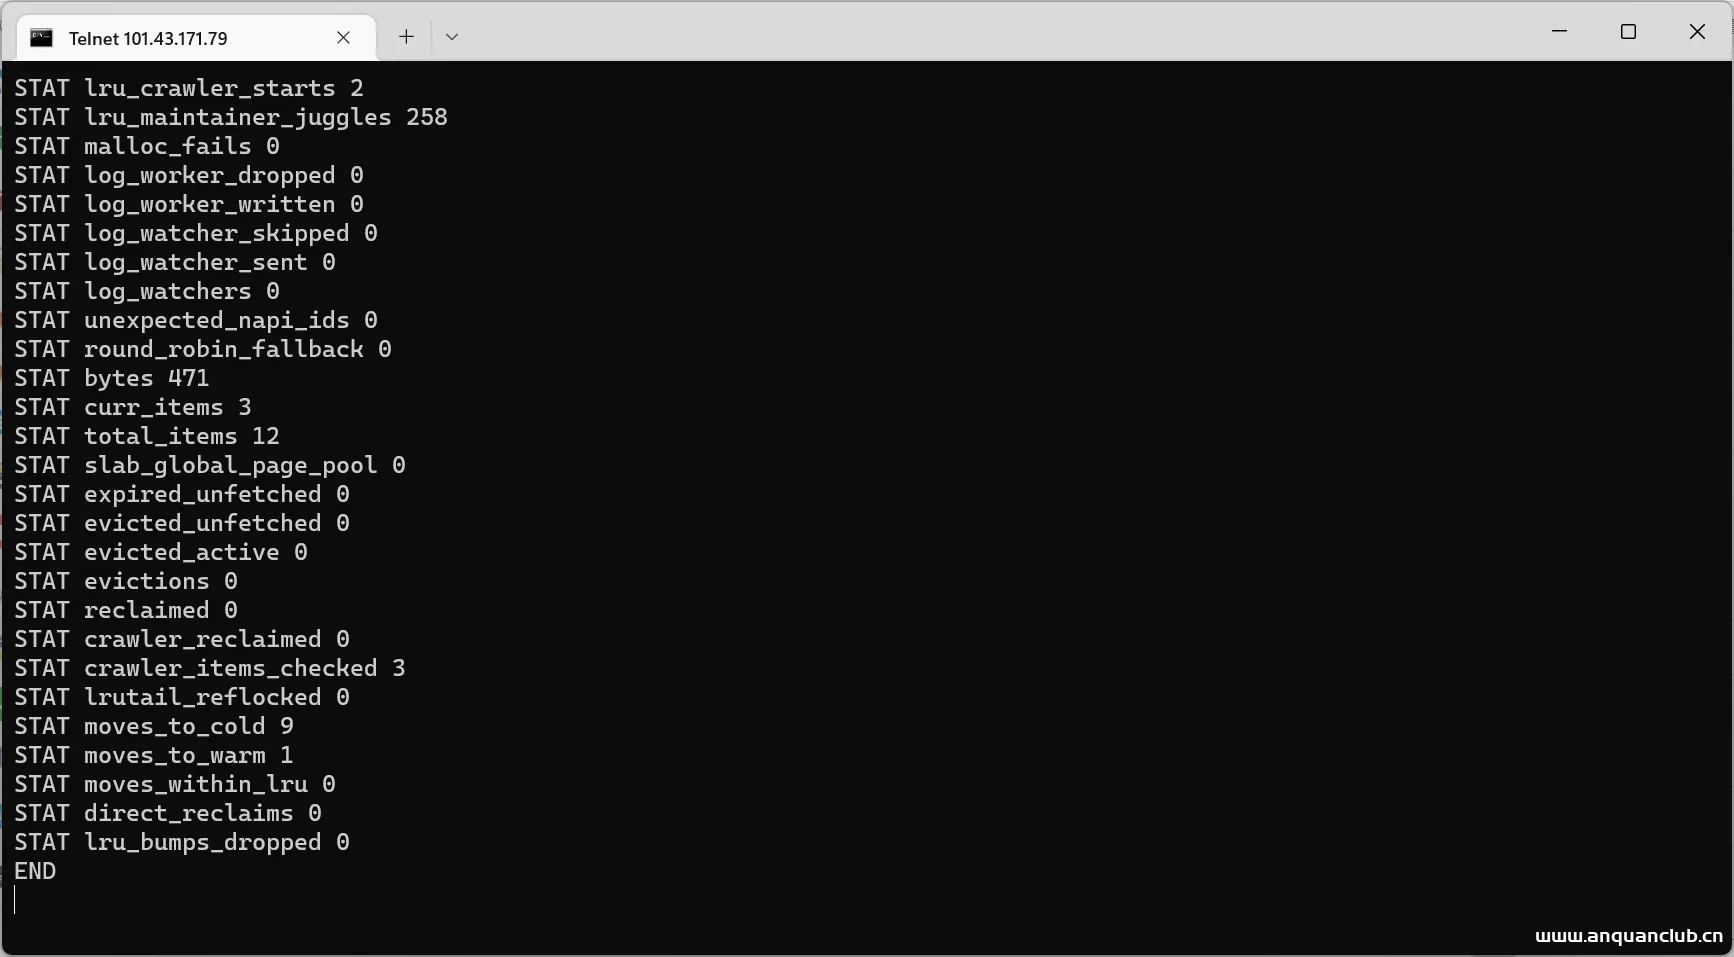
linux memcached未授权访问漏洞,Memcache未授权访问漏洞利用及修复
漏洞简介 漏洞名称:Memcache未授权访问漏洞 漏洞描述:memcache未授权访问漏洞,默认的 11211 端口不需要密码即可访问,攻击者可获取数据库中信息,造成严重的信息泄露。 漏洞成因:由于memcac...
2023年1月13日 19:07
【】CVE-2022-28672福昕PDF阅读器远程代码执行的漏洞
项目地址 http://github.com/hacksysteam/CVE-2022-28672 CVE-2022-28672 这个错误是在Free之后使用的,由不正确处理javascript对象的内存引用引起。 Blog Foxit PDF Reader – UaF – RCE – J...
2022年12月19日 20:34
致远OA A8 status.jsp 信息泄露漏洞
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...
2023年1月30日 21:54
HIKVISION 综合安防管理平台 applyCT Fastjson远程命令执行漏洞
0x01 阅读须知 0x02 漏洞描述 海康威视综合安防管理平台,可以对接入的视频监控点集中管理,实现统一部署、统一配置、统一管理和统一调度。海康威视综合安防管理平台存在Fastjson远程命令执...
2023年1月30日 21:53
博华网龙安全设备 cmd.php 远程命令执行漏洞
0x01 阅读须知 0x02 漏洞描述 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码产品定点生产单位,具有商用密码生产和销售许可证、3C认证、系统集成叁...
2023年1月30日 21:42
DrayTek Vigor 路由器远程命令执行漏洞
DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系统等,并被中小型企业广泛使用。DrayTek路由器系统存在远程代码执行漏洞,攻击者通过漏洞可以获取...
2023年1月30日 21:53
极限OA video_file.php 任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 极限OA video_file.php 任意文件读取漏洞 0x01 阅读须知 0x02 漏洞描述 极限OA网络智能办公系统代表先进的协同管理理念,采用领先...
2023年1月31日 17:31






