
排序
-Struts2-045 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-045 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月5日 12:56
-Struts2-046 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-046 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月5日 12:56-Struts2-048 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-048 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月5日 12:56-Struts2-052 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-052 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月6日 10:00-Struts2-053 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-053 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月6日 10:00-Struts2-057 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-057 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11-Struts2-059 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-059 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11-Struts2-061 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-061 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11
CVE-2022-30525 Zyxel 防火墙命令注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-30525 Zyxel 防火墙命令注入漏洞 2022 年 5 月 12 日,Zyxel(合勤)发布安全公告,修复了其防火墙设备中未经身份验证的远程...
 2023年2月12日 11:39
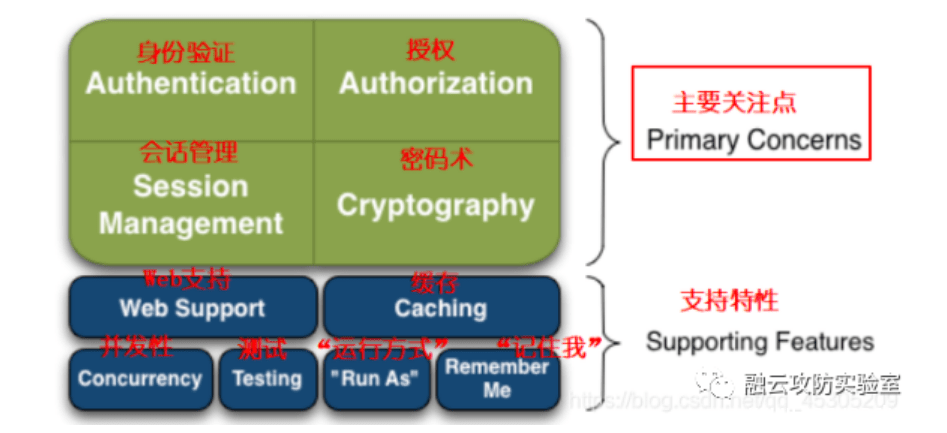
CVE-2016-4437 Shiro1.2.4反序列化漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-4437 Shiro1.2.4反序列化漏洞 ApacheShiro是一款开源安全框架,提供身份验证、授权、密码学和会话管理。Shiro框架直观、易用...
2023年2月13日 13:51
CVE-2015-5254 ActiveMQ 反序列化漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2015-5254 ActiveMQ 反序列化漏洞 Apache ActiveMQ是由美国阿帕奇(Apache)软件基金会开发的开源消息中间件,支持Java消息...
2023年2月13日 13:51CVE-2016-3088 任意文件写入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-3088 任意文件写入漏洞 Apache ActiveMQ是由美国阿帕奇(Apache)软件基金会开发的开源消息中间件,支持Java消息服务、集群、...
2023年2月15日 12:53
CVE-2021-43798 Grafana任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-43798 Grafana任意文件读取漏洞 Grafana是一个跨平台、开源的数据可视化网络应用程序平台。用户配置连接的数据源之后,Graf...
2023年2月9日 17:22
CVE-2022-26134 Atlassian Confluence RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-26134 Atlassian Confluence RCE Atlassian Confluence是一个专业的企业知识管理与协同软件,主要用于公司内员工创建知识库并...
2023年2月16日 13:49
CVE-2021-3129 Laravel Debug mode RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-3129 Laravel Debug mode RCE Laravel自带的Ignition组件在开启了Debug模式时,file_get_contents()和file_put_contents()函...
2023年2月16日 13:49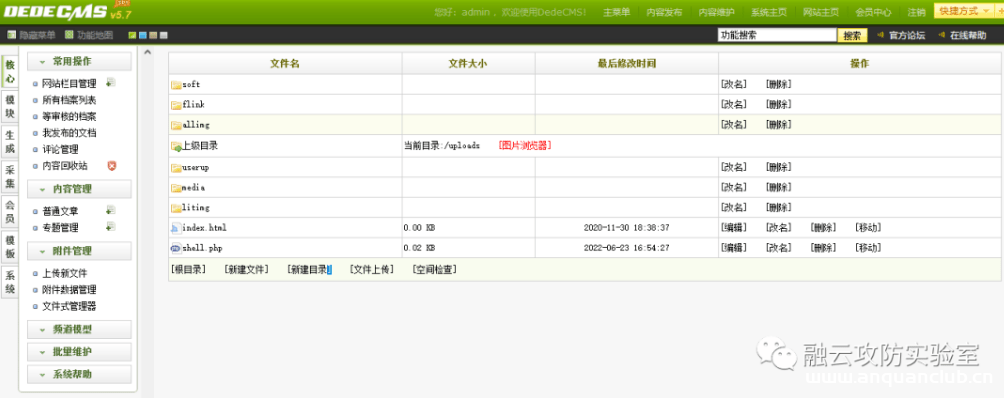
DEDECMS后台任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DEDECMS后台任意文件上传 织梦内容管理系统(Dedecms)是一款PHP开源网站管理系统。该漏洞利用需要登录后台,并且后台的账户权限是管理员...
2023年2月17日 13:59






