
漏洞复现 第4页
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
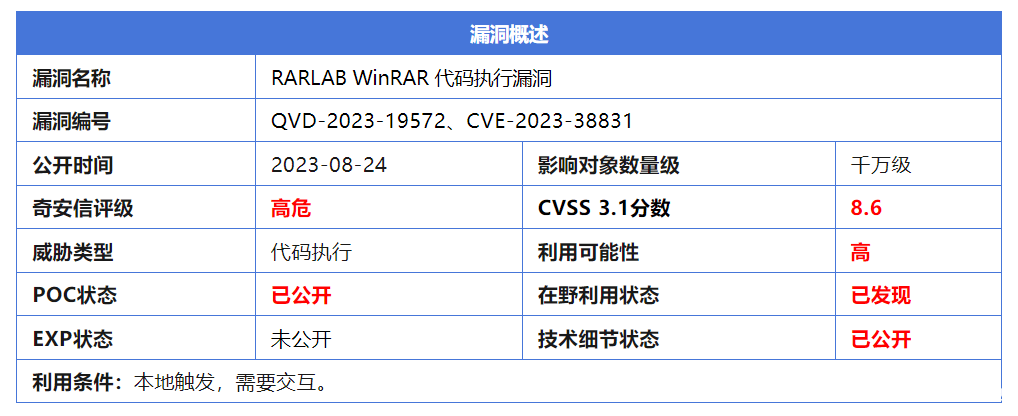
【漏洞复现】WinRAR代码执行漏洞CVE-2023-38831复现【附exp】
前言 WinRAR 在处理压缩包内同名的文件与文件夹时存在代码执行漏洞。攻击者构建由恶意文件与非恶意文件构成的特制压缩包文件,诱导受害者打开此文件中看似无害的文件(如JPG文件)后,将在受害...
 2023年8月31日 14:43

某知名品牌运维安全管理系统 getLdap 远程命令执行漏洞
漏洞简介 某知名品牌运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等...

 2026年3月6日 17:21
-CVE-2017-12635 CouchDB垂直越权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12635 CouchDB垂直越权漏洞 Apache CouchDB是一个开源数据库,专注于易用性和成为'完全拥抱web的数据库'。它是一个使用JSON...
2023年2月2日 14:59
CVE-2022-30525 Zyxel 防火墙命令注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-30525 Zyxel 防火墙命令注入漏洞 2022 年 5 月 12 日,Zyxel(合勤)发布安全公告,修复了其防火墙设备中未经身份验证的远程...
2023年2月12日 11:39
奇安信 网康下一代防火墙 RCE 可直接getshell
网康下一代防火墙(NGFW)是一款可以全面应对应用层威胁的高性能防火墙。通过深入洞察网络流量中的用户、应用和内容,并借助全新的高性能单路径异构并行处理引擎,NGFW能够为用户提供有效的应用层...
2023年2月5日 14:57
CVE-2021-3129 Laravel Debug mode RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-3129 Laravel Debug mode RCE Laravel自带的Ignition组件在开启了Debug模式时,file_get_contents()和file_put_contents()函...
2023年2月16日 13:49
CVE-2021-45232 Apache APISIX Dashboard RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-45232 Apache APISIX Dashboard RCE 在2.10.1之前的Apache APISIX Dashboard中,Manager API使用了两个框架,并在框架‘gin’...
2023年2月6日 17:19
CVE-2022-27925 Zimbra未授权访问 getshell
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-27925 Zimbra未授权访问 getshell Zimbra是一套邮箱和协同办公平台,包括WebMail,日历,通信录,Web文档管理等功能,有140个...
2023年2月6日 17:33
蓝凌OA treexml.tmpl 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA treexml.tmpl 远程命令执行漏洞 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。...
2026年2月13日 12:53
Casbin 账号密码泄漏漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Casbin 账号密码泄漏漏洞 Casbin是一个支持如ACL,RBAC,ABAC等访问模型,可用于Golang,Java,C/C++,Node.js,Javascript,PHP,Laravel,Pyth...
2026年2月13日 12:53
齐治堡垒机 gui_detail_view.php 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 齐治堡垒机 gui_detail_view.php 任意用户登录漏洞 RIS-ACA 齐治访问控制审计系统,自主研发堡垒机,解决了数据中心运维管理与行为审计...
2026年2月13日 12:53
漏洞复现 | 青龙面板最新版存在任意重置密码漏洞
漏洞描述 青龙面板最新版存在任意重置密码漏洞,未经身份验证的攻击者通过利用系统在密码重置流程中的安全缺陷,无需知晓用户当前密码,即可直接修改目标用户的密码,从而完全控制用户账户。这...
2026年4月23日 14:09
【】-webmin CVE-2019-15107
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
2022年10月31日 10:42
极限OA video_file.php 任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 极限OA video_file.php 任意文件读取漏洞 0x01 阅读须知 0x02 漏洞描述 极限OA网络智能办公系统代表先进的协同管理理念,采用领先...
2023年1月31日 17:31
致远OA getSessionList.jsp Session泄漏漏洞
致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致远互联)成立于2002年3月,总部设立...
2023年1月31日 17:48
-CVE-2017-12615任意文件上传利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12615任意文件上传利用 Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...
2023年1月31日 19:55
