
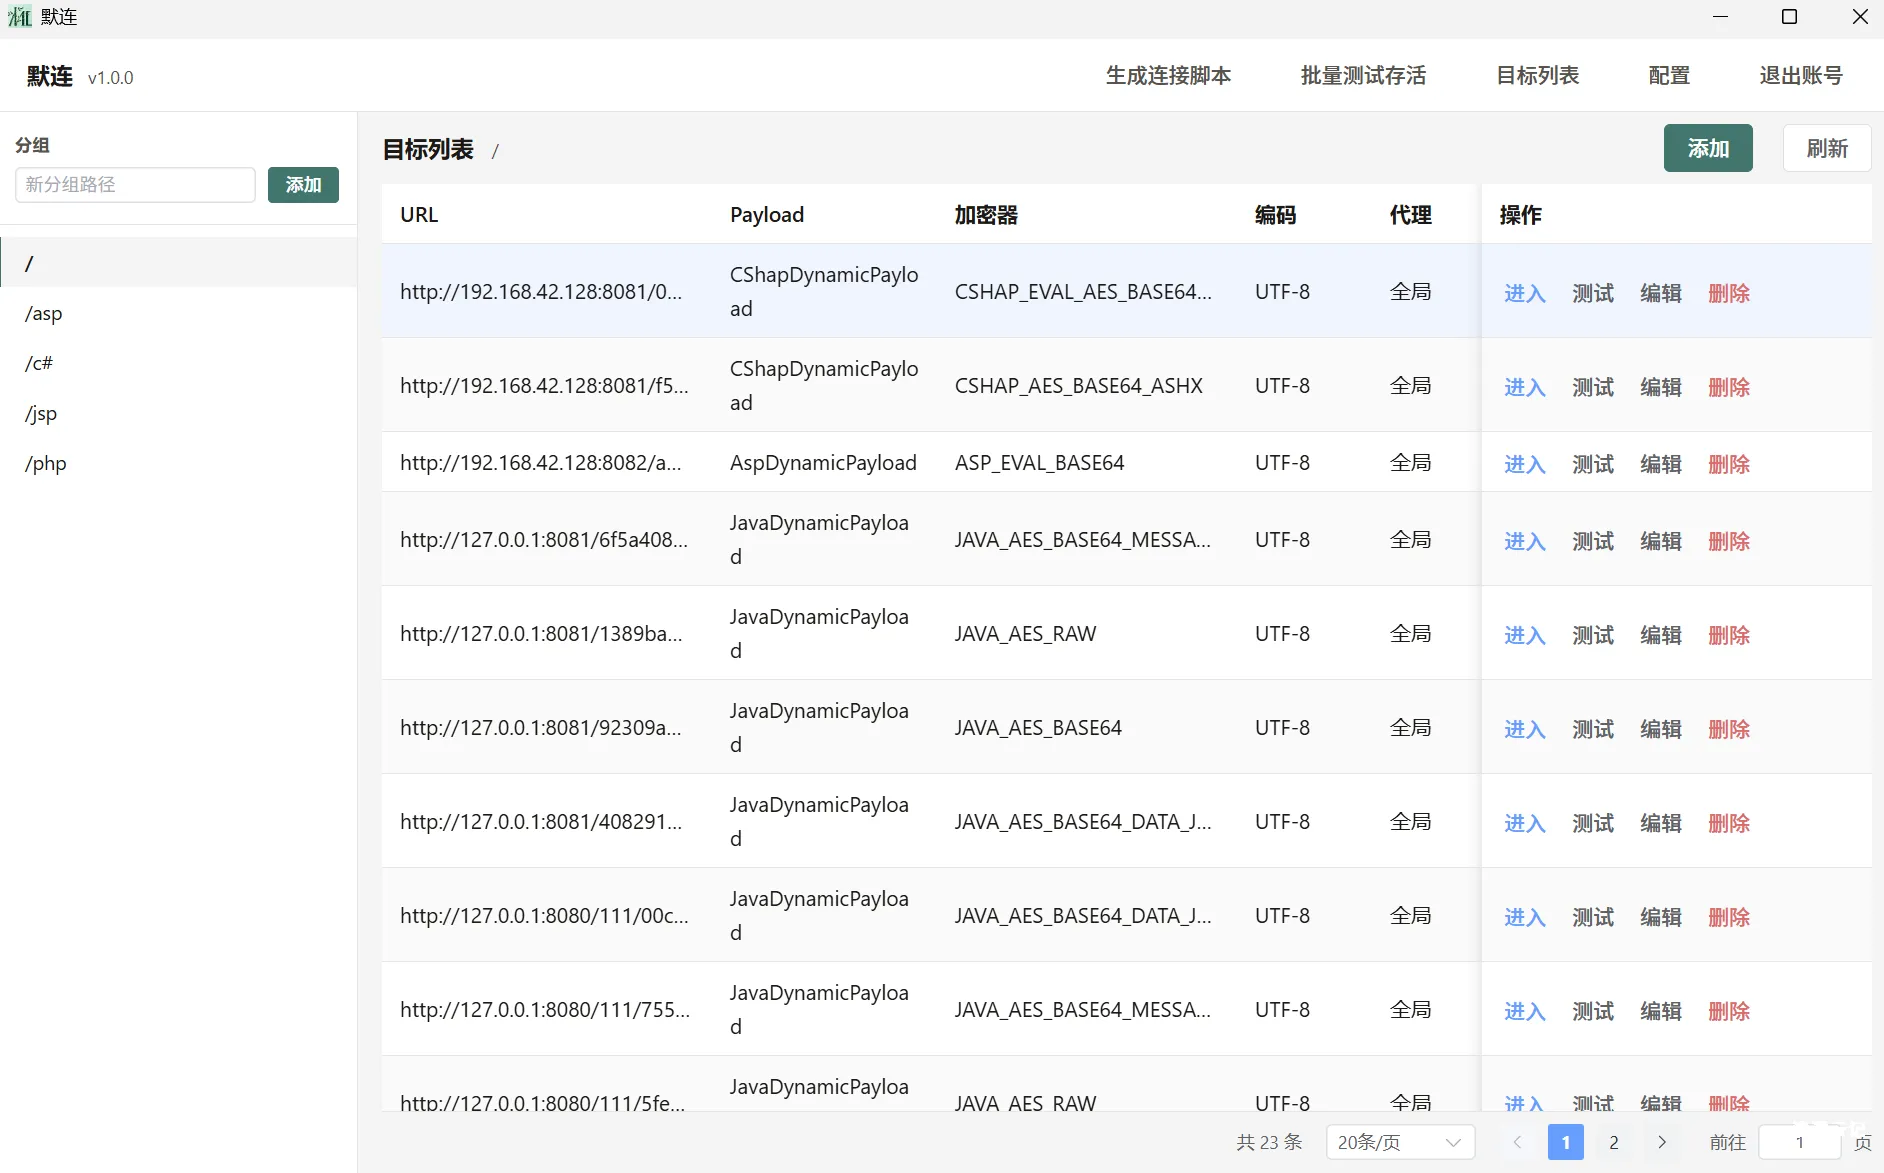
默连(morelian) 简简单单的一个webshell管理工具(支持常规的代码执行,文件管理等,并默认支持http与socks代理,兼容部分哥斯拉插件)
截止2026年5月1日,文末参与评论即可获取7天网站会员,数量有限,先到先得! 无需登录 前言 好久没有更新公众号了,最近又搓出来一个小工具,默连,寓意很简单,就是悄咪咪,静默连接。 工具支...

 2026年4月21日 10:31
EasyTools渗透测试工具箱(含下载地址)
项目地址: 如果EasyTools对您有所帮助的话,烦请点个小星星,谢谢 https://github.com/doki-byte/EasyTools 全功能版本下载地址: EasyTools渗透测试工具箱 一款综合性网络安全检测与运维工具...
2026年9月7日 15:40
积极响应净网行动,共同维护网络文明环境
提高法律意识 b.encenc.com(渗透云记)一直致力于打造专业的网络安全学习平台,为用户提供通俗易懂的专业知识讲解。然而,我们注意到一些不法分子利用本站的优质内容,因此我们对网站进行了整...
2026年3月1日 15:46
CVE-2024-30194: Sunshine Photo Cart <= 3.1.1 - Reflected Cross-Site Scripting
漏洞标题 CVE-2024-30194: Sunshine Photo Cart <= 3.1.1 - Reflected Cross-Site Scripting 漏洞描述 WP Sunshine Sunshine Photo Cart versions up to 3.1.1 contain a cross-site scripti...
 2024年6月19日 17:49
DELL R720服务器安装Windows Server 2008 R2系统的图文详解_服务器其它
这篇文章主要介绍了DELL R720服务器安装Windows Server 2008 R2系统的图文详解,需要的朋友可以参考下 说明:此文章中所有图片均为网络搜集,所以不一定为DELL R720服务器安装界面,但可保证界面...
2022年7月26日 21:42CVE-2024-4358: Progress Telerik Report Server – Authentication Bypass
漏洞标题 CVE-2024-4358: Progress Telerik Report Server - Authentication Bypass 漏洞描述 In Progress Telerik Report Server, version 2024 Q1 (10.0.24.305) or earlier, on IIS, an unau...
2024年11月27日 05:48CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting 漏洞描述 WordPress Advanced Booking Calendar plugin before 1.7.1 contains a cross-site ...
2022年12月19日 03:46
linux DMA接口知识点详解_Linux
在本篇文章里小编给大家整理了关于linux DMA接口知识点内容,需要的朋友们可以学习参考下。 1.两种DMA映射类型 1.1. 一致性DMA映射(Consistent DMA mappings ) 主要用于映射长时间使用的区域...
2024年5月15日 21:12Confluence viewdefaultdecorator.action-任意文件读取(CVE-2015-8399)
漏洞标题 Confluence viewdefaultdecorator.action-任意文件读取(CVE-2015-8399) 漏洞描述 【漏洞对象】Atlassian Confluence 【涉及版本】<5.8.17 【漏洞描述】该漏洞源于spaces/viewdefaul...
2015年6月16日 02:24CVE-2023-25280: D-Link DIR820LA1_FW105B03 ‘ping_addr’ – OS Command Injection
漏洞标题 CVE-2023-25280: D-Link DIR820LA1_FW105B03 'ping_addr' - OS Command Injection 漏洞描述 OS Command injection vulnerability in D-Link DIR820LA1_FW105B03 allows atta...
2023年1月14日 14:05CVE-2025-24893 XWiki 存在远程代码执行漏洞
漏洞标题 CVE-2025-24893 XWiki 存在远程代码执行漏洞 漏洞描述 CVE-2025-24893 XWiki 存在远程代码执行漏洞 PoC代码 暂无
2025年10月7日 14:35CVE-2018-7422: WordPress Site Editor <=1.1.1 - Local File Inclusion
漏洞标题 CVE-2018-7422: WordPress Site Editor <=1.1.1 - Local File Inclusion 漏洞描述 WordPress Site Editor through 1.1.1 allows remote attackers to retrieve arbitrary files via...
2018年7月28日 05:38CVE-2012-1835: WordPress Plugin All-in-One Event Calendar 1.4 – Cross-Site Scripting
漏洞标题 CVE-2012-1835: WordPress Plugin All-in-One Event Calendar 1.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in the All-in-One Event Calenda...
2012年5月24日 05:04CVE-2021-20114: TCExam <= 14.8.1 - Sensitive Information Exposure
漏洞标题 CVE-2021-20114: TCExam <= 14.8.1 - Sensitive Information Exposure 漏洞描述 When installed following the default/recommended settings, TCExam <= 14.8.1 allowed unauth...
2021年7月25日 07:21CodoForum CVE-2022-31854 文件上传漏洞
漏洞标题 CodoForum CVE-2022-31854 文件上传漏洞 漏洞描述 CodoForum CVE-2022-31854 文件上传漏洞 日期: 2024-02-22 | 影响软件: CodoForum | PoC代码 暂无
2022年10月31日 21:26
JFrog 披露PJSIP开源多媒体通信库的五个漏洞
3月1日,DevOps平台提供商JFrog安全研究团队披露了PJSIP中的五个安全漏洞,攻击者可以利用这些漏洞在运行使用该库的应用程序的设备上执行任意代码,或致使拒绝服务。PJSIP 是一个用 C 语言编写...
2022年3月3日 18:11bugbounty技巧聚合20220113
漏洞报告 【 Gener8】点击劫持更改电子邮件地址 http://hackerone.com/reports/783191 【Nord Security】csrf修改密码 http://hackerone.com/reports/204703 【Zenly】通过 SMS 身份验证流程接...
2022年3月10日 23:38CVE-2025-6851: WordPress Broken Link Notifier < 1.3.1 - Unauthenticated SSRF
漏洞标题 CVE-2025-6851: WordPress Broken Link Notifier < 1.3.1 - Unauthenticated SSRF 漏洞描述 The Broken Link Notifier plugin for WordPress is vulnerable to Server-Side Request...
2025年7月10日 07:23CVE-2023-34755: bloofoxCMS v0.5.2.1 – SQL Injection
漏洞标题 CVE-2023-34755: bloofoxCMS v0.5.2.1 - SQL Injection 漏洞描述 bloofox v0.5.2.1 was discovered to contain a SQL injection vulnerability via the userid parameter at admin/ind...
2023年8月25日 23:09
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
2026年9月12日 12:55
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

