
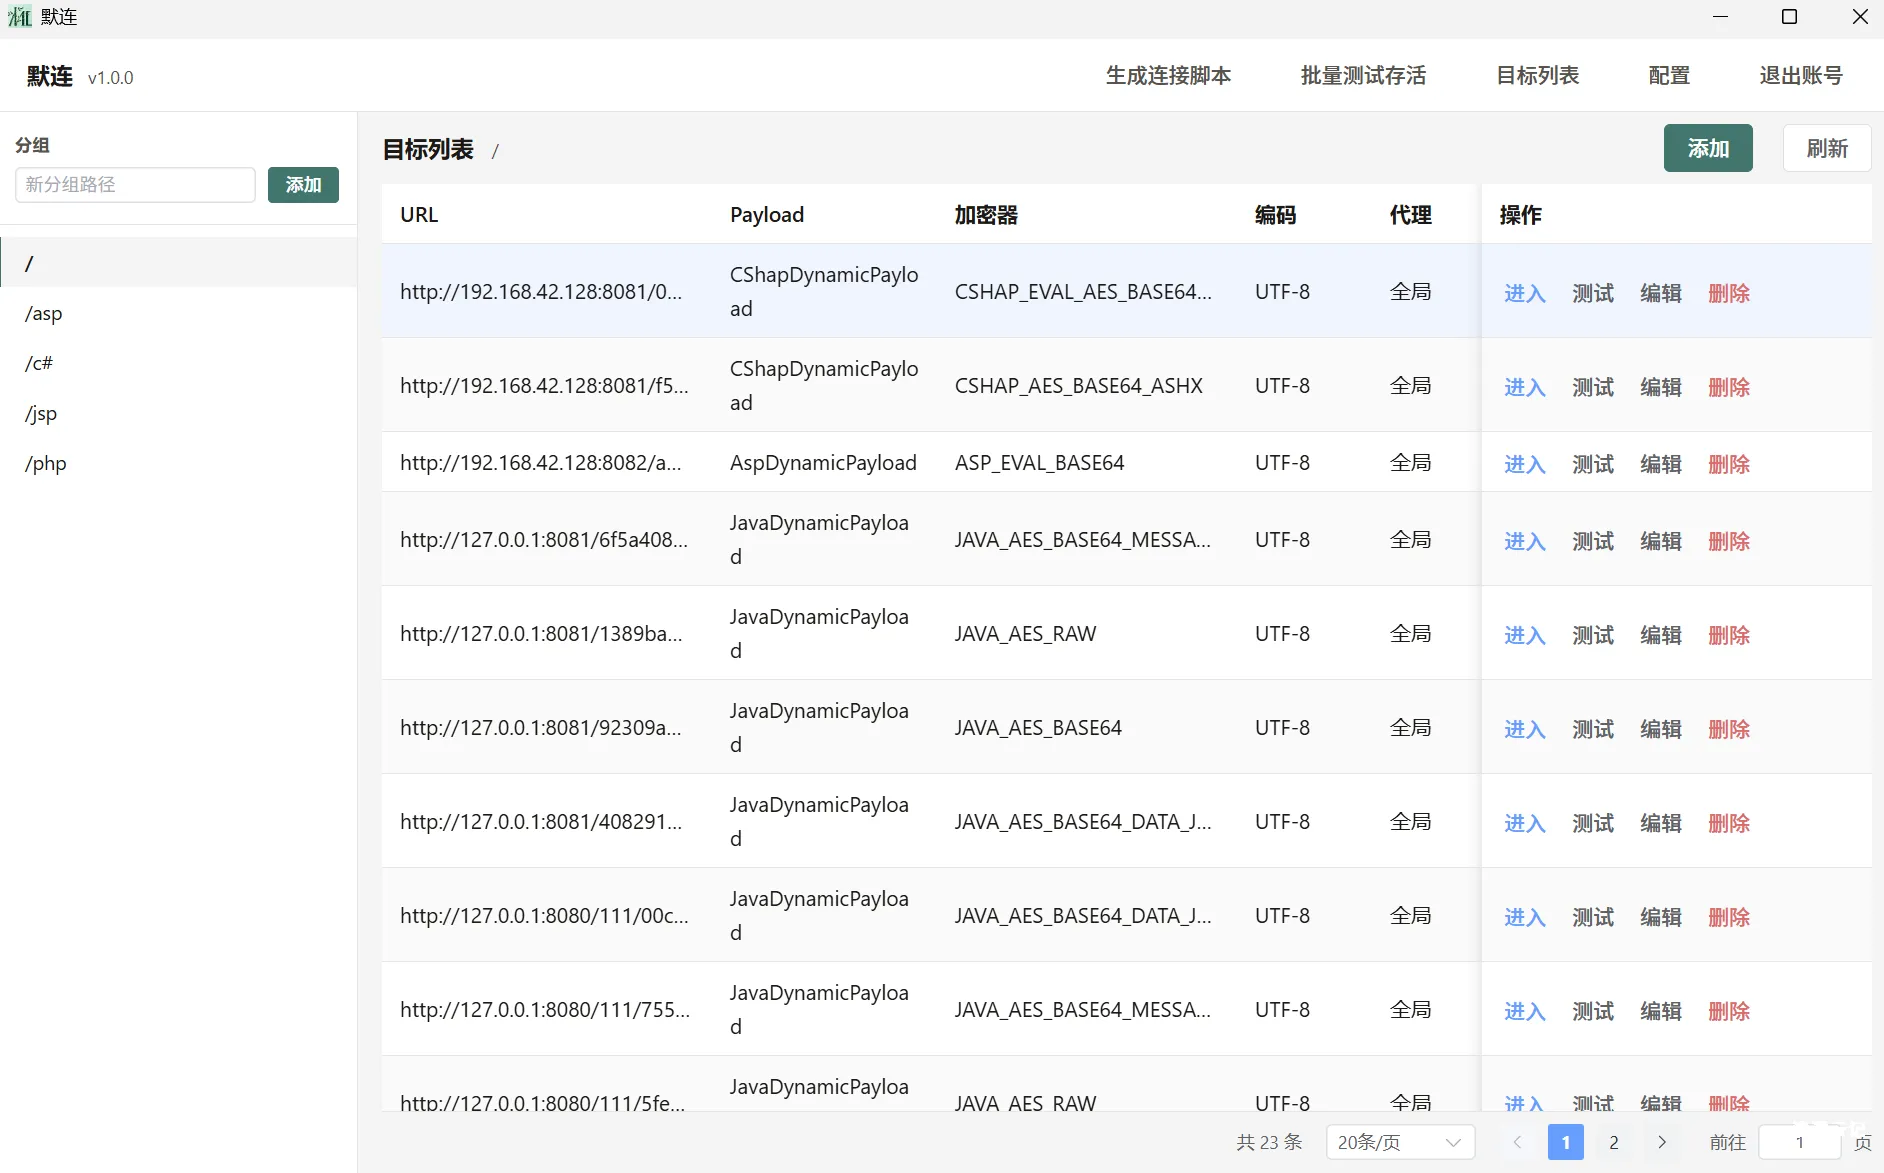
默连(morelian) 简简单单的一个webshell管理工具(支持常规的代码执行,文件管理等,并默认支持http与socks代理,兼容部分哥斯拉插件)
截止2026年5月1日,文末参与评论即可获取7天网站会员,数量有限,先到先得! 前言 好久没有更新公众号了,最近又搓出来一个小工具,默连,寓意很简单,就是悄咪咪,静默连接。 工具支持GUI运行...

 2026年10月21日 17:22
EasyTools渗透测试工具箱(含下载地址)
项目地址: 如果EasyTools对您有所帮助的话,烦请点个小星星,谢谢 https://github.com/doki-byte/EasyTools 全功能版本下载地址: EasyTools渗透测试工具箱 一款综合性网络安全检测与运维工具...
2026年9月17日 18:46
积极响应净网行动,共同维护网络文明环境
提高法律意识 b.encenc.com(渗透云记)一直致力于打造专业的网络安全学习平台,为用户提供通俗易懂的专业知识讲解。然而,我们注意到一些不法分子利用本站的优质内容,因此我们对网站进行了整...
2026年3月1日 15:46
Copyparty1.8.6存在XSS漏洞(CVE-2025-54589)
漏洞标题 Copyparty1.8.6存在XSS漏洞(CVE-2025-54589) 漏洞描述 Copyparty1.8.6存在XSS漏洞,攻击者可以获取用户敏感信息。 PoC代码 暂无
 2025年2月2日 18:05
CVE-2022-0147: WordPress Cookie Information/Free GDPR Consent Solution <2.0.8 - Cross-Site Scripting
漏洞标题 CVE-2022-0147: WordPress Cookie Information/Free GDPR Consent Solution <2.0.8 - Cross-Site Scripting 漏洞描述 WordPress Cookie Information/Free GDPR Consent Solution pl...
2022年1月12日 15:01CVE-2021-3110: PrestaShop 1.7.7.0 – SQL Injection
漏洞标题 CVE-2021-3110: PrestaShop 1.7.7.0 - SQL Injection 漏洞描述 PrestaShop 1.7.7.0 contains a SQL injection vulnerability via the store system. It allows time-based boolean SQL...
2021年1月14日 09:38CVE-2023-42793: JetBrains TeamCity < 2023.05.4 - Remote Code Execution
漏洞标题 CVE-2023-42793: JetBrains TeamCity < 2023.05.4 - Remote Code Execution 漏洞描述 In JetBrains TeamCity before 2023.05.4 authentication bypass leading to RCE on TeamCity ...
2023年7月21日 05:48CVE-2018-7314: Joomla SQL Inject
漏洞标题 CVE-2018-7314: Joomla SQL Inject 漏洞描述 Joomla SQL Inject fofa: app="Joomla" shodan: http.html:"Joomla" PoC代码
2018年2月15日 16:19CVE-2018-12998: Zoho manageengine – Cross-Site Scripting
漏洞标题 CVE-2018-12998: Zoho manageengine - Cross-Site Scripting 漏洞描述 Zoho manageengine is vulnerable to reflected cross-site scripting. This impacts Zoho ManageEngine Netflow...
2018年7月7日 02:19CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 – Local File Inclusion
漏洞标题 CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 - Local File Inclusion 漏洞描述 Franklin Fueling Systems Colibri Controller Module 1.8.19.85...
2021年11月27日 14:36CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection
漏洞标题 CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection 漏洞描述 WordPress Order Listener for WooCommerce plugin before 3.2.2 contains a SQL inje...
2022年6月21日 06:01CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 – Remote Code Execution
漏洞标题 CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 - Remote Code Execution 漏洞描述 Oracle E-Business Suite 12.2.3 through 12.2.11 is susceptible to remote code execu...
2022年10月26日 16:20CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
2022年4月1日 22:58CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 – 12.5.232 – Java Deserialization
漏洞标题 CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 - 12.5.232 - Java Deserialization 漏洞描述 Zoho ManageEngine OpManager Stable build before 125203 (and Released build be...
2020年12月14日 20:54CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection
漏洞标题 CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection 漏洞描述 The WP Job Portal WordPress plugin before 2.0.6 does not sanitise and escape the city parameter bef...
2023年8月12日 18:30
解决docker run时候启动两个占有不同端口的问题_docker
这篇文章主要介绍了解决docker run时候启动两个占有不同端口的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 问题描述: 在执行docker run -p 19918:19918/tcp -v /et...
2023年2月11日 20:10CVE-2018-7196: osTicket < 1.10.2 - Cross-Site Scripting
漏洞标题 CVE-2018-7196: osTicket < 1.10.2 - Cross-Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in /scp/index.php in Enhancesoft osTicket before 1.10.2 allows...
2018年3月17日 12:31CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年8月15日 00:57CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting
漏洞标题 CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting 漏洞描述 WordPress Awin Data Feed plugin 1.6 and prior contains a cross-site scripting vulnerabilit...
2022年5月12日 04:48
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

