
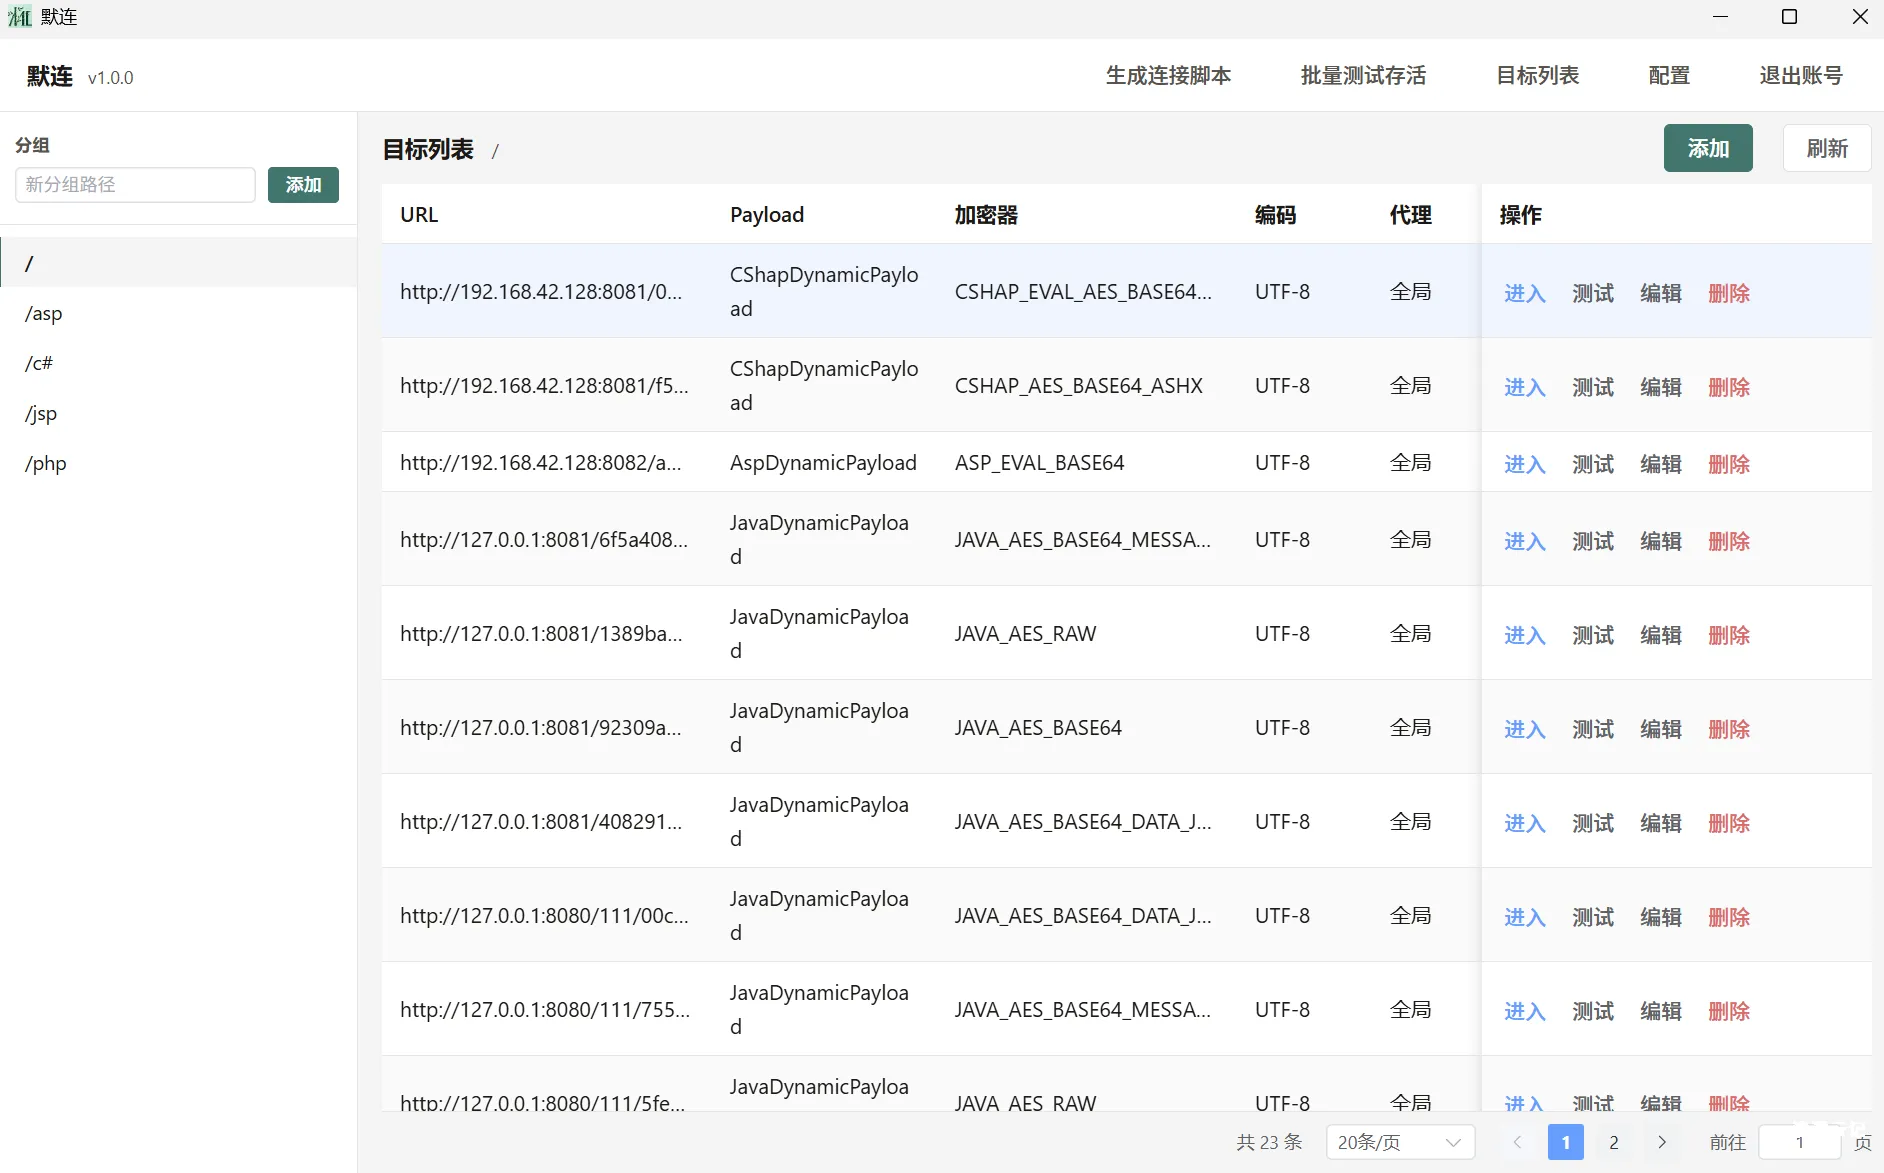
默连(morelian) 简简单单的一个webshell管理工具(支持常规的代码执行,文件管理等,并默认支持http与socks代理,兼容部分哥斯拉插件)
截止2026年5月1日,文末参与评论即可获取7天网站会员,数量有限,先到先得! 前言 好久没有更新公众号了,最近又搓出来一个小工具,默连,寓意很简单,就是悄咪咪,静默连接。 工具支持GUI运行...

 2026年10月21日 17:22
EasyTools渗透测试工具箱(含下载地址)
项目地址: 如果EasyTools对您有所帮助的话,烦请点个小星星,谢谢 https://github.com/doki-byte/EasyTools 全功能版本下载地址: EasyTools渗透测试工具箱 一款综合性网络安全检测与运维工具...
2026年9月17日 18:46
积极响应净网行动,共同维护网络文明环境
提高法律意识 b.encenc.com(渗透云记)一直致力于打造专业的网络安全学习平台,为用户提供通俗易懂的专业知识讲解。然而,我们注意到一些不法分子利用本站的优质内容,因此我们对网站进行了整...
2026年3月1日 15:46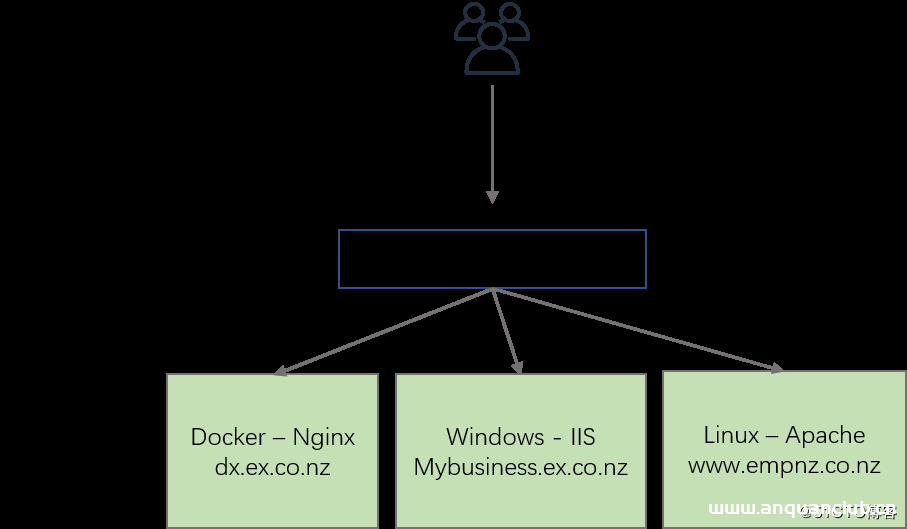
Nginx反向代理多域名的HTTP和HTTPS服务的实现_nginx
这篇文章主要介绍了Nginx反向代理多域名的HTTP和HTTPS服务的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
 2023年11月2日 21:43

CVE-2021-4374: WordPress Automatic Plugin – Unauthenticated Options Change
漏洞标题 CVE-2021-4374: WordPress Automatic Plugin - Unauthenticated Options Change 漏洞描述 WordPress Automatic Plugin (versions 3.53.2 and below) contains a critical vulnerabilit...
2021年3月10日 08:06CVE-2021-34473: Exchange Server – Remote Code Execution
漏洞标题 CVE-2021-34473: Exchange Server - Remote Code Execution 漏洞描述 Microsoft Exchange Server is vulnerable to a remote code execution vulnerability. This CVE ID is unique fr...
2021年10月7日 05:20CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 before 1.3.6.3 contains an unauthenticated stored cross...
2022年12月2日 09:16Atlassian Jira CVE-2022-0540认证绕过漏洞
漏洞标题 Atlassian Jira CVE-2022-0540认证绕过漏洞 漏洞描述 Atlassian Jira存在认证绕过漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年8月9日 00:47CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.5 is susceptible to cross-site scripting via ...
2021年3月24日 20:45CVE-2021-31682: WebCTRL OEM <= 6.5 - Cross-Site Scripting
漏洞标题 CVE-2021-31682: WebCTRL OEM <= 6.5 - Cross-Site Scripting 漏洞描述 WebCTRL OEM 6.5 and prior is susceptible to a cross-site scripting vulnerability because the login po...
2021年12月6日 12:57CVE-2017-3131: FortiOS 5.4.0 to 5.6.0 – Cross-Site Scripting
漏洞标题 CVE-2017-3131: FortiOS 5.4.0 to 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.4.0 through 5.4.4 and 5.6.0 allow...
2017年9月7日 00:46CVE-2022-25489: Atom CMS v2.0 – Cross-Site Scripting
漏洞标题 CVE-2022-25489: Atom CMS v2.0 - Cross-Site Scripting 漏洞描述 Atom CMS v2.0 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via the "A&...
2022年4月13日 08:03CVE-2018-9206: Blueimp jQuery-File-Upload v9.22.0 – Unrestricted File Upload
漏洞标题 CVE-2018-9206: Blueimp jQuery-File-Upload v9.22.0 - Unrestricted File Upload 漏洞描述 Blueimp jQuery-File-Upload v9.22.0 contains an unauthenticated arbitrary file upload ...
2018年12月25日 22:58CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting
漏洞标题 CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting 漏洞描述 WordPress Sunshine Photo Cart plugin before 2.9.15 contains a cross-site scripting ...
2022年3月25日 13:29
docker-compose教程之安装使用和快速入门_docker
这篇文章主要介绍了docker-compose教程之安装使用和快速入门,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录1...
2022年10月27日 21:41CVE-2024-22120: Zabbix Server – Time-Based Blind SQL injection
漏洞标题 CVE-2024-22120: Zabbix Server - Time-Based Blind SQL injection 漏洞描述 The Zabbix server can execute commands for configured scripts. After executing a command, an audit ...
2024年1月15日 04:30Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776)
漏洞标题 Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776) 漏洞描述 【漏洞对象】Apache Struts 2 【涉及版本】2.3-2.3.34,2.5-2.5.16 【漏洞描述】软件存在输入验证漏洞,远程攻击者可...
2018年1月13日 05:49CVE-2022-1162: GitLab CE/EE – Hard-Coded Credentials
漏洞标题 CVE-2022-1162: GitLab CE/EE - Hard-Coded Credentials 漏洞描述 GitLab CE/EE contains a hard-coded credentials vulnerability. A hardcoded password was set for accounts regis...
2022年5月26日 07:28CVE-2025-6851: WordPress Broken Link Notifier < 1.3.1 - Unauthenticated SSRF
漏洞标题 CVE-2025-6851: WordPress Broken Link Notifier < 1.3.1 - Unauthenticated SSRF 漏洞描述 The Broken Link Notifier plugin for WordPress is vulnerable to Server-Side Request...
2025年3月27日 21:09
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

