
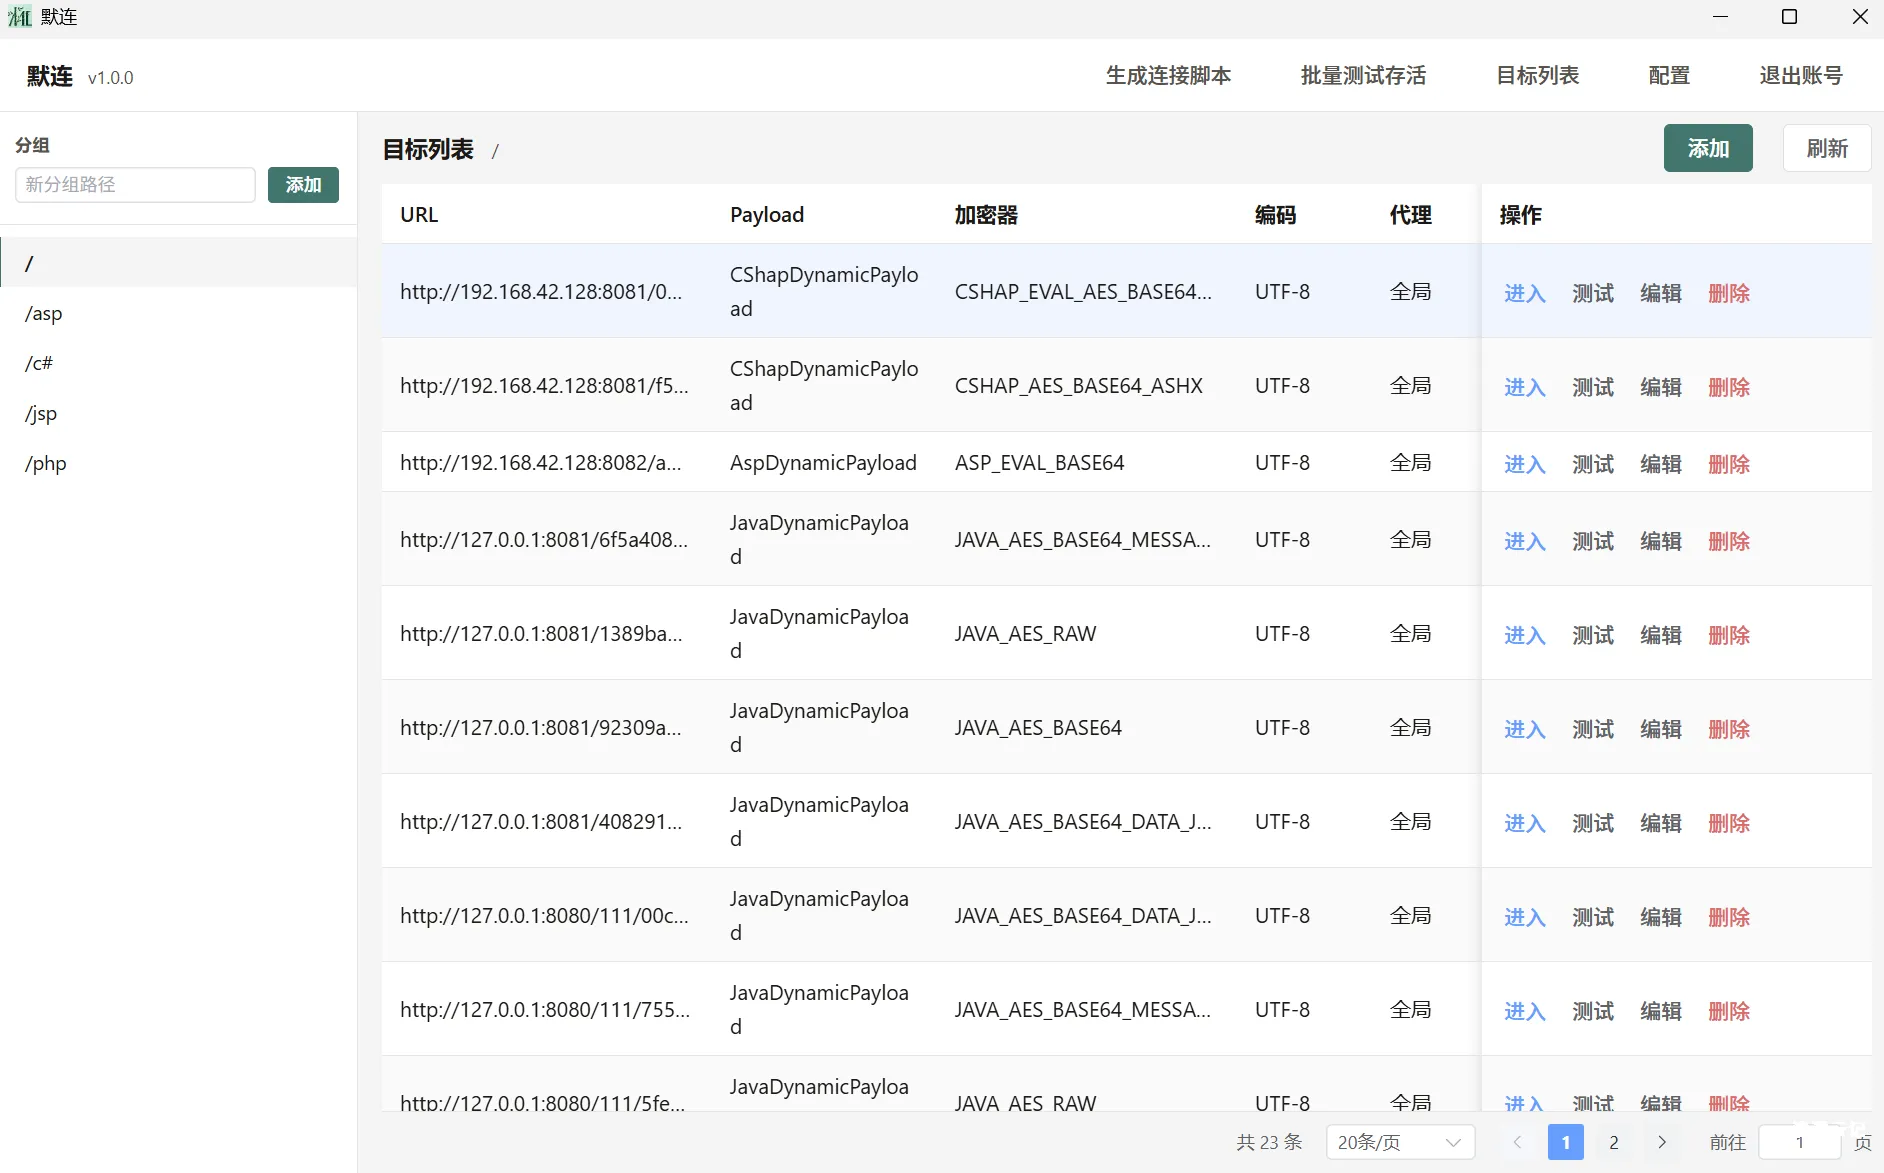
默连(morelian) 简简单单的一个webshell管理工具(支持常规的代码执行,文件管理等,并默认支持http与socks代理,兼容部分哥斯拉插件)
截止2026年5月1日,文末参与评论即可获取7天网站会员,数量有限,先到先得! 前言 好久没有更新公众号了,最近又搓出来一个小工具,默连,寓意很简单,就是悄咪咪,静默连接。 工具支持GUI运行...

 2026年10月21日 17:22
EasyTools渗透测试工具箱(含下载地址)
项目地址: 如果EasyTools对您有所帮助的话,烦请点个小星星,谢谢 https://github.com/doki-byte/EasyTools 全功能版本下载地址: EasyTools渗透测试工具箱 一款综合性网络安全检测与运维工具...
2026年9月17日 18:46
积极响应净网行动,共同维护网络文明环境
提高法律意识 b.encenc.com(渗透云记)一直致力于打造专业的网络安全学习平台,为用户提供通俗易懂的专业知识讲解。然而,我们注意到一些不法分子利用本站的优质内容,因此我们对网站进行了整...
2026年3月1日 15:46
CVE-2022-0817: WordPress BadgeOS <=3.7.0 - SQL Injection
漏洞标题 CVE-2022-0817: WordPress BadgeOS <=3.7.0 - SQL Injection 漏洞描述 WordPress BadgeOS plugin through 3.7.0 contains a SQL injection vulnerability. It does not sanitize an...
 2022年11月15日 16:15
(CVE-2025-6216) Allegra密码恢复认证绕过漏洞
漏洞标题 (CVE-2025-6216) Allegra密码恢复认证绕过漏洞 漏洞描述 (CVE-2025-6216) Allegra密码恢复认证绕过漏洞 PoC代码 暂无
2025年12月8日 07:48(CVE-2025-54249) Adobe Experience Manager SSRF漏洞导致安全功能绕过
漏洞标题 (CVE-2025-54249) Adobe Experience Manager SSRF漏洞导致安全功能绕过 漏洞描述 (CVE-2025-54249) Adobe Experience Manager SSRF漏洞导致安全功能绕过 PoC代码 暂无
2025年5月21日 03:06CVE-2020-17463: Fuel CMS 1.4.7 – SQL Injection
漏洞标题 CVE-2020-17463: Fuel CMS 1.4.7 - SQL Injection 漏洞描述 FUEL CMS 1.4.7 allows SQL Injection via the col parameter to /pages/items, /permissions/items, or /navigation/items...
2020年9月22日 07:36CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 – SQL Injection
漏洞标题 CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 - SQL Injection 漏洞描述 PrestaShop leocustomajax 1.0 and 1.0.0 are vulnerable to SQL Injection via modules/leocus...
2023年12月18日 17:44CVE-2022-0087: Keystone 6 Login Page – Open Redirect and Cross-Site Scripting
漏洞标题 CVE-2022-0087: Keystone 6 Login Page - Open Redirect and Cross-Site Scripting 漏洞描述 On the login page, there is a "from=" parameter in URL which is vulnerable...
2022年5月29日 04:54
2022HVV 华天动力 OA 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 2022HVV 华天动力 OA 任意文件上传漏洞 华天动力协同办公系统将先进的管理思想、管理模式和软件技术、网络技术相结合,为用户提供了低...
2026年2月13日 12:53CVE-2016-1000134: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000134: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting 漏洞描述 WordPress HDW Video Gallery 1.2 and before contains a cross-site scripting vulnerabi...
2016年12月27日 19:31CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting
漏洞标题 CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting 漏洞描述 Apache ActiveMQ versions 5.0.0 to 5.15.5 are vulnerable to cross-site scripting via the web base...
2018年12月16日 00:40CVE-2023-4220: Chamilo LMS <= 1.11.24 - Remote Code Execution
漏洞标题 CVE-2023-4220: Chamilo LMS <= 1.11.24 - Remote Code Execution 漏洞描述 Unrestricted file upload in big file upload functionality in `/main/inc/lib/javascript/bigupload/...
2023年4月17日 07:12CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting
漏洞标题 CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting 漏洞描述 Advanced Custom Fields beofre 6.1.6 is susceptible to cross-site scripting via the post_s...
2023年6月21日 07:18CVE-2023-49230: Peplink Balance Two before 8.4.0 – Unauthenticated Config Upload
漏洞标题 CVE-2023-49230: Peplink Balance Two before 8.4.0 - Unauthenticated Config Upload 漏洞描述 A vulnerability in Peplink Balance Two prior to version 8.4.0 allows unauthentica...
2023年5月19日 17:21CVE-2024-11680: ProjectSend <= r1605 - Improper Authorization
漏洞标题 CVE-2024-11680: ProjectSend <= r1605 - Improper Authorization 漏洞描述 An improper authorization check was identified within ProjectSend version r1605 that allows an at...
2024年11月11日 20:04CVE-2021-24220: Multiple Thrive Themes < 2.0.0 - Arbitrary File Upload
漏洞标题 CVE-2021-24220: Multiple Thrive Themes < 2.0.0 - Arbitrary File Upload 漏洞描述 Thrive “Legacy” Rise by Thrive Themes WordPress theme before 2.0.0, Luxe by Thrive The...
2021年12月15日 08:27CVE-2020-26413: Gitlab CE/EE 13.4 – 13.6.2 – Information Disclosure
漏洞标题 CVE-2020-26413: Gitlab CE/EE 13.4 - 13.6.2 - Information Disclosure 漏洞描述 GitLab CE and EE 13.4 through 13.6.2 is susceptible to Information disclosure via GraphQL. Use...
2020年4月30日 20:02CVE-2018-18264: Kubernetes Dashboard <1.10.1 - Authentication Bypass
漏洞标题 CVE-2018-18264: Kubernetes Dashboard <1.10.1 - Authentication Bypass 漏洞描述 Kubernetes Dashboard before 1.10.1 allows attackers to bypass authentication and use Dashb...
2018年2月25日 04:28
2026年10月26日 11:45
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

