

 沐寒


JAVA内存马简介及查杀方法
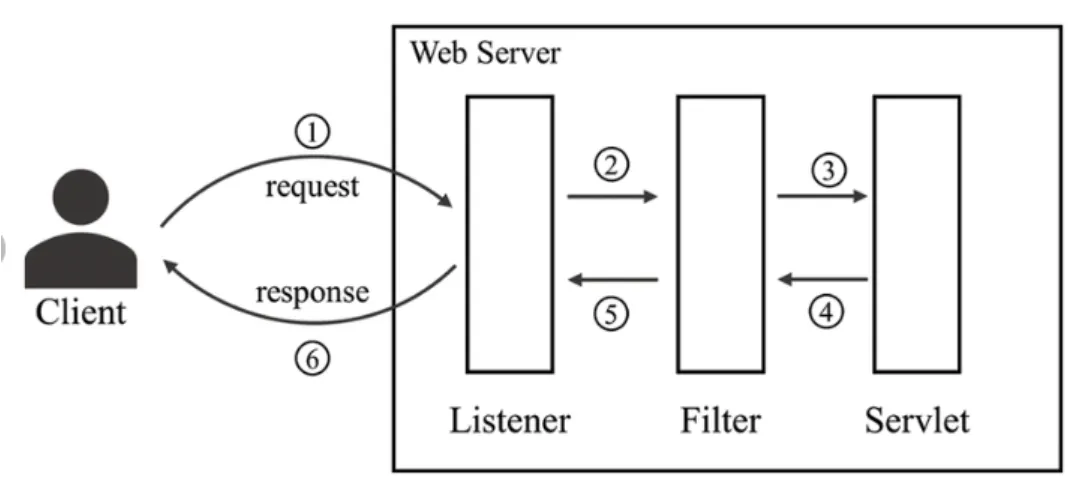
简介 利用Java Web组件:动态添加恶意组件,如Servlet、Filter、Listener等。在Spring框架下就是Controller、Intercepter。 修改字节码:利用Java的Instrument机制,动态注入Agent,在Java内存...

内存镜像制作及分析
Linux 内存镜像制作 Linux下有Dumplt for Linux、不过没有release、可以自行编译,项目地址 #https://github.com/MagnetForensics/dumpit-linux 有编译好的版本可以直接下载 #https://github.co...
实战案例-sql注入到无绝对路径写shell
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 背景介绍:一个sql注入点进去,无绝对路径,写入webshel 操作 抓包 注入 sqlmap 的--os-shell 获取一个交互权限 查看...
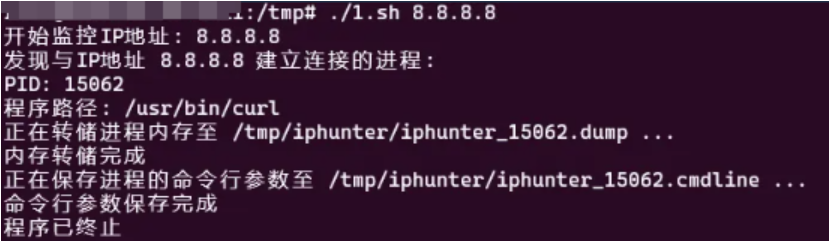
短暂网络活动(域名或IP)定位恶意进程
Linux 经常会有这样的场景,已知某个域名或IP为恶意,有设备解析了恶意域名或通联了恶意IP。或者某个无出网业务的设备异常解析了域名、或通联了恶意IP。 此时的首要任务就是基于已知的信息(域...
微信运动、QQ运动、支付宝运动修改步数 在线修改 – 安全稳定
前言 最近在公司同事群里,看到了一个很皮的朋友,打开微信运动,最上面的居然是他的这条奇葩的广告“视觉前线,财富盛地,在这里,您将受到万千关注!” 然后,我就琢磨了一下,今天给大家带来...
给敏感信息打上马赛克就安全了吗?
我们在群聊发送图片、平台上传视频的时候,通常会对图片和视频的敏感信息进行处理,最常见的几种方式有马赛克、模糊、涂抹、黑条等,其中马赛克可以说是最为常见的一种。然而我们经常可以看到有...

红队钓鱼攻击(3)–钓鱼邮件介绍及简单实现&钓鱼工具gophish详细教程
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 钓鱼工具gophish详细教程 简介 Gophish项目地址:http://github.com/gophish/gophish Gophish官网地址:ht...

msf可视化远控平台——Kage
相关阅读 简介 Kage是Metasploit RPC 服务器的GUI 工具,它可以帮助初学者更好的理解和学习Metasploit。该工具还处于开发中,支持的功能有限,要使用它需要安装Metasploit和npm。 Kage具有Windo...

ENScan 一款企业信息收集工具
背景 本项目为 狼组信息化平台 功能项目,该项目开源 程序主要对百度爱企查 API和接口进行封装可获取 企业基本信息(法人、电话、公司地址等等) 企业ICP备案号以及网站 企业APP...
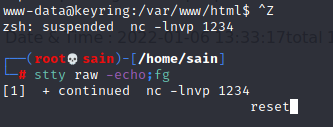
Linux 反向 shell 升级为完全可用的 TTY shell
升级远程 shell(仅限 Unix 机器) 通常,在通过 nc 捕获 shell 之后,会在一个功能非常有限的 shell 中。例如没有命令历史记录(并使用向上“”和“向下”箭头循环浏览它们)和文件名称、命令...
![BUUCTF第一章 web入门]afr_3-渗透云记 - 专注于网络安全与技术分享](https://b.encenc.com/wp-content/uploads/2022/04/image-115.png)
BUUCTF第一章 web入门]afr_3
本题考查对linux系统中/proc/目录下文件作用的了解,同时考查了flask模板注入关于/proc/目录Linux系统上的/proc目录是一种文件系统,即proc文件系统。与其它常见的文件系统不同的是,/proc是一...
在VMware虚拟机中安装windowsserver2016步骤详解(附激活教程及激活码)
前言 去msdn上面找了一下这个资源,给了一个种子链接,明明记得以前百度网盘可以下载的,结果这次就是不行,无奈下载一个迅雷,结果告诉我没会员不能下载,我都去搜索资源了,怎么可能还去付费...
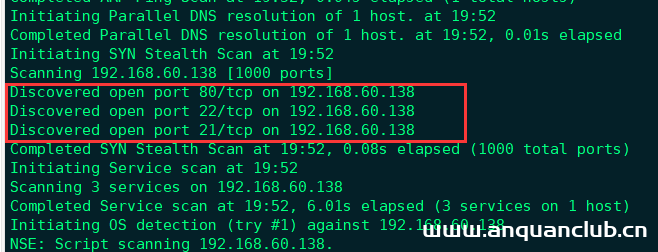
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...

BUUCTF[极客大挑战 2019]Secret File – 蒋璐源的秘密?
BUUCTF[极客大挑战 2019]Secret File 挺有意思的一道题,打开链接。 蒋璐源的秘密?没兴趣,本人不喜欢探索别人的秘密。好吧,hacker喜欢。F12查看一下源码。 出现下一个页面,点击试试 嗯?!...
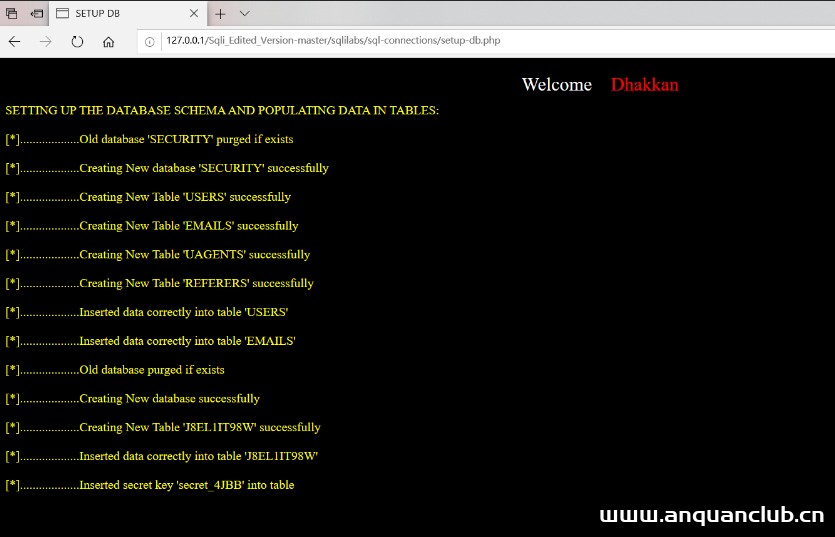
最新版Phpstudy安装sql注入平台(sqli-labs)错误解决方法
网上安装sqli-labs位置及修改的教程有一大堆,但是进入到了浏览器页面,点击Setup/reset Database for labs选项就会报错,虽然网上提供了关于phpstudy 5.x版本和7.x版本的修改办法,但是仍会出...
IDEA/PyCharm/Webstorm/Phpstorm等 Jetbrains全家桶激活码
相关阅读 之前我们分享了最新的IDEA、PyCharm激活教程 很多网友都问Jetbrains其他产品激活码有吗?我们今天分享完整的激活码,激活方式您可以参考上面的教程,几乎是完全一致的。 激活工具下载 ...

