
最新发布第1008页

CVE-2023-4596: WordPress Plugin Forminator 1.24.6 – Arbitrary File Upload
漏洞标题 CVE-2023-4596: WordPress Plugin Forminator 1.24.6 - Arbitrary File Upload 漏洞描述 The Forminator plugin for WordPress is vulnerable to arbitrary file uploads due to file ...
 2023年6月3日 21:18
CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年2月24日 17:15
最新OpenAI账号批量注册教程:手把手教你实现Codex自由
按需阅读,需要脚本的直接跳转 3 批量注册处就行 1、前言 一个支持注册 OpenAI 账号地区的 VPS 或是一个支持注册 OpenAI 账号地区的魔法节点 2、VPS 安装Docker、CLIProxyAPI Plus # 创建目录 m...

 2026年3月31日 19:59
CVE-2024-10783: WordPress Plugin MainWP Child – Authentication Bypass
漏洞标题 CVE-2024-10783: WordPress Plugin MainWP Child - Authentication Bypass 漏洞描述 The plugin is vulnerable to an authentication bypass that allows an unauthenticated user to ...
2024年8月28日 17:49CVE-2024-36412: SuiteCRM – SQL Injection
漏洞标题 CVE-2024-36412: SuiteCRM - SQL Injection 漏洞描述 SuiteCRM is an open-source Customer Relationship Management (CRM) software application. Prior to versions 7.14.4 and 8.6....
2024年4月3日 21:54Copyparty1.8.6存在XSS漏洞(CVE-2025-54589)
漏洞标题 Copyparty1.8.6存在XSS漏洞(CVE-2025-54589) 漏洞描述 Copyparty1.8.6存在XSS漏洞,攻击者可以获取用户敏感信息。 PoC代码 暂无
2025年1月30日 08:59CVE-2022-4320: WordPress Events Calendar <1.4.5 - Cross-Site Scripting
漏洞标题 CVE-2022-4320: WordPress Events Calendar <1.4.5 - Cross-Site Scripting 漏洞描述 WordPress Events Calendar plugin before 1.4.5 contains multiple cross-site scripting vul...
2022年5月23日 11:56CVE-2024-47533: Cobbler ‘XML-RPC’ – Authentication Bypass
漏洞标题 CVE-2024-47533: Cobbler 'XML-RPC' - Authentication Bypass 漏洞描述 Cobbler, a Linux installation server that allows for rapid setup of network installation envir...
2024年8月11日 11:45CVE-2017-14622: WordPress 2kb Amazon Affiliates Store <2.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-14622: WordPress 2kb Amazon Affiliates Store <2.1.1 - Cross-Site Scripting 漏洞描述 WordPress 2kb Amazon Affiliates Store plugin before 2.1.1 contains multiple...
2017年3月18日 14:00CVE-2022-39048: ServiceNow – Cross-site Scripting
漏洞标题 CVE-2022-39048: ServiceNow - Cross-site Scripting 漏洞描述 A XSS vulnerability was identified in the ServiceNow UI page assessment_redirect. To exploit this vulnerability,...
2022年7月23日 14:32CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass
漏洞标题 CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass 漏洞描述 The tagDiv Composer WordPress plugin before 3.5, required by the Newspaper WordPress the...
2022年1月23日 00:12CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting
漏洞标题 CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting 漏洞描述 FineCMS through 5.0.10 contains a cross-site scripting vulnerability in controllers/api.php via the fun...
2017年12月1日 18:48CVE-2015-2068: Magento Server Mass Importer – Cross-Site Scripting
漏洞标题 CVE-2015-2068: Magento Server Mass Importer - Cross-Site Scripting 漏洞描述 Magento Server Mass Importer plugin contains multiple cross-site scripting vulnerabilities whic...
2015年1月11日 16:44CVE-2021-39152: XStream <1.4.18 - Server-Side Request Forgery
漏洞标题 CVE-2021-39152: XStream <1.4.18 - Server-Side Request Forgery 漏洞描述 XStream before 1.4.18 is susceptible to server-side request forgery. An attacker can request data...
2021年10月20日 22:23CentOS Web Panel index.php 远程命令执行漏洞 (CVE-2022-44877)
漏洞标题 CentOS Web Panel index.php 远程命令执行漏洞 (CVE-2022-44877) 漏洞描述 CentOS Web Panel(CWP)是Control Web Panel社区的一款免费的虚拟主机控制面板。Centos Web Panel 7v0.9.8....
2022年2月16日 15:59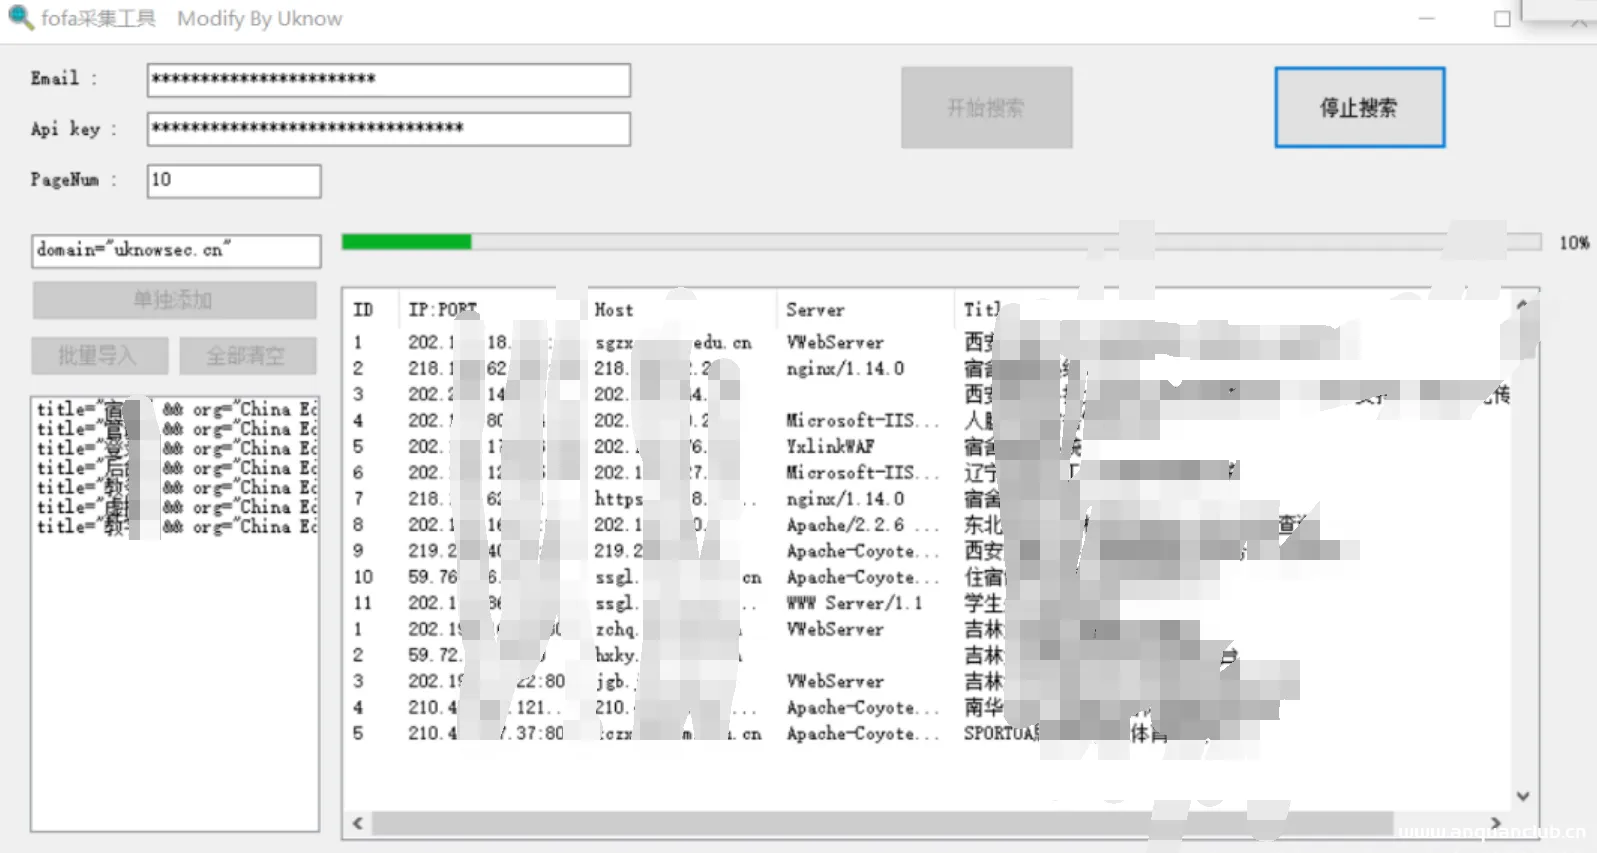
自动化批量挖掘漏洞(edu)
本文摘抄自大佬:Y7ii的优秀文章原文地址:http://blog.csdn.net/m0_46736332/article/details/118888256感谢大佬辛苦劳作,分享不易,记得打开CSDN关注Y7ii,期待大佬新作。 自动化批量挖漏洞 ...
2023年3月29日 11:41
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

