
最新发布第1010页

CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
 2022年7月27日 05:08
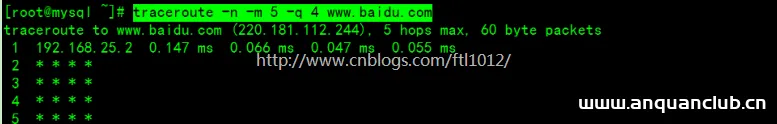
Linux traceroute命令使用详解_Linux
这篇文章主要介绍了Linux traceroute命令使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 traceroute我们...
2026年4月2日 11:45Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年6月10日 09:57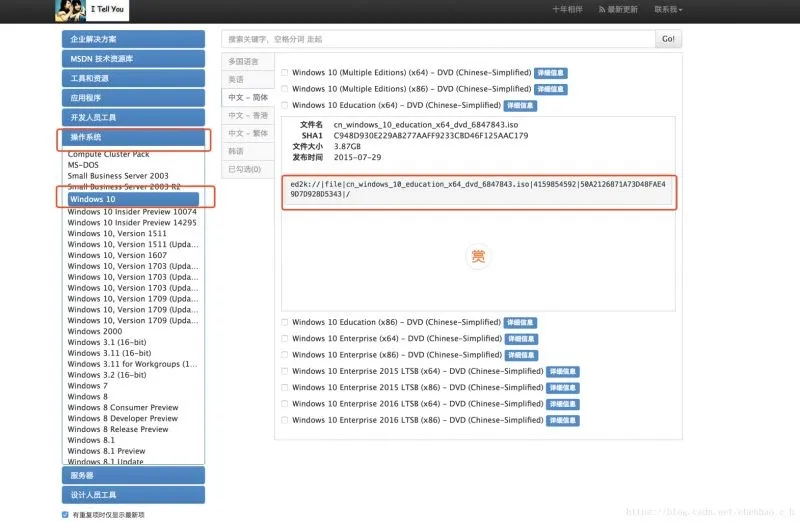
在mac上安装虚拟机搭载Windows服务的方法_服务器其它
这篇文章主要介绍了在mac上安装虚拟机搭载Windows服务的方法,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一、下载虚拟机 官方...
2026年3月13日 11:46
redis 未授权访问(写公钥、写计划任务)
相关阅读 公钥 (Redis以root用户登录,且开启了ssh服务 允许使用密匙登录) ssh-keygen -t rsa # 生成key (echo -e '\n\n'; cat id_rsa.pub; echo -e '\n\n') > /tmp/key.txt # 前后加换行 cat /...

 2023年7月26日 16:55
Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965)
漏洞标题 Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965) 漏洞描述 S2-012中,包含特制请求参数的请求可用于将任意 OGNL代码注入属性,然后用作重定向地址的请求参数,这将导致进一步...
2013年2月28日 11:15CVE-2024-43160: BerqWP <= 1.7.6 - Arbitrary File Upload
漏洞标题 CVE-2024-43160: BerqWP <= 1.7.6 - Arbitrary File Upload 漏洞描述 The BerqWP Automated All-In-One PageSpeed Optimization Plugin for Core Web Vitals, Cache, CDN, Images, ...
2024年11月3日 07:45Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360)
漏洞标题 Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360) 漏洞描述 Adobe ColdFusion是一种用于构建动态Web应用程序的服务器端编程语言和开发平台。ColdFusion的...
2023年11月30日 08:11CVE-2010-1345: Joomla! Component Cookex Agency CKForms – Local File Inclusion
漏洞标题 CVE-2010-1345: Joomla! Component Cookex Agency CKForms - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Cookex Agency CKForms (com_ckforms) compo...
2010年1月5日 11:34CVE-2020-12127: WAVLINK WN530H4 M30H4.V5030.190403 – Information Disclosure
漏洞标题 CVE-2020-12127: WAVLINK WN530H4 M30H4.V5030.190403 - Information Disclosure 漏洞描述 WAVLINK WN530H4 M30H4.V5030.190403 contains an information disclosure vulnerability in...
2020年9月9日 13:55CVE-2020-9496: Apache OFBiz 17.12.03 – Cross-Site Scripting
漏洞标题 CVE-2020-9496: Apache OFBiz 17.12.03 - Cross-Site Scripting 漏洞描述 Apache OFBiz 17.12.03 contains cross-site scripting and unsafe deserialization vulnerabilities via an ...
2020年8月12日 21:47腾讯安全发布《2021年移动广告反欺诈白皮书》:2021年广告主因欺诈致损高达220亿
数字技术创新迭代与数字经济蓬勃发展,推动了数字广告的高速增长,与此同时,广告黑灰产也已经形成上下游分工 、配合密切的产业链,逐步蚕食着广告主的预算和对数字广告的信心。近日,由...
2022年4月2日 16:12CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞
漏洞标题 CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞 漏洞描述 Liferay Portal CE是一款用来快速构建网站的开源系统。其7.2.0 GA1及以前的版本API接口中存在一处反序列化漏洞,利...
2020年4月24日 09:20Atlassian Confluence Server 安全漏洞(CVE-2021-26085)
漏洞标题 Atlassian Confluence Server 安全漏洞(CVE-2021-26085) 漏洞描述 Atlassian Confluence Server 安全漏洞(CVE-2021-26085) PoC代码 暂无
2021年7月4日 01:26CVE-2024-33113: D-LINK DIR-845L bsc_sms_inbox.php file – Information Disclosure
漏洞标题 CVE-2024-33113: D-LINK DIR-845L bsc_sms_inbox.php file - Information Disclosure 漏洞描述 D-LINK DIR-845L <=v1.01KRb03 is vulnerable to Information disclosurey via bsc_s...
2024年4月19日 11:12CVE-2024-13160: Ivanti EPM – Credential Coercion Vulnerability in GetHashForWildcard
漏洞标题 CVE-2024-13160: Ivanti EPM - Credential Coercion Vulnerability in GetHashForWildcard 漏洞描述 A vulnerability in Ivanti Endpoint Manager (EPM) allows an unauthenticated at...
2024年8月13日 16:48
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
2026年10月7日 15:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

