
最新发布第1012页

Apache OFBiz CVE-2024-38856 未授权代码执行漏洞
漏洞标题 Apache OFBiz CVE-2024-38856 未授权代码执行漏洞 漏洞描述 Apache OFBiz存在未授权代码执行漏洞,该漏洞是由于ProgramExport接口对用户的权限校验不当导致的。 PoC代码 暂无
 2024年3月19日 23:32
CVE-2021-26812: Moodle Jitsi Meet 2.7-2.8.3 – Cross-Site Scripting
漏洞标题 CVE-2021-26812: Moodle Jitsi Meet 2.7-2.8.3 - Cross-Site Scripting 漏洞描述 Moodle Jitsi Meet 2.7 through 2.8.3 plugin contains a cross-site scripting vulnerability via th...
2021年11月28日 19:56CVE-2023-21839: Oracle WebLogic Server – Unauthorized Access
漏洞标题 CVE-2023-21839: Oracle WebLogic Server - Unauthorized Access 漏洞描述 Vulnerability in the Oracle WebLogic Server product of Oracle Fusion Middleware (component: Core). Su...
2023年8月15日 12:46CVE-2018-10245: AWStats <= 7.5 - Full Path Disclosure
漏洞标题 CVE-2018-10245: AWStats <= 7.5 - Full Path Disclosure 漏洞描述 AWStats 7.6 contains a full path disclosure caused by improper handling of framename and update parameter...
2018年11月27日 15:14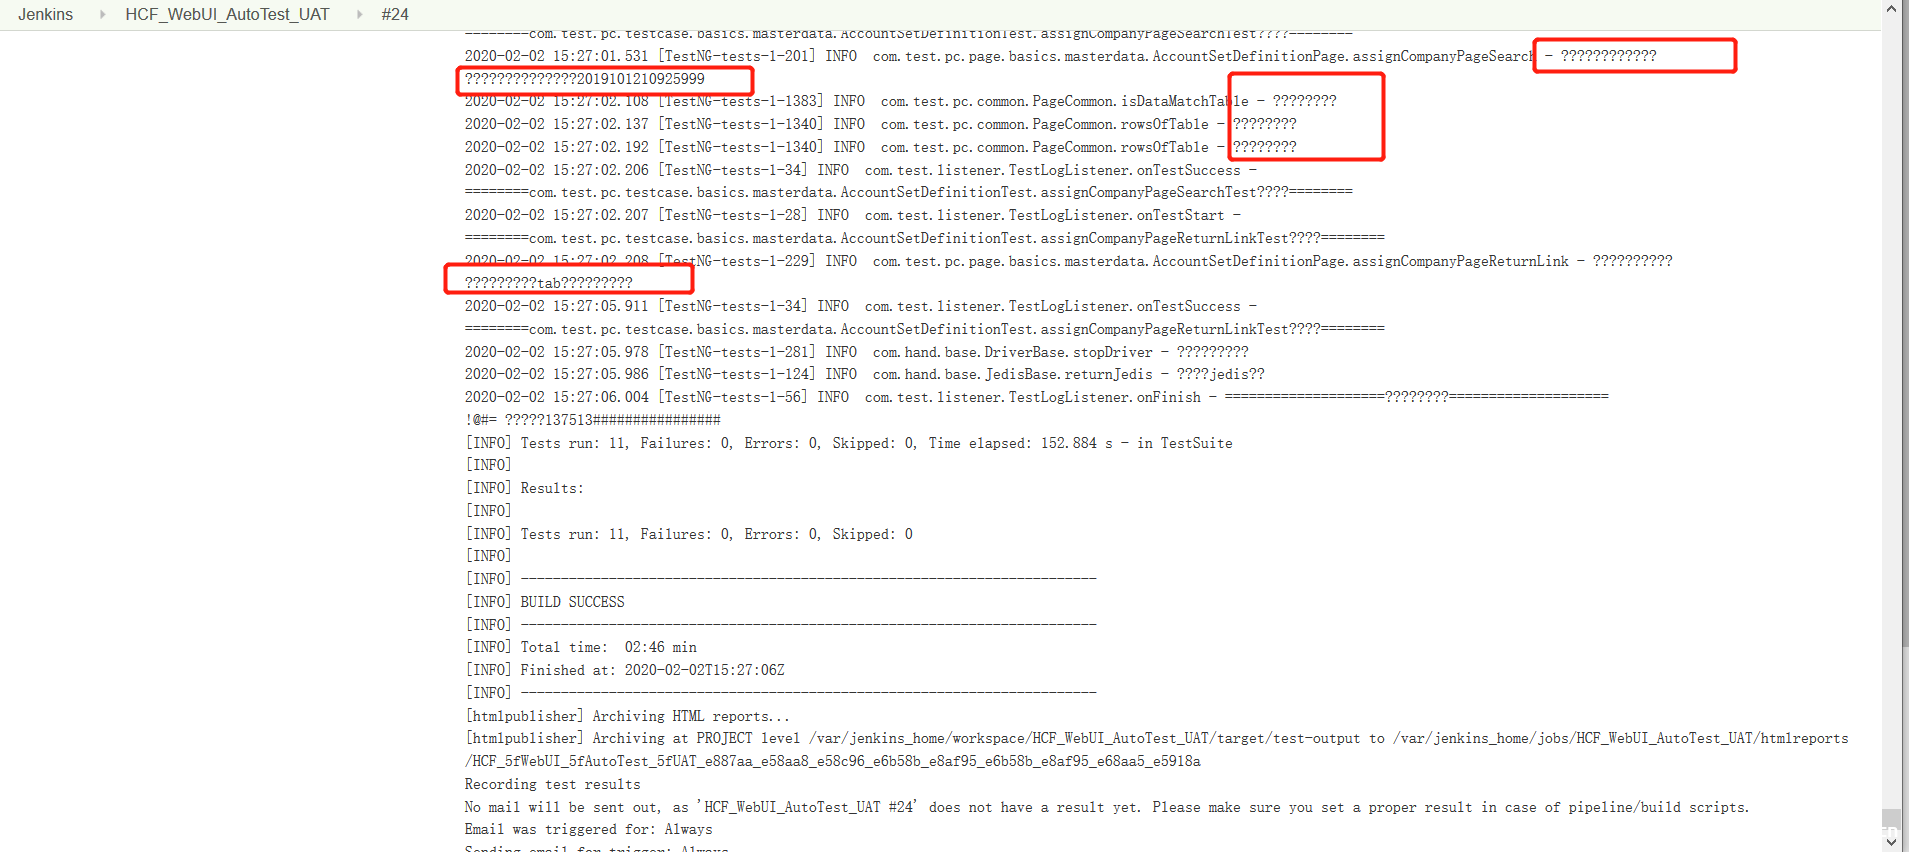
Docker环境搭建Jenkins在构建任务时控制台日志出现中文乱码的问题_docker
这篇文章主要介绍了Docker环境搭建Jenkins在构建任务时控制台日志出现中文乱码的问题,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、问...
2024年5月10日 20:39CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting
漏洞标题 CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting 漏洞描述 Php-mod/curl library before 2.3.2 contains a cross-site scripting vulnerability via the post...
2021年6月17日 22:06CVE-2022-0826: WordPress WP Video Gallery <=1.7.1 - SQL Injection
漏洞标题 CVE-2022-0826: WordPress WP Video Gallery <=1.7.1 - SQL Injection 漏洞描述 WordPress WP Video Gallery plugin through 1.7.1 contains a SQL injection vulnerability. The p...
2022年9月11日 22:53CVE-2018-14064: VelotiSmart Wifi – Directory Traversal
漏洞标题 CVE-2018-14064: VelotiSmart Wifi - Directory Traversal 漏洞描述 VelotiSmart WiFi B-380 camera devices allow directory traversal via the uc-http service 1.0.0, as demonstra...
2018年8月10日 04:31
人物 | 悬镜安全宁戈:高山流水遇知音,湖畔筑梦中国心
2022年3月22日,悬镜安全宣布完成B轮融资。三年前,悬镜的CEO子芽,这位未名湖畔的筑梦人,接受了安在的采访,那时的悬镜刚刚完成产品由十年磨一剑的前沿技术研究到商业化落地的打磨实践阶段。...
2022年3月30日 14:54CVE-2018-7662: Couchcms 2.0 Dictionary Disclosure
漏洞标题 CVE-2018-7662: Couchcms 2.0 Dictionary Disclosure 漏洞描述 Couchcms 2.0 Dictionary Disclosure fofa: app="Couchcms" shodan: http.html:"Couchcms" PoC代码
2018年7月25日 13:36CVE-2024-38653: Ivanti Avalanche SmartDeviceServer – XML External Entity
漏洞标题 CVE-2024-38653: Ivanti Avalanche SmartDeviceServer - XML External Entity 漏洞描述 XXE in SmartDeviceServer in Ivanti Avalanche 6.3.1 allows a remote unauthenticated attack...
2024年11月11日 03:15
【】 imo 云办公室 get_file.php 远程命令执行漏洞(附EXP)
0x00前言 本文转载自:CN-SEC中文网http://cn-sec.com/archives/1370417.html 0x01 阅读须知 融云安全的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等...

 2023年1月13日 19:36
Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
2022年1月28日 09:50CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年3月17日 16:05CVE-2024-51378: CyberPanel – Command Injection
漏洞标题 CVE-2024-51378: CyberPanel - Command Injection 漏洞描述 CyberPanel contains a command injection vulnerability in the /ftp/getresetstatus and /dns/getresetstatus endpoints....
2024年5月4日 11:38CVE-2021-24351: WordPress The Plus Addons for Elementor <4.1.12 - Cross-Site Scripting
漏洞标题 CVE-2021-24351: WordPress The Plus Addons for Elementor <4.1.12 - Cross-Site Scripting 漏洞描述 WordPress The Plus Addons for Elementor plugin before 4.1.12 is suscepti...
2021年6月26日 13:53
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

