
最新发布第1018页

Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞
漏洞标题 Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞 漏洞描述 Arcserve Unified Data Protection存在拒绝服务漏洞,此漏洞是由于EdgeServiceConsoleImpl接口对用户的请求验...
 2024年12月17日 01:21
CVE-2024-47533: Cobbler ‘XML-RPC’ – Authentication Bypass
漏洞标题 CVE-2024-47533: Cobbler 'XML-RPC' - Authentication Bypass 漏洞描述 Cobbler, a Linux installation server that allows for rapid setup of network installation envir...
2024年4月28日 03:22
bugbounty技巧聚合20220114
漏洞报告 【 Lark Technologies】[IDOR] 通过reminderId参数修改其他团队的提醒 http://hackerone.com/reports/946323 【Adobe】在配置文件中泄露 github 访问令牌 http://hackerone.com/report...
2022年3月10日 23:38CVE-2019-7609: Kibana Timelion – Arbitrary Code Execution
漏洞标题 CVE-2019-7609: Kibana Timelion - Arbitrary Code Execution 漏洞描述 Kibana versions before 5.6.15 and 6.6.1 contain an arbitrary code execution flaw in the Timelion visuali...
2019年12月10日 08:26Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年5月27日 13:30CVE-2008-5587: phpPgAdmin <=4.2.1 - Local File Inclusion
漏洞标题 CVE-2008-5587: phpPgAdmin <=4.2.1 - Local File Inclusion 漏洞描述 phpPgAdmin 4.2.1 is vulnerable to local file inclusion in libraries/lib.inc.php when register globals ...
2008年10月11日 05:10CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection
漏洞标题 CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection 漏洞描述 PrestaShop SmartBlog by SmartDataSoft < 4.0.6 is vulnerable to a SQL injection vulnerability in ...
2021年9月19日 02:28CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24452: WordPress W3 Total Cache <2.1.5 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.5 is susceptible to cross-site scripting via ...
2021年10月30日 06:24CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...
2020年11月12日 03:59CVE-2015-3224: Ruby on Rails Web Console – Remote Code Execution
漏洞标题 CVE-2015-3224: Ruby on Rails Web Console - Remote Code Execution 漏洞描述 Ruby on Rails Web Console before 2.1.3, as used with Ruby on Rails 3.x and 4.x, does not properly...
2015年1月7日 19:06CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年3月22日 01:25CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
2021年10月11日 08:39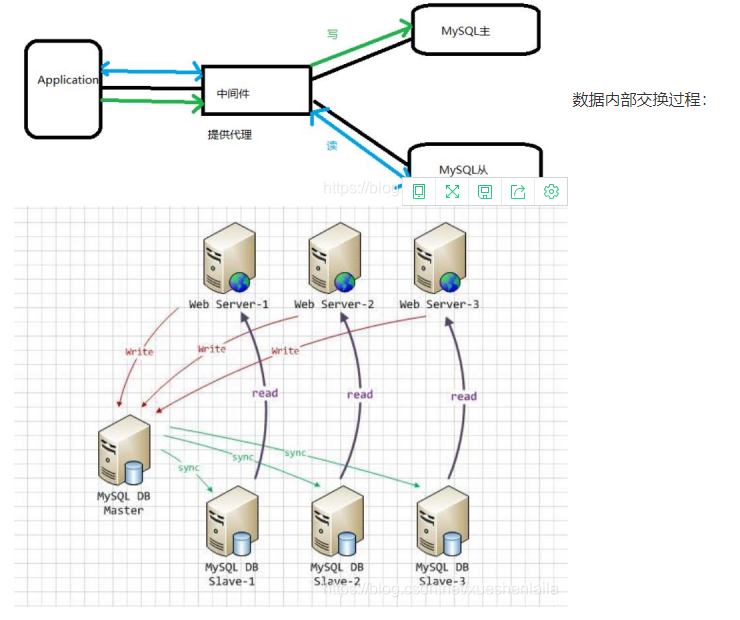
Linux如何使用 MyCat 实现 MySQL 主从读写分离_Linux
这篇文章主要介绍了Linux如何 MyCat 实现 MySQL 主从读写分离,感兴趣并且想详情了解的小伙伴接着看下文吧 目录Linux-使用 MyCat 实现 MySQL 主从读写分离一、MySQL 读写分离1、MySQL 读写分离...
2022年6月15日 22:47CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass
漏洞标题 CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass 漏洞描述 A sandbox bypass vulnerability exists in the Jenkins Script Security Plugin (versions ...
2019年1月11日 02:22Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
2023年1月30日 14:16CVE-2021-45043: HD-Network Realtime Monitoring System 2.0 – Local File Inclusion
漏洞标题 CVE-2021-45043: HD-Network Realtime Monitoring System 2.0 - Local File Inclusion 漏洞描述 Instances of HD-Network Realtime Monitoring System version 2.0 are vulnerable to ...
2021年5月6日 07:06
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
2026年10月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

