
最新发布第101页

CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting
漏洞标题 CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting 漏洞描述 The System Dashboard WordPress plugin before 2.8.10 does not sanitize and escape some parameter...
 2023年1月23日 14:54
CVE-2024-32238: H3C ER8300G2-X – Password Disclosure
漏洞标题 CVE-2024-32238: H3C ER8300G2-X - Password Disclosure 漏洞描述 H3C ER8300G2-X is vulnerable to Incorrect Access Control. The password for the router's management syste...
2024年5月17日 08:11CVE-2025-25291: GitLab – SAML Authentication Bypass
漏洞标题 CVE-2025-25291: GitLab - SAML Authentication Bypass 漏洞描述 ruby-saml provides security assertion markup language (SAML) single sign-on (SSO) for Ruby. An authentication ...
2025年1月16日 22:00Apache Flink 文件读取(CVE-2020-17519)
漏洞标题 Apache Flink 文件读取(CVE-2020-17519) 漏洞描述 【漏洞对象】Apache Flink 【涉及版本】Flink部分版本(1.11.0, 1.11.1, 1.11.2) \【漏洞描述】ApacheFlink是一个开源的流处理框架...
2020年3月13日 16:44CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年2月18日 15:37CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection
漏洞标题 CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection 漏洞描述 The Multiple Shipping Address Woocommerce plugin before 2.0 does not properly saniti...
2022年9月26日 20:26CVE-2015-1000005: WordPress Candidate Application Form <= 1.3 - Local File Inclusion
漏洞标题 CVE-2015-1000005: WordPress Candidate Application Form <= 1.3 - Local File Inclusion 漏洞描述 WordPress Candidate Application Form <= 1.3 is susceptible to arbitrary...
2015年12月26日 04:36CVE-2019-19908: phpMyChat-Plus 1.98 – Cross-Site Scripting
漏洞标题 CVE-2019-19908: phpMyChat-Plus 1.98 - Cross-Site Scripting 漏洞描述 phpMyChat-Plus 1.98 contains a cross-site scripting vulnerability via pmc_username parameter of pass_re...
2019年8月23日 21:11CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting
漏洞标题 CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting 漏洞描述 Apache OFBiz 16.11.01 to 16.11.07 is vulnerable to cross-site scripting because data sent with co...
2020年9月23日 08:29
ONE-FOX新款工具箱内测来袭,带给你不一样的体验~
免责声明 由于传播、造成的任何直接或者间接的后果及损失,均由使用者本人负责,安全小天地及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉,谢谢...

 2022年12月5日 16:47
CVE-2001-0537: Cisco IOS HTTP Configuration – Authentication Bypass
漏洞标题 CVE-2001-0537: Cisco IOS HTTP Configuration - Authentication Bypass 漏洞描述 HTTP server for Cisco IOS 11.3 to 12.2 allows attackers to bypass authentication and execute a...
2001年9月24日 23:10CVE-2022-1713: Drawio <18.0.4 - Server-Side Request Forgery
漏洞标题 CVE-2022-1713: Drawio <18.0.4 - Server-Side Request Forgery 漏洞描述 Drawio prior to 18.0.4 is vulnerable to server-side request forgery. An attacker can make a request...
2022年6月1日 16:21CVE-2016-3978: Fortinet FortiOS – Open Redirect/Cross-Site Scripting
漏洞标题 CVE-2016-3978: Fortinet FortiOS - Open Redirect/Cross-Site Scripting 漏洞描述 FortiOS Web User Interface in 5.0.x before 5.0.13, 5.2.x before 5.2.3, and 5.4.x before 5.4.0...
2016年6月21日 11:06CVE-2017-1000029: Oracle GlassFish Server Open Source Edition 3.0.1 – Local File Inclusion
漏洞标题 CVE-2017-1000029: Oracle GlassFish Server Open Source Edition 3.0.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 3.0.1 (build 22) is vulnera...
2017年5月6日 00:54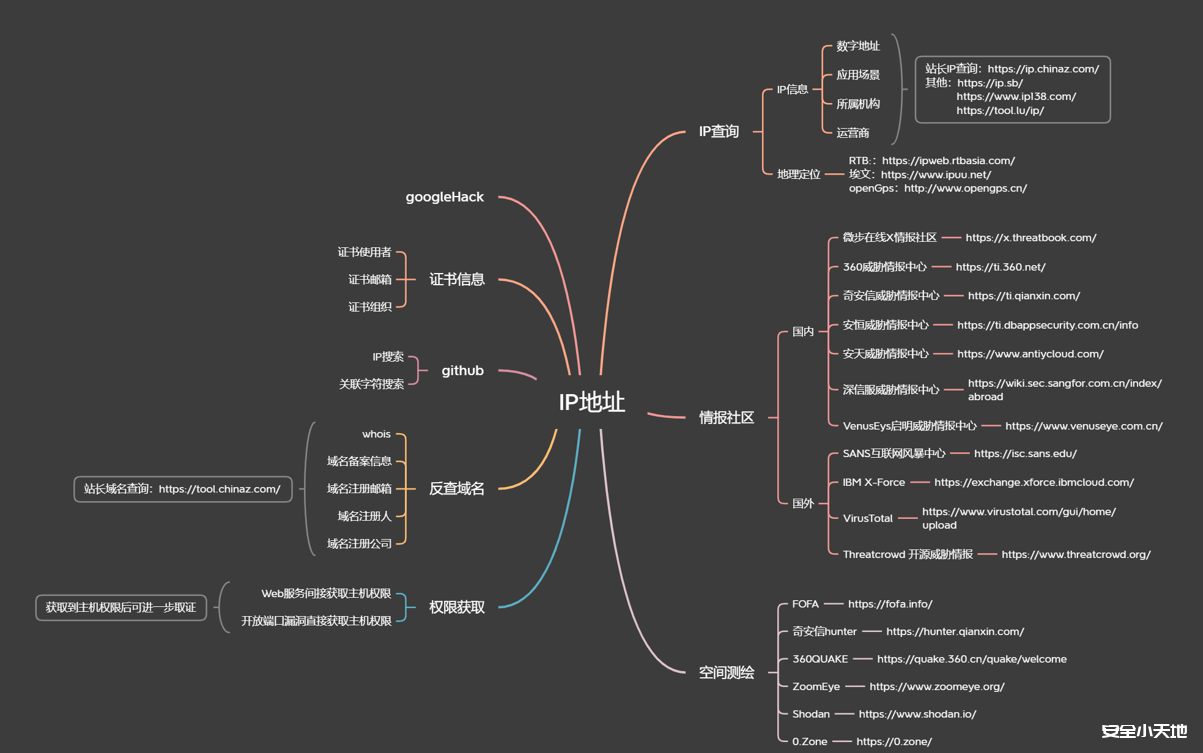
攻防演练中如何从单一IP进行最大限度溯源
前言 随着网络安全的不断演变,现在攻击方和防守方的手法都愈加复杂,对于攻击方来说,代理池、vps已经是入门级操作。但是对于蓝队而言,相信师傅们一定遇到过只捕获到一个攻击IP并需要对其溯源...
2023年8月18日 15:39CVE-2021-33766: Microsoft Exchange – Authentication Bypass
漏洞标题 CVE-2021-33766: Microsoft Exchange - Authentication Bypass 漏洞描述 Microsoft Exchange Server Information Disclosure Vulnerability. This vulnerability enables an attacker ...
2021年7月21日 20:51
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

