
最新发布第101页
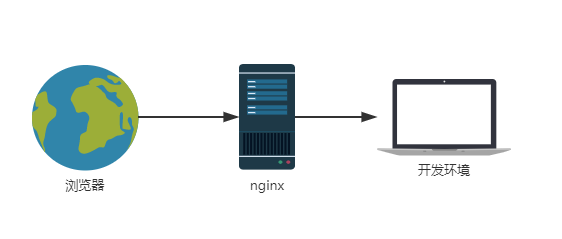
通过nginx反向代理来调试代码的实现_nginx
这篇文章主要介绍了通过nginx反向代理来调试代码的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 背景 现在...
 2024年7月4日 20:38
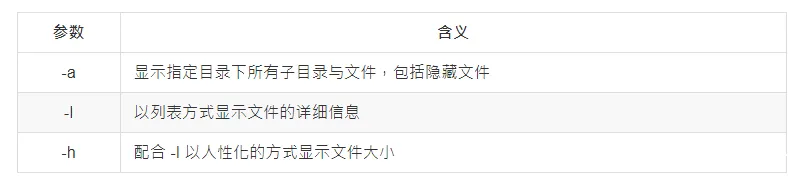
Linux常见基本命令与用法大全_Linux
这篇文章主要介绍了Linux常见基本命令与用法,总结分析了Linux各种常见的操作命令,包括文件、用户、系统等常见操作命令与使用技巧,需要的朋友可以参考下 本文实例讲述了Linux常见基本命令与用法...
2026年3月19日 11:45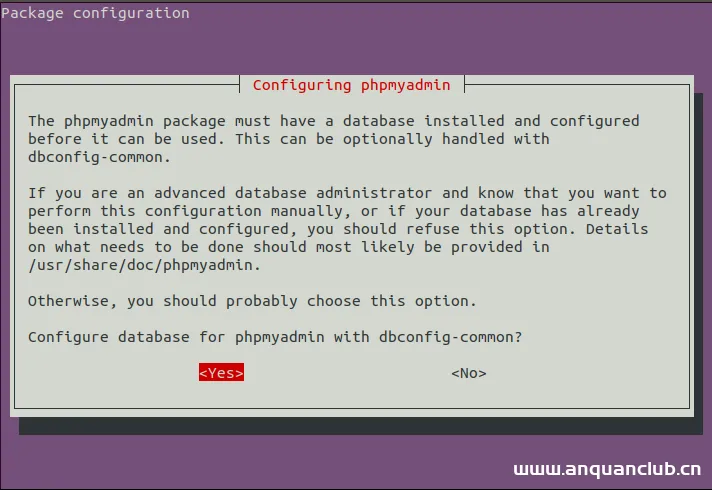
Ubuntu 18.04上安装 phpMyAdmin的详细教程_Linux
这篇文章主要介绍了Ubuntu 18.04上安装 phpMyAdmin的详细教程,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 我们将安装 phpMyAdmin 在 Ubuntu18...
2026年4月20日 11:46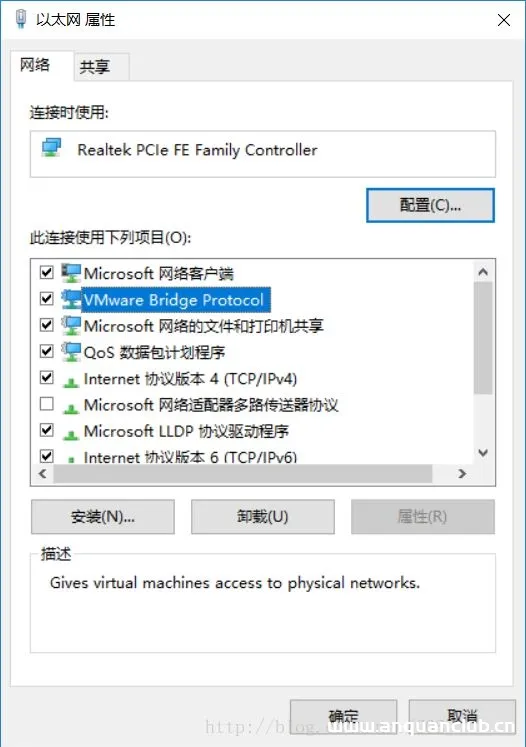
解决VMware虚拟机桥接模式无法上网的解决方法_VMware
这篇文章主要介绍了解决VMware虚拟机桥接模式无法上网的解决方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2026年9月28日 11:45
win10中docker部署和运行countly-server的流程_docker
这篇文章主要记录一下windows10中使用docker容器安装和部署countly-server的整个流程,本文给大家讲解的非常详细,具有一定的参考借鉴价值,需要的朋友参考下吧 最近刚接触和熟悉 countly ,对c...
2026年10月9日 11:45
万户OA OfficeServer.jsp 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA OfficeServer.jsp 任意文件上传漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53
Evolucare Ecsimaging new_movie.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Evolucare Ecsimaging new_movie.php 远程命令执行漏洞 Evolucare Ecsimaging是法国Evolucare公司的一款用于查看医用放射影像的移动端...
2026年2月13日 12:53
SpiderFlow save 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 SpiderFlow save 远程命令执行漏洞 spider-flow 是一个爬虫平台,以图形化方式定义爬虫流程,无需代码即可实现一个爬虫 。spider-flow...
2026年2月13日 12:53
锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列...
2026年2月13日 12:53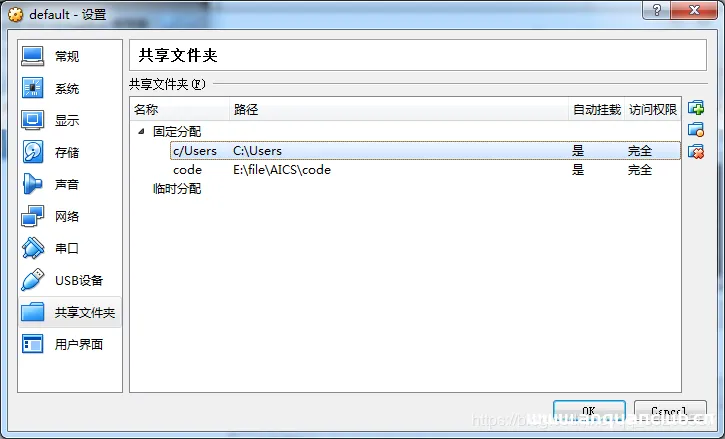
DockerToolBox文件挂载的实现代码_docker
这篇文章主要介绍了DockerToolBox文件挂载的实现代码,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在使用docker...
2026年3月2日 11:45
Linux 实现定时文件占用磁盘空间大小操作方法_Linux
这篇文章主要介绍了Linux 实现定时文件占用磁盘空间大小操作方法,本文内容简短非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 打开定时任务编辑,cent 默认使用vim直接打开。ubutun如...
2026年4月3日 11:45
解决win10家庭版VMware不能安装64位操作系统问题_VMware
这篇文章主要介绍了如何解决win10家庭版VMware不能安装64位操作系统问题,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 问题描述 VMware Workstation 新建...
2026年6月3日 11:45
Linux中创建新用户并赋予指定目录的相关权限_Linux
这篇文章主要介绍了Linux中创建新用户并赋予指定目录的相关权限,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1 创建用户且指定该用户的根路径和密码 useradd -d /...
2026年8月10日 11:45CentOS7.5安装配置Harbor1.7的全过程_Linux
这篇文章主要介绍了CentOS7.5安装配置Harbor1.7的全过程,非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 1.下载所需的包 wget -P /usr/local http://storage.googleapis.com/harbor-r...
2026年9月25日 11:45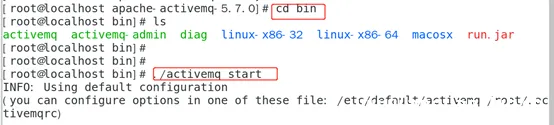
Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现_Linux
这篇文章主要介绍了Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现,需要的朋友可以参考下 目录一、漏洞描述二、漏洞影响版本三、漏洞环境搭建四、漏洞复现五、漏洞防御一、漏洞描述 该...
2022年6月15日 12:46
用友U8 UploadFileData任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 用友U8 UploadFileData任意文件上传 用友GRP-U8R10行政事业财务管理软件是用友公司专注于电子政务事业,基于云计算技术所推出的新一代产品,是我...
2026年2月13日 12:53
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

