
最新发布第1021页

CVE-2018-16763: FUEL CMS 1.4.1 – Remote Code Execution
漏洞标题 CVE-2018-16763: FUEL CMS 1.4.1 - Remote Code Execution 漏洞描述 FUEL CMS 1.4.1 allows PHP Code Evaluation via the pages/select/ filter parameter or the preview/ data param...
 2018年4月24日 18:14
CVE-2023-1671: Sophos Web Appliance – Remote Code Execution
漏洞标题 CVE-2023-1671: Sophos Web Appliance - Remote Code Execution 漏洞描述 A pre-auth command injection vulnerability in the warn-proceed handler of Sophos Web Appliance older t...
2023年10月4日 01:29
信息收集新方式和遇到的奇葩漏洞
闲谈:距离上次发的作品已经过去十几天,在这十几天中,也没有停止步伐,也做了一些在找一些信息收集的新方式和新姿势。 补充上次信息收集的新方式: 横向收集:先对domain站进行收集 (1)微信...
2024年3月9日 10:51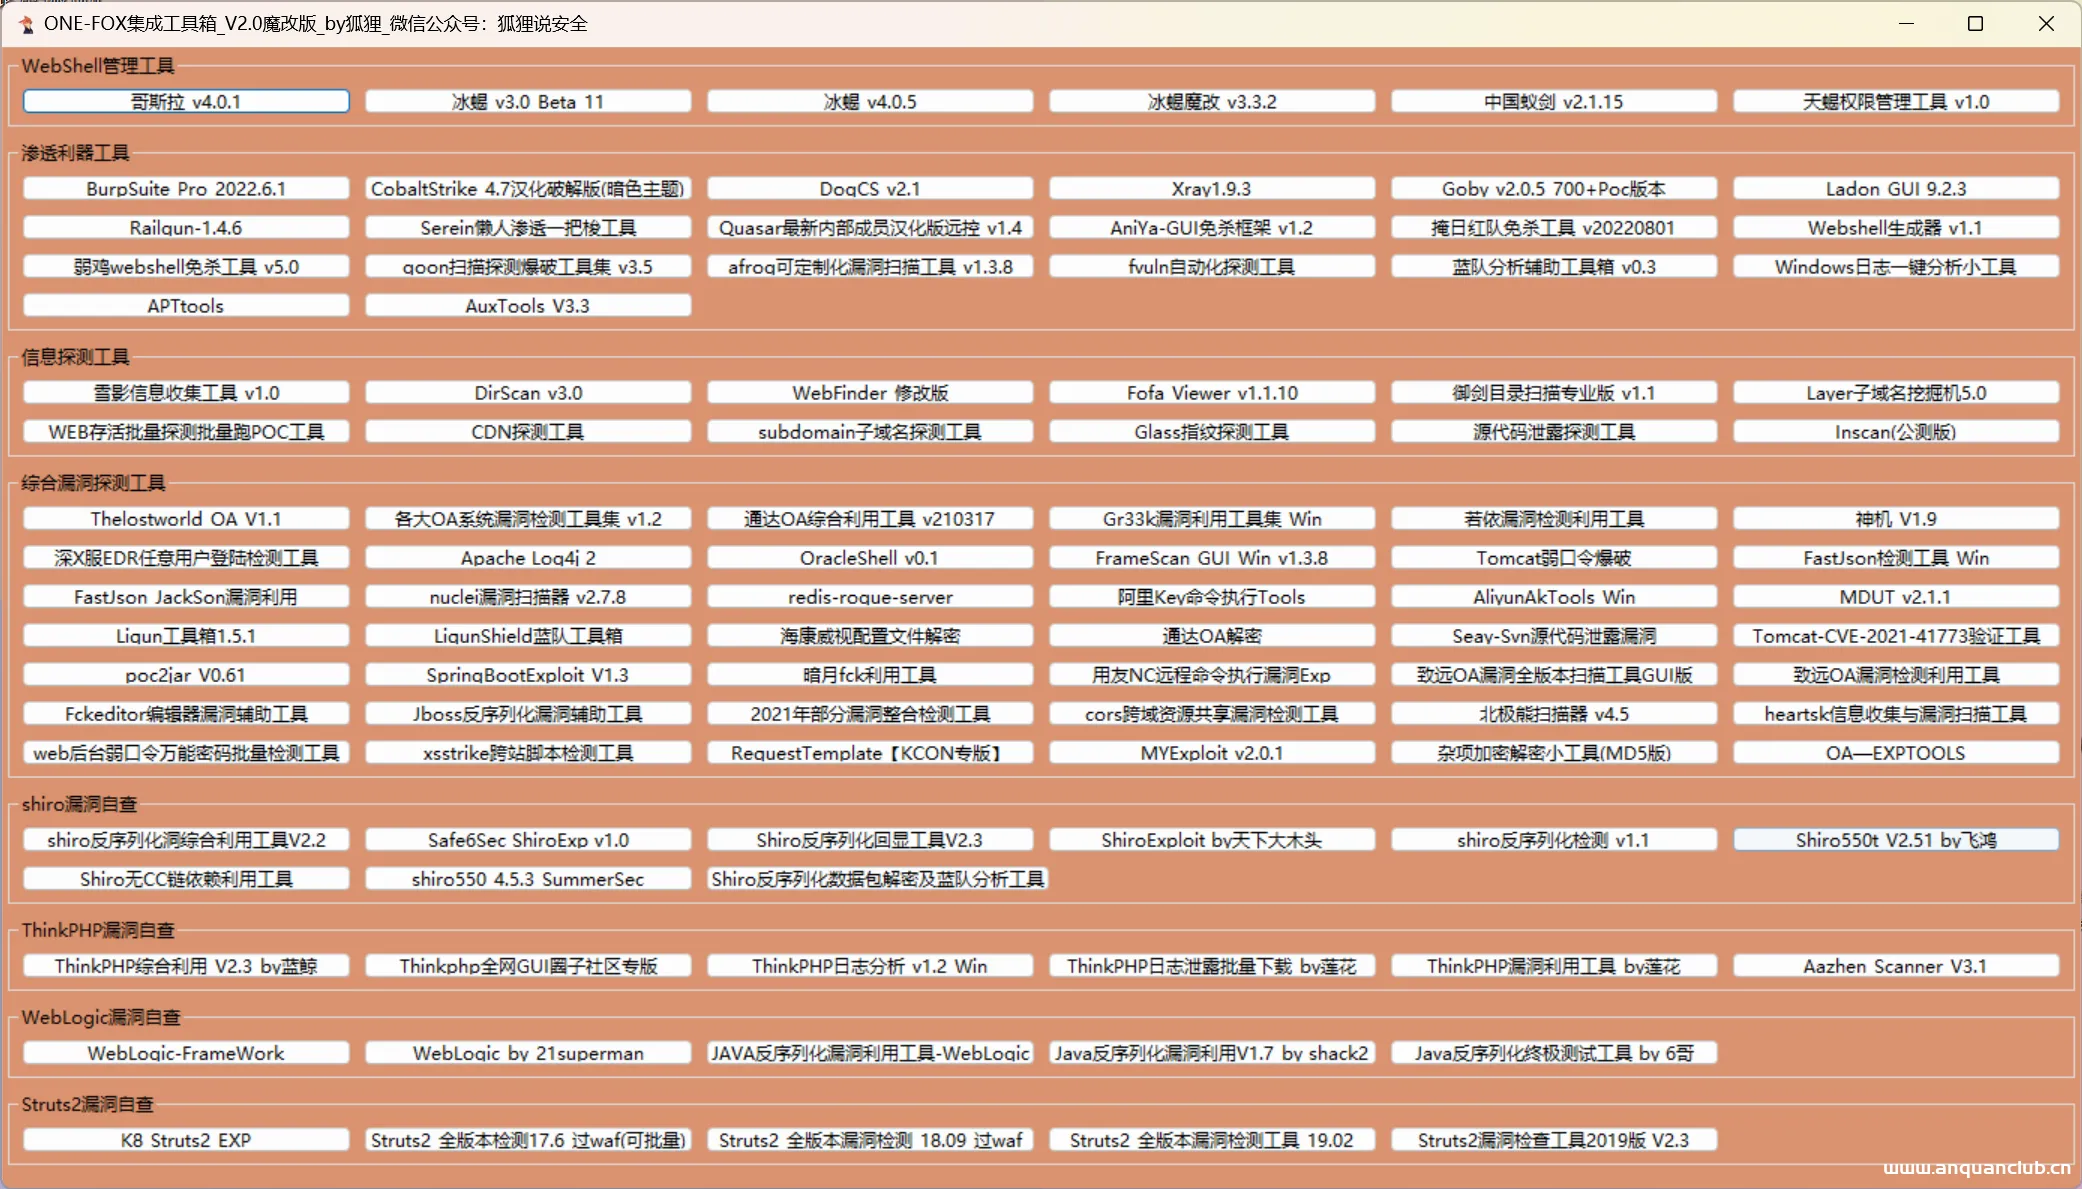
ONE-FOX集成工具箱_V2.0魔改版_by狐狸
本文转载自公众号:狐狸说安全安全小天地只做文章分享,所有文件皆属于狐狸说安全,与本博客无关。原文地址:http://mp.weixin.qq.com/s/CSF_-xbS7u4lywYxihebXQ 0x01 前言 在1.0版本的基础上去...

 2023年1月13日 19:38
CVE-2010-1658: Joomla! Component NoticeBoard 1.3 – Local File Inclusion
漏洞标题 CVE-2010-1658: Joomla! Component NoticeBoard 1.3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Code-Garage NoticeBoard (com_noticeboard) compo...
2010年8月27日 20:08CVE-2023-22463: KubePi JwtSigKey – Admin Authentication Bypass
漏洞标题 CVE-2023-22463: KubePi JwtSigKey - Admin Authentication Bypass 漏洞描述 KubePi is a k8s panel. The jwt authentication function of KubePi through version 1.6.2 uses hard-co...
2023年8月8日 21:48CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection
漏洞标题 CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection 漏洞描述 An SQL Injection vulnerability in Apache Superset exists due to improper neutralization of special elem...
2024年10月20日 09:11CVE-2023-29506: XWiki >= 13.10.8 – Cross-Site Scripting
漏洞标题 CVE-2023-29506: XWiki >= 13.10.8 - Cross-Site Scripting 漏洞描述 Reflected XSS vulnerability in XWiki authenticate endpoints allows execution of arbitrary JavaScript. P...
2023年9月20日 01:53CVE-2024-11921: Give WP Plugin < 3.19.0 - Cross-Site Scripting
漏洞标题 CVE-2024-11921: Give WP Plugin < 3.19.0 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape a parameter before outputting it back in the page, leadi...
2024年11月28日 10:41CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution
漏洞标题 CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution 漏洞描述 A remote code execution vulnerability occurs in OpenTSDB through 2.4.0 via command injection in the yrange pa...
2020年10月18日 01:48CVE-2024-3495: WordPress Country State City Dropdown <=2.7.2 - SQL Injection
漏洞标题 CVE-2024-3495: Wordpress Country State City Dropdown <=2.7.2 - SQL Injection 漏洞描述 The Country State City Dropdown CF7 plugin for WordPress is vulnerable to SQL Inje...
2024年2月8日 23:31CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting
漏洞标题 CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting 漏洞描述 HashiCorp Consul and Consul Enterprise up to version 1.9.4 are vulnerable to ...
2020年8月22日 00:10北京百卓多业务安全网关智能管理平台 CVE-2024-0939 任意文件上传漏洞
漏洞标题 北京百卓多业务安全网关智能管理平台 CVE-2024-0939 任意文件上传漏洞 漏洞描述 北京百卓多业务安全网关智能管理平台中存在任意文件上传漏洞,此漏洞是由于uploadfile.php未充分验证用...
2024年11月7日 00:13CVE-2021-32478: Moodle 3.8-3.10.3 – Reflected XSS & Open Redirect
漏洞标题 CVE-2021-32478: Moodle 3.8-3.10.3 - Reflected XSS & Open Redirect 漏洞描述 Moodle versions 3.10 to 3.10.3, 3.9 to 3.9.6, 3.8 to 3.8.8 contain a reflected XSS and open ...
2021年10月17日 19:42CVE-2021-38647: Microsoft Open Management Infrastructure – Remote Code Execution
漏洞标题 CVE-2021-38647: Microsoft Open Management Infrastructure - Remote Code Execution 漏洞描述 Microsoft Open Management Infrastructure is susceptible to remote code execution ...
2021年8月18日 05:13CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年3月13日 03:10
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

