
最新发布第103页
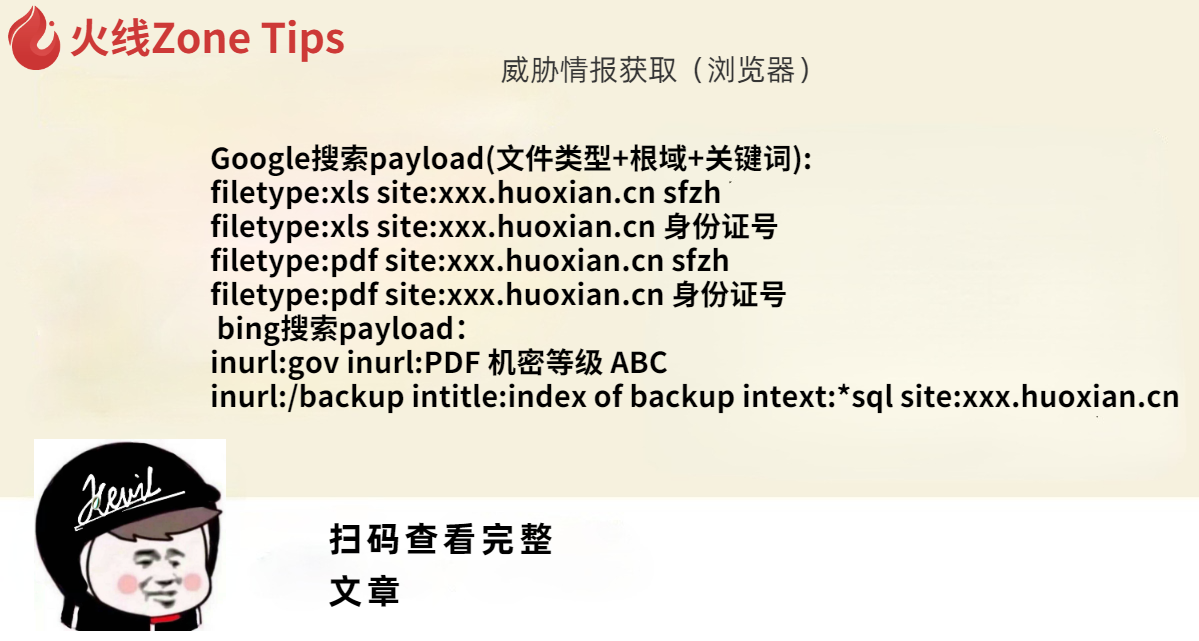
威胁情报获取(浏览器)
Google搜索payload(文件类型+根域+关键词): filetype:xls site:xxx.huoxian.cn sfzh filetype:xls site:xxx.huoxian.cn 身份证号 filetype:pdf site:xxx.huoxian.cn sfzh filetype:pdf site:xxx...
 2022年3月10日 23:34

CVE-2020-22208: 74cms – ajax_street.php ‘x’ SQL Injection
漏洞标题 CVE-2020-22208: 74cms - ajax_street.php 'x' SQL Injection 漏洞描述 SQL Injection in 74cms 3.2.0 via the x parameter to plus/ajax_street.php. PoC代码
2020年11月3日 01:06
怎样给centos系统扩展磁盘分区的实现方法_Linux
这篇文章主要介绍了怎样给centos系统扩展磁盘分区的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 问题/...
2024年7月16日 21:27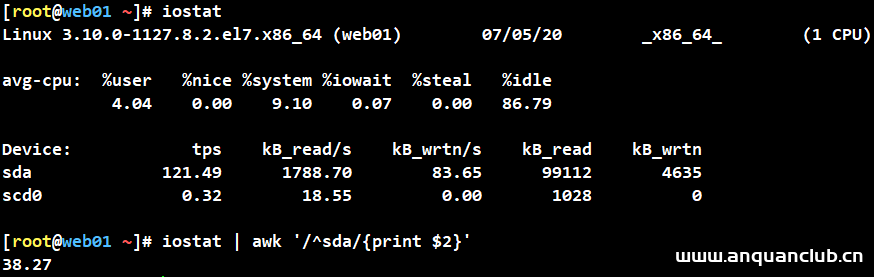
Linux zabbix自定义监控及报警实现过程解析_Linux
这篇文章主要介绍了linux zabbix自定义监控及报警实现过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 目标 将命令iostat中的一项...
2023年7月18日 20:22CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload
漏洞标题 CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload 漏洞描述 WordPress Fancy Product Designer plugin before 4.6.9 is susceptible to an arbit...
2021年4月3日 12:14CVE-2013-4117: WordPress Plugin Category Grid View Gallery 2.3.1 – Cross-Site Scripting
漏洞标题 CVE-2013-4117: WordPress Plugin Category Grid View Gallery 2.3.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in includes/CatGridPost.php in the Ca...
2013年7月12日 13:32CVE-2025-41243: Spring Cloud Gateway Server Webflux – Broken Access Control
漏洞标题 CVE-2025-41243: Spring Cloud Gateway Server Webflux - Broken Access Control 漏洞描述 Spring Cloud Gateway Server Webflux contains a vulnerability caused by unsecured and e...
2025年1月30日 10:22CVE-2021-24875: WordPress eCommerce Product Catalog <3.0.39 - Cross-Site Scripting
漏洞标题 CVE-2021-24875: WordPress eCommerce Product Catalog <3.0.39 - Cross-Site Scripting 漏洞描述 WordPress eCommerce Product Catalog plugin before 3.0.39 contains a cross-si...
2021年10月6日 00:30CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年3月13日 03:10CVE-2008-6172: Joomla! Component RWCards 3.0.11 – Local File Inclusion
漏洞标题 CVE-2008-6172: Joomla! Component RWCards 3.0.11 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in captcha/captcha_image.php in the RWCards (com_rwcard...
2008年10月24日 15:36Docker默认网段修改实现方法解析_docker
这篇文章主要介绍了Docker默认网段修改实现方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 背景 公司的服务器全部都是购买的阿里...
2023年1月2日 21:22CVE-2022-0212: WordPress Spider Calendar <=1.5.65 - Cross-Site Scripting
漏洞标题 CVE-2022-0212: WordPress Spider Calendar <=1.5.65 - Cross-Site Scripting 漏洞描述 WorsPress Spider Calendar plugin through 1.5.65 is susceptible to cross-site scripting...
2022年10月20日 16:05CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 – Local File Inclusion
漏洞标题 CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 - Local File Inclusion 漏洞描述 WordPress MDC YouTube Downloader 2.1.0 plugin is susceptible to local file inclusion....
2015年10月28日 06:58CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年9月5日 08:40CVE-2021-24657: Limit Login Attempts WordPress – Stored Cross-site Scripting
漏洞标题 CVE-2021-24657: Limit Login Attempts WordPress - Stored Cross-site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.50 contains a stored cross-site script...
2021年11月5日 10:28CVE-2022-26585: Mingsoft MCMS v5.2.7 – SQL Injection
漏洞标题 CVE-2022-26585: Mingsoft MCMS v5.2.7 - SQL Injection 漏洞描述 Mingsoft MCMS v5.2.7 contains an SQL injection vulnerability via /cms/content/list that allows unauthenticate...
2022年5月31日 23:16
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

