
最新发布第104页
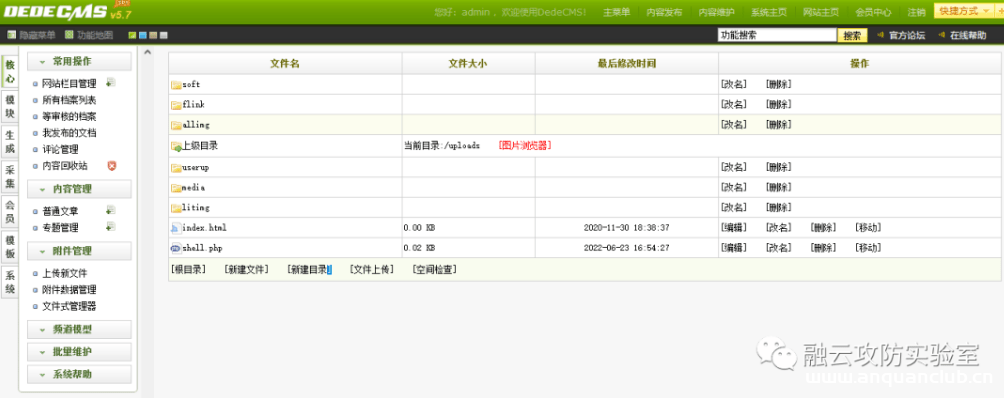
DEDECMS后台任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DEDECMS后台任意文件上传 织梦内容管理系统(Dedecms)是一款PHP开源网站管理系统。该漏洞利用需要登录后台,并且后台的账户权限是管理员...

 2023年2月17日 13:59

CVE-2017-12611: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-12611: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.0.0 through 2.3.33 and 2.5 through 2.5.10.1 uses an unintentional expression in a Fr...
 2017年12月16日 05:47
CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年8月5日 18:34
bugbounty技巧聚合20210813
漏洞报告 GitHub Security Lab [#1301752 C#]: HttpOnly and Secure Cookies for .NET Core and .NET #1301753 Java: Timing attacks while comparing results of cryptographic operations Ube...
2022年3月10日 23:37CVE-2022-35416: H3C SSL VPN <=2022-07-10 - Cross-Site Scripting
漏洞标题 CVE-2022-35416: H3C SSL VPN <=2022-07-10 - Cross-Site Scripting 漏洞描述 H3C SSL VPN 2022-07-10 and prior contains a cookie-based cross-site scripting vulnerability in ...
2022年5月13日 07:12CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass
漏洞标题 CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass 漏洞描述 WordPress Duplicator plugin before 1.4.7 is susceptible to authentication bypass. The plugin...
2022年8月13日 21:22CVE-2014-5368: WordPress Plugin WP Content Source Control – Directory Traversal
漏洞标题 CVE-2014-5368: WordPress Plugin WP Content Source Control - Directory Traversal 漏洞描述 A directory traversal vulnerability in the file_get_contents function in downloadf...
2014年7月30日 12:57CVE-2021-28150: Hongdian H8922 3.0.5 – Information Disclosure
漏洞标题 CVE-2021-28150: Hongdian H8922 3.0.5 - Information Disclosure 漏洞描述 Hongdian H8922 3.0.5 is susceptible to information disclosure. An attacker can access cli.conf (with...
2021年1月22日 23:44CVE-2024-9465: Palo Alto Expedition – SQL Injection
漏洞标题 CVE-2024-9465: Palo Alto Expedition - SQL Injection 漏洞描述 An SQL injection vulnerability in Palo Alto Networks Expedition allows an unauthenticated attacker to reveal E...
2024年2月4日 20:59CVE-2022-0482: Easy!Appointments <1.4.3 - Broken Access Control
漏洞标题 CVE-2022-0482: Easy!Appointments <1.4.3 - Broken Access Control 漏洞描述 Easy!Appointments prior to 1.4.3 allows exposure of Private Personal Information to an unauthor...
2022年4月22日 01:28CVE-2005-0851: FileZilla Server < 0.9.6 - DoS via MODE Z Infinite Loop
漏洞标题 CVE-2005-0851: FileZilla Server < 0.9.6 - DoS via MODE Z Infinite Loop 漏洞描述 FileZilla Server versions prior to 0.9.6 are vulnerable to denial of service when using ...
2005年2月13日 15:06CVE-2019-8442: Atlassian Jira webroot leak
漏洞标题 CVE-2019-8442: Atlassian Jira webroot leak 漏洞描述 Atlassian Jira是澳大利亚Atlassian公司的一套缺陷跟踪管理系统。该系统主要用于对工作中各类问题、缺陷进行跟踪管理。 Atlassi...
2019年1月8日 17:32Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507)
漏洞标题 Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507) 漏洞描述 Apache OFBiz 18.12.16 之前的版本在 Linux 和 Windows 系统上存在未经身份验证的远程代码执行漏洞。 PoC...
2024年3月4日 00:28
Jupyter Notebook 未授权访问远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Jupyter Notebook 未授权访问远程命令执行漏洞 Jupyter Notebook(此前被称为 IPython notebook)是一个交互式笔记本,支持运行 40 多...
2026年2月13日 12:53CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting
漏洞标题 CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting 漏洞描述 WordPress ProfileGrid plugin prior to 5.1.1 contains a cross-site scripting vulnerability. T...
2022年5月23日 05:14CVE-2020-2036: Palo Alto Networks PAN-OS Web Interface – Cross Site-Scripting
漏洞标题 CVE-2020-2036: Palo Alto Networks PAN-OS Web Interface - Cross Site-Scripting 漏洞描述 PAN-OS management web interface is vulnerable to reflected cross-site scripting. A r...
2020年1月4日 18:19
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

