
最新发布第105页

CVE-2022-0535: WordPress E2Pdf <1.16.45 - Cross-Site Scripting
漏洞标题 CVE-2022-0535: WordPress E2Pdf <1.16.45 - Cross-Site Scripting 漏洞描述 WordPress E2Pdf plugin before 1.16.45 contains a cross-site scripting vulnerability. The plugin ...
 2022年12月21日 15:41
Belkin N150 路径遍历(CVE-2014-2962)
漏洞标题 Belkin N150 路径遍历(CVE-2014-2962) 漏洞描述 固件版本低于1.00.08的Belkin N150 F9K1009 v1路由器上的webproccgi模块中存在路径遍历漏洞,远程攻击者可借助getpage参数中的完整路径...
2014年6月9日 07:59CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting 漏洞描述 WordPress New Year Firework 1.1.9 and before contains a reflected cross-site scrip...
2016年7月19日 23:48CVE-2025-47539: Eventin <= 4.0.26 - Privilege Escalation
漏洞标题 CVE-2025-47539: Eventin <= 4.0.26 - Privilege Escalation 漏洞描述 The Eventin WordPress plugin before 4.0.27 suffers from an unauthenticated privilege escalation vulner...
2025年5月17日 04:52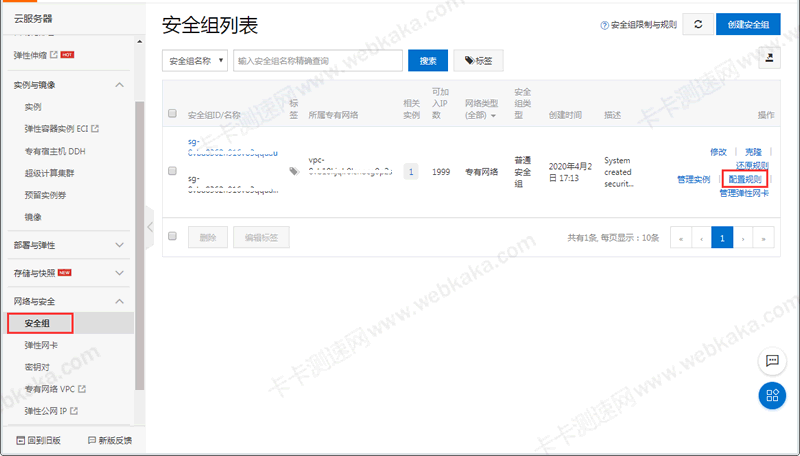
阿里云主机不能用IP访问网站的解决方法(配置安全组规则搞定)_服务器其它
刚买了一台阿里云主机,迫不待及的试试速度,怎知网站访问不了,用IP或绑定域名都无法访问,后来提交工单才知道,需要配置安全组规则才行。针对同样像我一样的新手,本文就介绍一下如何在开通阿...
2023年10月30日 21:05CVE-2016-1000135: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000135: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting 漏洞描述 WordPress HDW Video Gallery 1.2 and before contains a cross-site scripting vulnerabi...
2016年12月1日 21:20CVE-2019-14750: osTicket < 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2019-14750: osTicket < 1.12.1 - Cross-Site Scripting 漏洞描述 An issue was discovered in osTicket before 1.10.7 and 1.12.x before 1.12.1. Stored XSS exists in setup...
2019年7月25日 05:53Adobe ColdFusion-任意文件读取(CVE-2010-2861)
漏洞标题 Adobe ColdFusion-任意文件读取(CVE-2010-2861) 漏洞描述 【漏洞对象】Adobe ColdFusion 【涉及版本】9,9.0.1,9.0.2 【漏洞描述】 Adobe ColdFusion8、9版本中存在一处目录穿越漏洞...
2010年2月19日 05:21CVE-2023-34020: Uncanny Toolkit for LearnDash – Open Redirection
漏洞标题 CVE-2023-34020: Uncanny Toolkit for LearnDash - Open Redirection 漏洞描述 A vulnerability in the WordPress Uncanny Toolkit for LearnDash Plugin allowed malicious actors to...
2023年8月19日 11:47CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject
漏洞标题 CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject 漏洞描述 Nagios XI before 5.4.13 SQL Inject PoC代码
2018年4月30日 15:23CVE-2019-9762: PHPSHE 1.7 – SQL Injection
漏洞标题 CVE-2019-9762: PHPSHE 1.7 - SQL Injection 漏洞描述 A SQL Injection was discovered in PHPSHE 1.7 in include/plugin/payment/alipay/pay.php with the parameter id. The vulnera...
2019年9月17日 03:54
edusrc漏洞挖掘常见思路
来源:https://xz.aliyun.com/news/91859 注:本文分享内容仅用于网络安全技术讨论,切勿用于违法途径!!! 初入 src,大部分新手都会选择教育 src 去作为入门,随着网络安全的兴起,各大高校...

 2026年4月7日 21:49
-Struts2-059 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-059 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524)
漏洞标题 Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524) 漏洞描述 Apache Superset 是一个开源的现代数据探索和可视化平台。Apache Superset Cookie 存在权限绕过漏洞,攻击者可通过...
2023年11月20日 11:2674cms – ajax_street.php ‘key’ SQL注入(CVE-2020-22211)
漏洞标题 74cms - ajax_street.php 'key' SQL注入(CVE-2020-22211) 漏洞描述 SQL注入在74cms 3.2.0通过关键参数加/ajax_street.php PoC代码 暂无
2020年7月30日 06:20CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年7月16日 10:13
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

