
最新发布第108页
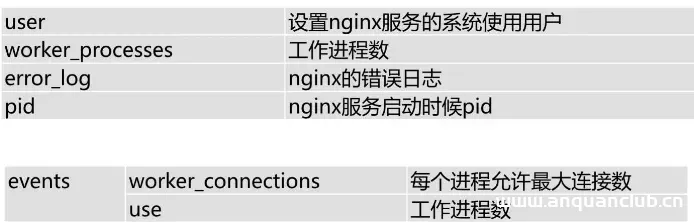
基于Nginx实现访问控制、连接限制_nginx
Nginx自带的模块支持对并发请求数进行限制, 还有对请求来源进行限制。可以用来防止DDOS攻击。这篇文章主要介绍了基于Nginx实现访问控制、连接限制的相关资料,需要的朋友可以参考下 前言 Nginx自...
 2026年9月29日 11:45
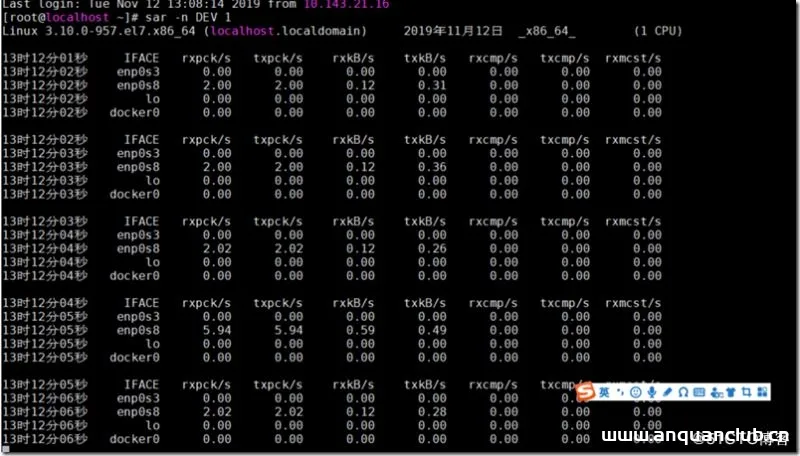
Linux使用 iftop 实时监控网卡的流量_Linux
iftop可以用来监控网卡的实时流量(可以指定网段)、反向解析IP、显示端口信息等。这篇文章主要介绍了Linux 实时网卡流量监控,需要的朋友可以参考下 Linux使用 iftop 实时监控网卡的流量,,具体...
2026年10月22日 11:46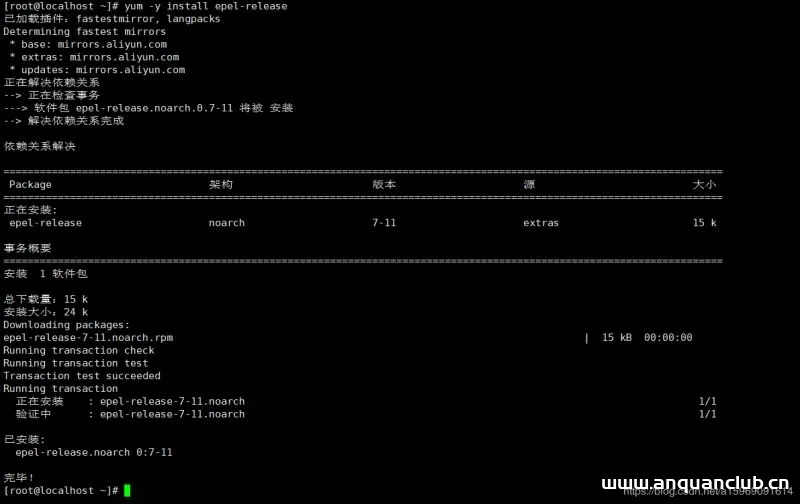
从Centos7升级到Centos8的教程(图文详解)_Linux
这篇文章主要介绍了从Centos7升级到Centos8的教程,在升级之前需要配置备份,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友参考下吧 如果在正式环境升级,...
2026年10月10日 11:45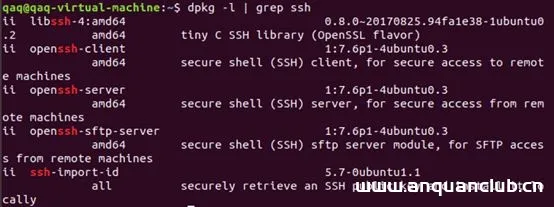
Linux配置SSH和Xshell连接服务器的教程(图解)_Linux
这篇文章主要介绍了Linux配置SSH和Xshell连接服务器的教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 >>>>>Ubuntu安装和配置ssh教程 SS...
2026年10月30日 11:45
红队钓鱼攻击(3)–钓鱼邮件介绍及简单实现&钓鱼工具gophish详细教程
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 钓鱼工具gophish详细教程 简介 Gophish项目地址:http://github.com/gophish/gophish Gophish官网地址:ht...

 2022年12月4日 19:02

CVE-2020-24949: PHP-Fusion 9.03.50 – Remote Code Execution
漏洞标题 CVE-2020-24949: PHP-Fusion 9.03.50 - Remote Code Execution 漏洞描述 PHP-Fusion 9.03.50 downloads/downloads.php allows an authenticated user (not admin) to send a crafted r...
2020年4月16日 03:42Atlassian Jira信息泄露漏洞(CVE-2019-8449)
漏洞标题 Atlassian Jira信息泄露漏洞(CVE-2019-8449) 漏洞描述 Atlassian Jira 8.4.0之前版本/rest/api/latest/groupuserpicker接口允许远程攻击者枚举用户名,导致信息泄露。 PoC代码 暂无
2019年11月21日 18:30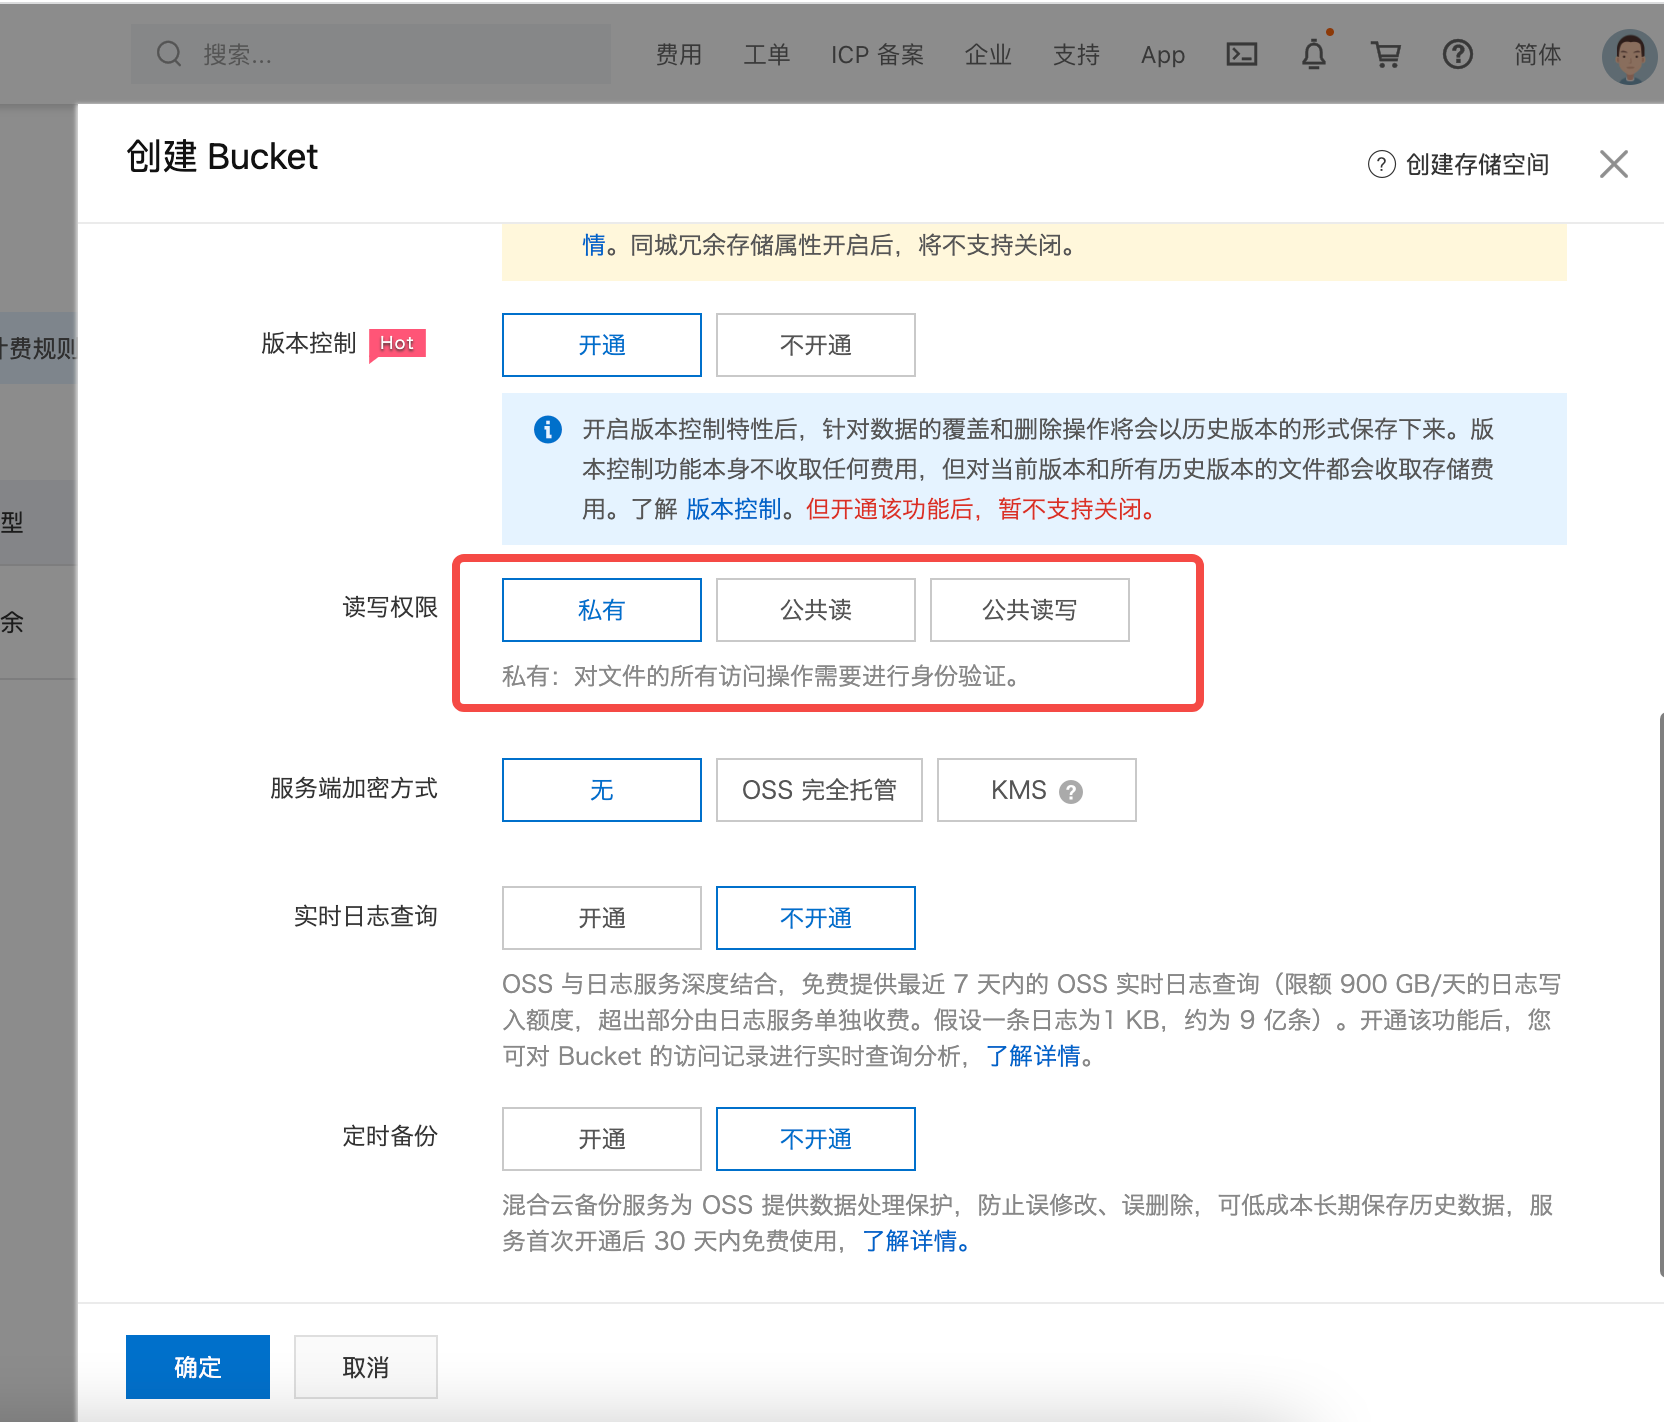
阿里云 OSS对象存储攻防
阿里云 OSS对象存储攻防 本文分为两个部分 第一部分介绍OSS对象存储攻防的方式 第二部分为真实漏洞案例 1、Bucket权限配置错误-公开访问 在创建Bucket桶时,默认是private的权限,如果在错误的...
2022年3月10日 23:37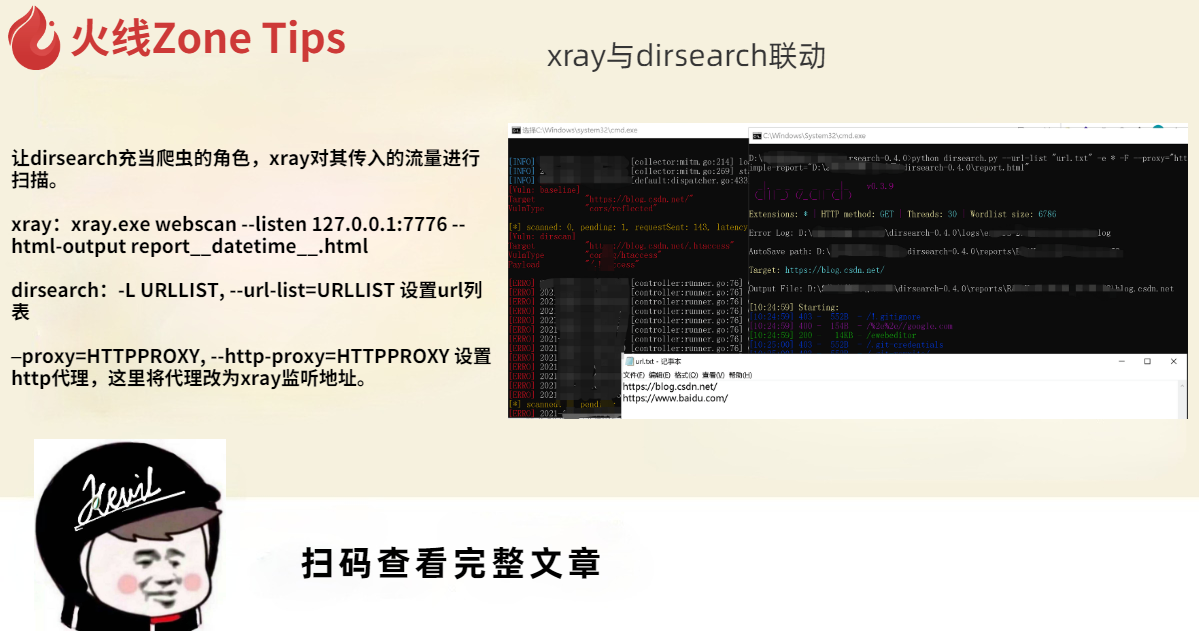
xray与dirsearch联动
让dirsearch充当爬虫的角色,xray对其传入的流量进行扫描。 xray:xray.exe webscan --listen 127.0.0.1:7776 --html-output reportdatetime.html dirsearch:-L URLLIST, --url-list=URLLIST ...
2022年3月10日 23:36
[极客大挑战 2019]BuyFlag – buu刷题笔记
打开题目我们发现一个网页,然后有一个菜单,点击菜单就能发现这个payflag的页面,需要1亿,买是一定要买的,但付款就不一定了 Flag need your 100000000 money attention If you want to buy t...
2022年4月17日 16:13
ENScan 一款企业信息收集工具
背景 本项目为 狼组信息化平台 功能项目,该项目开源 程序主要对百度爱企查 API和接口进行封装可获取 企业基本信息(法人、电话、公司地址等等) 企业ICP备案号以及网站 企业APP...
2023年1月13日 20:12Atlassian Jira 模板注入漏洞(CVE-2019-11581)
漏洞标题 Atlassian Jira 模板注入漏洞(CVE-2019-11581) 漏洞描述 Atlassian JIRA Server和JIRA Data Center中存在安全漏洞。多个版本受到影响。 PoC代码 暂无
2019年2月21日 12:52Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
2020年9月19日 05:20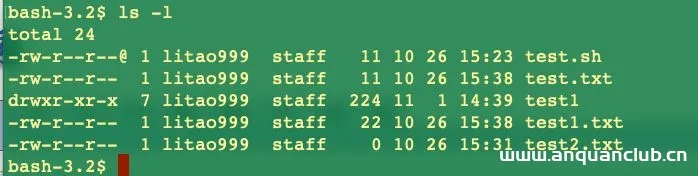
Linux下修改文件权限(所有权)_Linux
Linux与Unix是多用户操作系统,所以文件的权限与所有权的实现就显得很有必要,接下来通过本文给大家分享Linux下修改文件权限,感兴趣的朋友一起看看吧 Linux与Unix是多用户操作系统,所以文件的...
2026年10月31日 11:45Commvault /commandcenter/deployServiceCommcell.do 文件上传漏洞(CVE-2025-34028)
漏洞标题 Commvault /commandcenter/deployServiceCommcell.do 文件上传漏洞(CVE-2025-34028) 漏洞描述 Commvault是一款数据保护或网络弹性解决方案,为企业备份和复制套件。 Commva...
2025年4月6日 04:42CVE-2010-2857: Joomla! Component Music Manager – Local File Inclusion
漏洞标题 CVE-2010-2857: Joomla! Component Music Manager - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Music Manager component for Joomla! allows remote...
2010年12月12日 17:50
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

