
最新发布第109页

BUUCTF[极客大挑战 2019]Secret File – 蒋璐源的秘密?
BUUCTF[极客大挑战 2019]Secret File 挺有意思的一道题,打开链接。 蒋璐源的秘密?没兴趣,本人不喜欢探索别人的秘密。好吧,hacker喜欢。F12查看一下源码。 出现下一个页面,点击试试 嗯?!...

 2023年1月13日 20:03

【Wireshark教程】如何通过语音获取对方IP 支持钉钉/QQ/WX
相关声明 本教程仅用于hvv、红蓝攻防对抗等专业领域,请勿用于非法用途。 相关阅读 Wireshark的功能实在强大,可以做很多事情,我们之前提供过很多篇教程 工具下载 Wireshark3.6.2官网稳定版下...
2023年1月13日 20:04
CData Arc /ui 目录遍历漏洞 (CVE-2024-31850)
漏洞标题 CData Arc /ui 目录遍历漏洞 (CVE-2024-31850) 漏洞描述 CData Arc 是一个 Web 应用程序,它提供了一套用于创建、执行和监控自定义数据集成流的连接器。CData Arc < 23.4.883...
 2024年12月3日 01:41
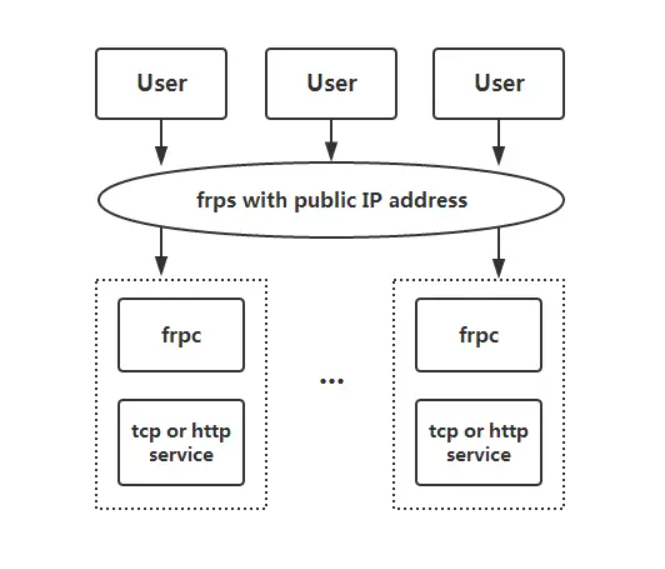
利用frp工具实现内网穿透
利用frp工具实现内网穿透 注意:此工具依赖一个有公网 IP 的 PC 或服务器。内网穿透工具就是为了解决上述的没有公网 IP 的问题的。 frp简介 项目地址:http://github.com/fatedier/frp/releases...
2022年4月12日 21:29
人物 | 悬镜安全宁戈:高山流水遇知音,湖畔筑梦中国心
2022年3月22日,悬镜安全宣布完成B轮融资。三年前,悬镜的CEO子芽,这位未名湖畔的筑梦人,接受了安在的采访,那时的悬镜刚刚完成产品由十年磨一剑的前沿技术研究到商业化落地的打磨实践阶段。...
2022年3月30日 14:54
威胁情报获取(GitHub)
有时开发稍不注意会将带有配置信息的源码传至GitHub,这时可以利用一些语法辅助我们找到敏感信息,github dorks: filename:.npmrc _auth filename:.dockercfg auth extension:pem private exte...
2022年3月10日 23:32
在VMware虚拟机中安装windowsserver2016步骤详解(附激活教程及激活码)
前言 去msdn上面找了一下这个资源,给了一个种子链接,明明记得以前百度网盘可以下载的,结果这次就是不行,无奈下载一个迅雷,结果告诉我没会员不能下载,我都去搜索资源了,怎么可能还去付费...
2026年3月27日 14:57Bylancer Quicklancer CVE-2024-7188 SQL注入漏洞
漏洞标题 Bylancer Quicklancer CVE-2024-7188 SQL注入漏洞 漏洞描述 Bylancer Quicklancer是Bylancer公司的一个自由职业者平台。Bylancer Quicklancer 存在SQL注入漏洞。此漏洞是由于对用户发...
2024年10月28日 09:28Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞
漏洞标题 Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞 漏洞描述 Arcserve Unified Data Protection存在拒绝服务漏洞,此漏洞是由于EdgeServiceConsoleImpl接口对用户的请求验...
2024年10月25日 03:08
从《风起陇西》看企业数据安全
背景 时下“三国+谍战”题材电视剧《风起陇西》正在热播,在这个天下三分,烽烟四起的战场上,不仅有刀光剑影,秘密情报的交锋也涌动于滚滚洪流的阴影当中。 编辑切换为居中 添加图片注释,不超...
2022年5月7日 18:08Atlassian Jira 信息泄露(CVE-2019-3401)
漏洞标题 Atlassian Jira 信息泄露(CVE-2019-3401) 漏洞描述 Jira 7.13.3之前版本和8.1.1之前版本8.0.0中的ManageFilters.jspa资源允许远程攻击者通过不正确的授权检查枚举用户名。 PoC代码 暂...
2019年9月20日 06:33Atlassian Jira 信息泄露(CVE-2019-3401)
漏洞标题 Atlassian Jira 信息泄露(CVE-2019-3401) 漏洞描述 Jira 7.13.3之前版本和8.1.1之前版本8.0.0中的ManageFilters.jspa资源允许远程攻击者通过不正确的授权检查枚举用户名。 PoC代码 暂...
2019年1月21日 18:26Atlassian Jira Confluence xss(CVE-2018-5230)
漏洞标题 Atlassian Jira Confluence xss(CVE-2018-5230) 漏洞描述 版本7.6.6之前的Atlassian JiraConfluence、版本7.7.4之前的版本7.7.0、版本7.8.4之前的7.8.0以及版本7.9.2之前的7.9.0,允许...
2018年9月21日 08:21Commvault /commandcenter/publicLink.do 权限绕过漏洞(CVE-2025-57788)
漏洞标题 Commvault /commandcenter/publicLink.do 权限绕过漏洞(CVE-2025-57788) 漏洞描述 Commvault-WebServer是Commvault公司推出的一款网络服务器软件。该软件具有高效、安全、稳定的特点...
2025年9月12日 04:17CVE-2025-8286: Güralp Systems FMUS Series – Unauthenticated Access
漏洞标题 CVE-2025-8286: Güralp Systems FMUS Series - Unauthenticated Access 漏洞描述 Güralp Systems FMUS Series Seismic Monitoring Devices expose an unauthenticated Telnet-based ...
2025年12月30日 22:35CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
2025年11月19日 06:23
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

