
最新发布第112页

CVE-2015-9414: WordPress Symposium <=15.8.1 - Cross-Site Scripting
漏洞标题 CVE-2015-9414: WordPress Symposium <=15.8.1 - Cross-Site Scripting 漏洞描述 WordPress Symposium through 15.8.1 contains a reflected cross-site scripting vulnerability v...
 2015年9月29日 21:31
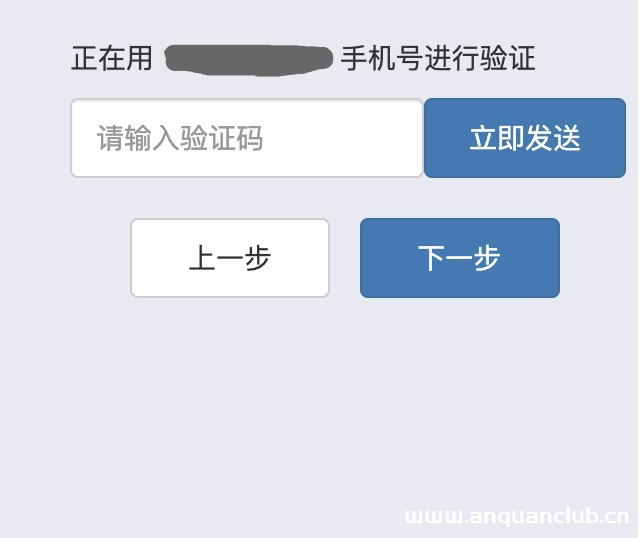
src实战之任意用户密码重置与任意注册
任意用户密码重置描述: 首先通过APP端忘记密码功能遍历出该大量企业员工账号,然后在Web端忘记密码处通过修改响应包进行绕过完成重置密码。 一、输入APP端爆破出来的用户名,来到该页面,发送...
2022年3月10日 23:32
msf可视化远控平台——Kage
相关阅读 简介 Kage是Metasploit RPC 服务器的GUI 工具,它可以帮助初学者更好的理解和学习Metasploit。该工具还处于开发中,支持的功能有限,要使用它需要安装Metasploit和npm。 Kage具有Windo...

 2022年4月1日 18:36
ThinkPHP 漏洞利用工具
在Github上搜寻好用的安全工具,来充实武器库,实属一大乐趣所在。 当看到ThinkPHP十年磨一剑的提示,那么今天这里分享的工具就可以派上用场了,一键检测ThinkPHP全版本漏洞。 01、TPscan 一键T...
2022年6月1日 20:13CVE-2010-1532: Joomla! Component PowerMail Pro 1.5.3 – Local File Inclusion
漏洞标题 CVE-2010-1532: Joomla! Component PowerMail Pro 1.5.3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the givesight PowerMail Pro (com_powermail) com...
2010年12月14日 08:22CVE-2025-34040: Zhiyuan OA Platform – Arbitrary File Upload
漏洞标题 CVE-2025-34040: Zhiyuan OA Platform - Arbitrary File Upload 漏洞描述 An arbitrary file upload vulnerability exists in the Zhiyuan OA platform 5.0, 5.1 - 5.6sp1, 6.0 - 6.1s...
2025年4月26日 08:17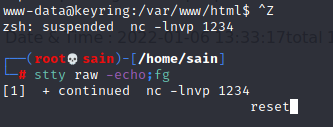
Linux 反向 shell 升级为完全可用的 TTY shell
升级远程 shell(仅限 Unix 机器) 通常,在通过 nc 捕获 shell 之后,会在一个功能非常有限的 shell 中。例如没有命令历史记录(并使用向上“”和“向下”箭头循环浏览它们)和文件名称、命令...
2022年4月1日 18:36
信息收集系列之通过内部域名反向关联外部资产
今天阅读了两篇文章: 如何从外围进入各大公司内网 @boooooom http://zone.huoxian.cn/d/588-at-boooooom Github敏感信息泄露监控 @feei http://zone.huoxian.cn/d/590-github-at-feei 从中得知...
2022年3月10日 23:39Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
2023年4月26日 14:07CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059
漏洞标题 CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059 漏洞描述 Apache Struts 2.0.0 to 2.5.20 forced double OGNL evaluation when evaluated on raw user inp...
2019年10月19日 15:06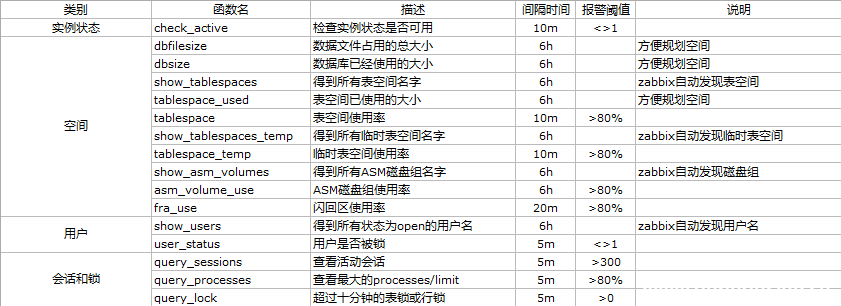
使用zabbix监控oracle数据库的方法详解_zabbix
这篇文章主要介绍了使用zabbix监控oracle数据库的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、概述 zabbix是一款非常强大,同时也是...
2022年8月21日 21:51CVE-2018-19877: Adiscon LogAnalyzer <4.1.7 - Cross-Site Scripting
漏洞标题 CVE-2018-19877: Adiscon LogAnalyzer <4.1.7 - Cross-Site Scripting 漏洞描述 Adiscon LogAnalyzer before 4.1.7 contains a cross-site scripting vulnerability in the 'r...
2018年2月16日 00:46
尽快升级!西部数据将结束对旧版My Cloud OS的支持
近日,西部数据(全球知名数据存储厂商)宣布将结束对前几代My Cloud OS的支持。如果用户的设备与My Cloud OS 5不兼容,将失去远程访问权限,并且旧版本设备不再能得到安全修复或技术支持。若用...
2022年3月10日 23:39
[GXYCTF2019]禁止套娃 – buu刷题笔记
打开环境就只是提示,flag在哪里呢?,查看源代码,和网络加载都没有什么线索,只能扫一下目录,但是buu靶场一扫目录就429,难受,看了大佬的笔记,有一个git文件泄露。 git源码泄露,可以看看...
2022年6月5日 16:37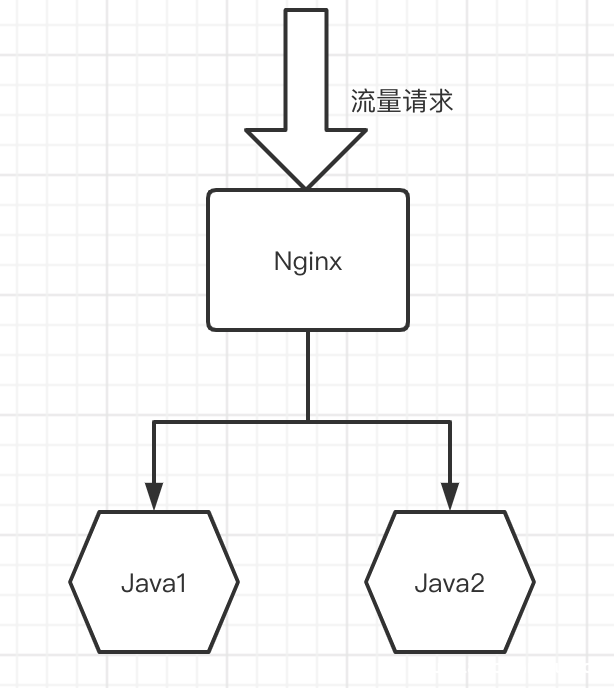
基于nginx实现上游服务器动态自动上下线无需reload的实现方法_nginx
这篇文章主要介绍了基于nginx实现上游服务器动态自动上下线无需reload,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、部署consul集群1. ...
2022年9月17日 10:40
[BJDCTF2020]The mystery of ip – buu刷题笔记
打开,依次尝试点开三个页面,查看各自的源代码,只有一个ip有用,因为题目说的是ip,大概率和X-Forwarded-For有关,关于这个的解释,请大家移步查看这篇文章 抓包flag界面添加X-Forwarded-For...
2023年1月13日 19:55
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

