
最新发布第115页

Jenkins+Docker持续集成的实现_docker
Jenkins是基于Java开发的一种持续集成工具,用于监控持续重复的工作,旨在提供一个开放易用的软件平台,使软件的持续集成变成可能。本文介绍了Jenkins Docker持续集成,分享给大家 目录 一、Jen...
 2022年6月15日 09:45
学习nginx基础知识_nginx
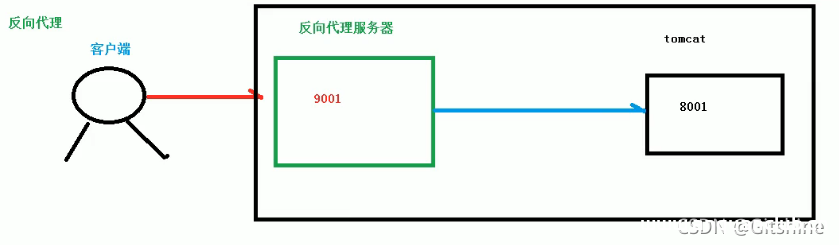
这篇文章主要介绍了nginx基础知识,文中运用了大量的图片和代码进行讲解,对相关知识感兴趣的小伙伴可以参考一下这篇文章 目录一.什么是nginx?二.nginx能干什么?2.1 什么是正向代理?2.2 ...
2022年6月15日 09:11
手机号注册过哪些网站,教你一键查询。
换手机号对于大家来说是一个“老大难”的问题,首先是不知道自己绑定了多少个网站,一个个去想太麻烦,今天就教大家两个查询手机绑定的小技巧。 方法一:reg007网站查询 如果你有电脑,可以打开...

 2023年1月13日 20:03

(CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞
漏洞标题 (CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞 漏洞描述 (CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞 PoC代码 暂无
2021年12月2日 22:32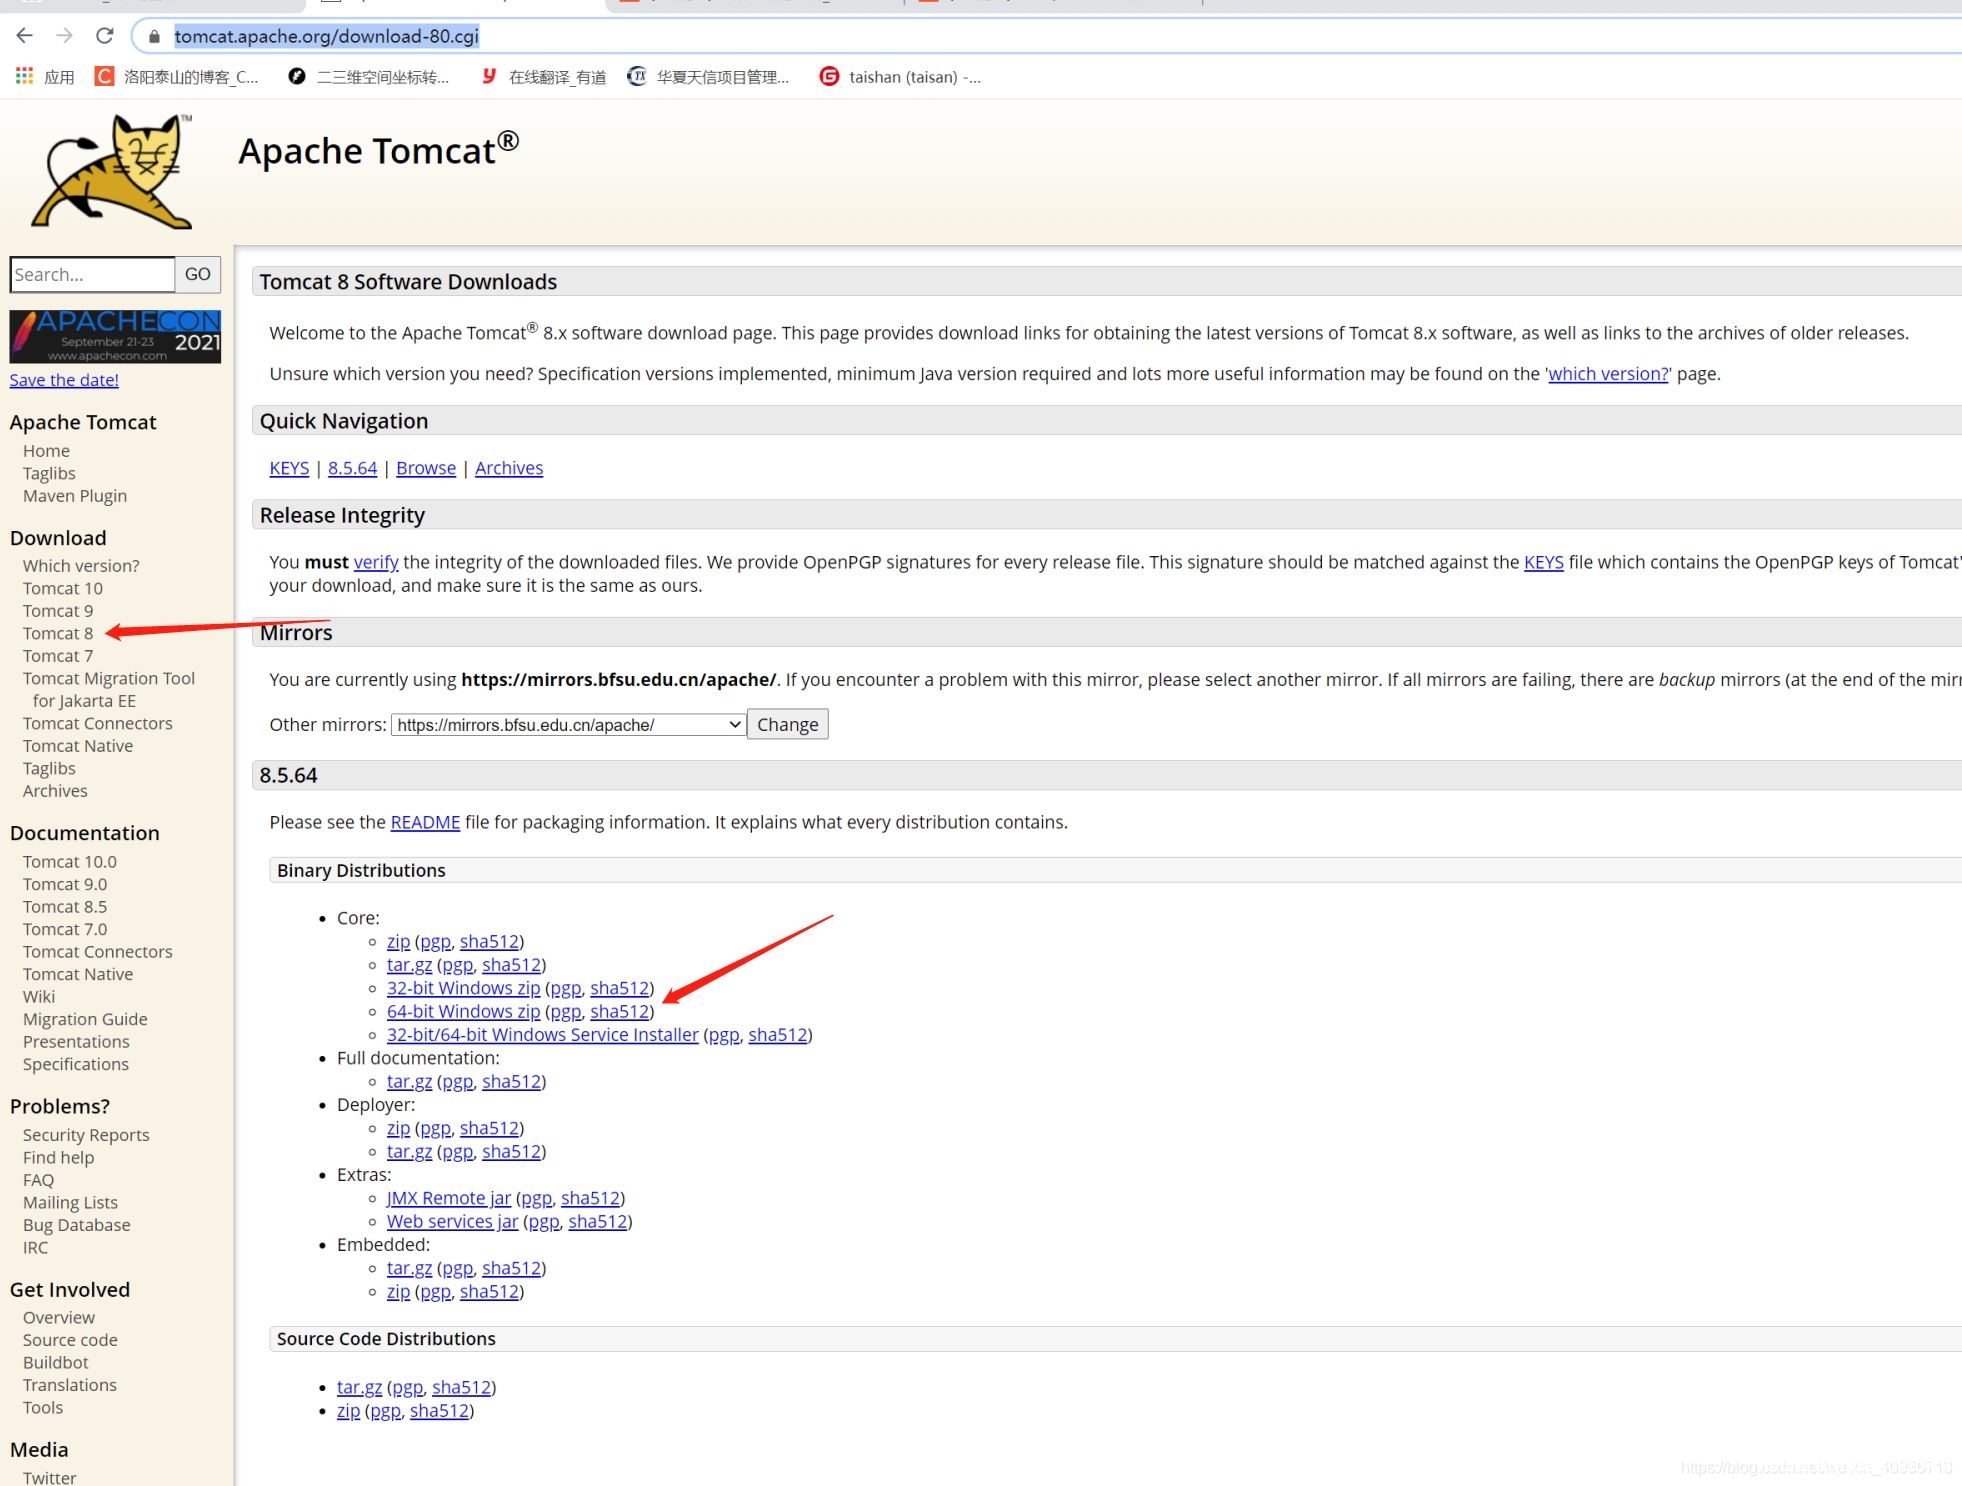
IDEA编辑器整合Apache Tomcat的详细教程_Tomcat
这篇文章主要介绍了IDEA编辑器整合Apache Tomcat教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.到Apache Tomcat 官网...
2022年7月3日 20:11CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
2025年12月27日 18:38CVE-2004-0519: SquirrelMail 1.4.x – Folder Name Cross-Site Scripting
漏洞标题 CVE-2004-0519: SquirrelMail 1.4.x - Folder Name Cross-Site Scripting 漏洞描述 Multiple cross-site scripting (XSS) vulnerabilities in SquirrelMail 1.4.2 allow remote attack...
2004年1月9日 11:29CVE-2025-34141: ETQ Reliance – Reflected XSS via SQLConverterServlet
漏洞标题 CVE-2025-34141: ETQ Reliance - Reflected XSS via SQLConverterServlet 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exists in ETQ Reliance CG (legacy) platf...
2025年12月29日 13:39
[HCTF 2018]admin – buu刷题笔记
首先爬一遍整个网站,发现有没注册的时候有“login”,'register', 这两个页面,注册一个123用户登录后发现有 'index“,”post“,”logout“,”change password“这四个界面, 根据题目提示的a...
2022年4月17日 16:53CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
2022年1月4日 07:49CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) – Authentication Bypass
漏洞标题 CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) - Authentication Bypass 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, through 11.10 allow...
2023年6月13日 14:14
Docker 部署 Prometheus的安装详细教程_docker
这篇文章主要介绍了Docker 部署 Prometheus及安装方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录1.安装Node Exporter2.安装cAdvisor3....
2022年6月23日 08:41CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
2025年12月26日 14:21CentreStack 存在反序列化漏洞(CVE-2025-30406)
漏洞标题 CentreStack 存在反序列化漏洞(CVE-2025-30406) 漏洞描述 CVE-2025-30406 是由 CentreStack 门户的硬编码 machineKey使用导致的反序列化漏洞。攻击者可以通过该漏洞获取服务器权限,...
2025年5月17日 23:41
[原创]CVE-2016-0095提权漏洞学习笔记-二进制漏洞
一.前言 1.漏洞信息 该漏洞是在win32k中的bGetRealizedBrush产生的,是一个内核空指针解引用的漏洞,利用该漏洞可以完成提权操作。由于有公开的POC,所以对这个漏洞的分析和利用就变得简单,POC...
2022年3月25日 11:05CVE-2022-3590: WordPress <= 6.2 - Server Side Request Forgery
漏洞标题 CVE-2022-3590: WordPress <= 6.2 - Server Side Request Forgery 漏洞描述 WordPress is affected by an unauthenticated blind SSRF in the pingback feature. Because of a TOCT...
2022年11月8日 18:03
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

