
最新发布第115页

CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting 漏洞描述 Loco Translate WordPress plugin before 2.6.1 contains a stored cross-site scripting vuln...
 2022年10月26日 04:32

Docker 启动Redis 并设置密码的操作_docker
这篇文章主要介绍了Docker 启动Redis 并设置密码的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 redis使用 redis version 5的apline(阿尔卑斯)镜像,小巧快速 新建...
2023年1月13日 21:25CVE-2022-0679: WordPress Narnoo Distributor <=2.5.1 - Local File Inclusion
漏洞标题 CVE-2022-0679: WordPress Narnoo Distributor <=2.5.1 - Local File Inclusion 漏洞描述 WordPress Narnoo Distributor plugin 2.5.1 and prior is susceptible to local file inc...
2022年2月9日 10:32CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年12月29日 14:09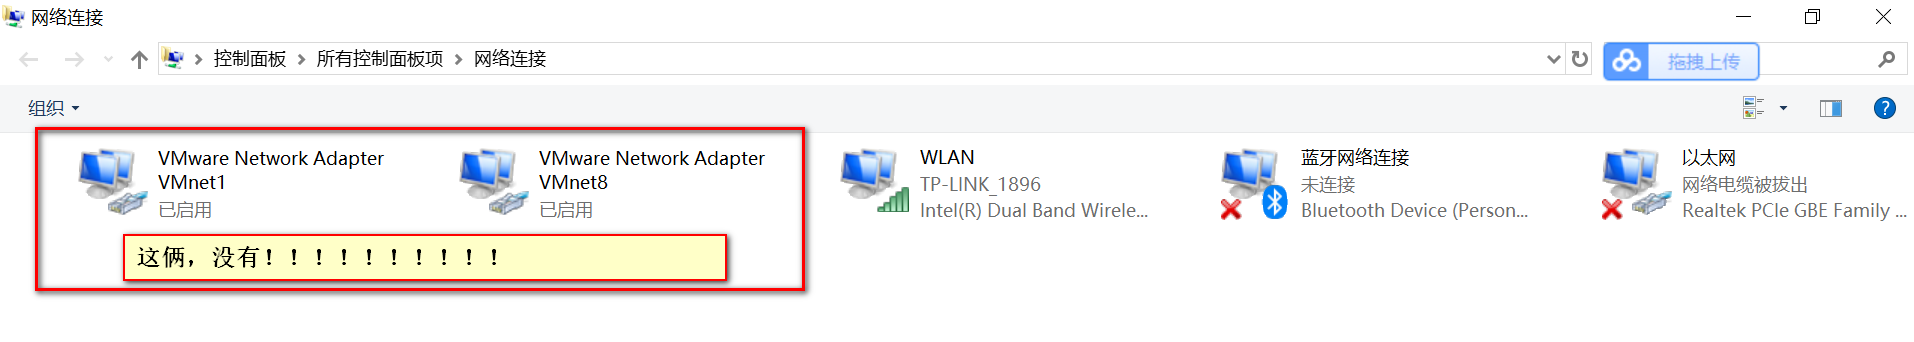
关于VMware安装完后没有虚拟网卡的问题_VMware
这篇文章主要介绍了关于VMware安装完后没有虚拟网卡的问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1 问题描述: 1.1 windows10首次安装VM...
2022年8月19日 20:20CVE-2021-46419: Telesquare TLR-2855KS6 – Arbitrary File Deletion
漏洞标题 CVE-2021-46419: Telesquare TLR-2855KS6 - Arbitrary File Deletion 漏洞描述 An unauthorized file deletion vulnerability in Telesquare TLR-2855KS6 via DELETE method can allow...
2021年12月28日 02:23CVE-2023-1835: Ninja Forms < 3.6.22 - Cross-Site Scripting
漏洞标题 CVE-2023-1835: Ninja Forms < 3.6.22 - Cross-Site Scripting 漏洞描述 Ninja Forms before 3.6.22 is susceptible to cross-site scripting via the page parameter due to insuf...
2023年12月29日 05:56
[ACTF2020 新生赛]BackupFile – buu刷题笔记
Try to find out source file! 意思就是要进行目录扫描,获取源文件呗、 利用dirsearch进行扫描,可以获取到一堆.bak的备份文件,我们打开这个index.php.bak,可以发现一个简单的代码审计 <?...

 2023年1月13日 20:01

完美解决docker安装mysql后Navicat连接不上的问题_docker
这篇文章主要介绍了完美解决docker安装mysql后Navicat连接不上的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、docker拉取镜像 docker pull mysql (默认拉取最新...
2022年8月12日 20:23
从RSA加密到暴力破解分析
本篇写的文章是我在公司内部业务系统测试的时候分析的过程,也是个很感谢火线小助手的文章分享: 打开页面点击登录: 在JS中找到获取用户名密码提交的地方,打上断点: 输入用户名密码,提交表...
2022年3月10日 23:32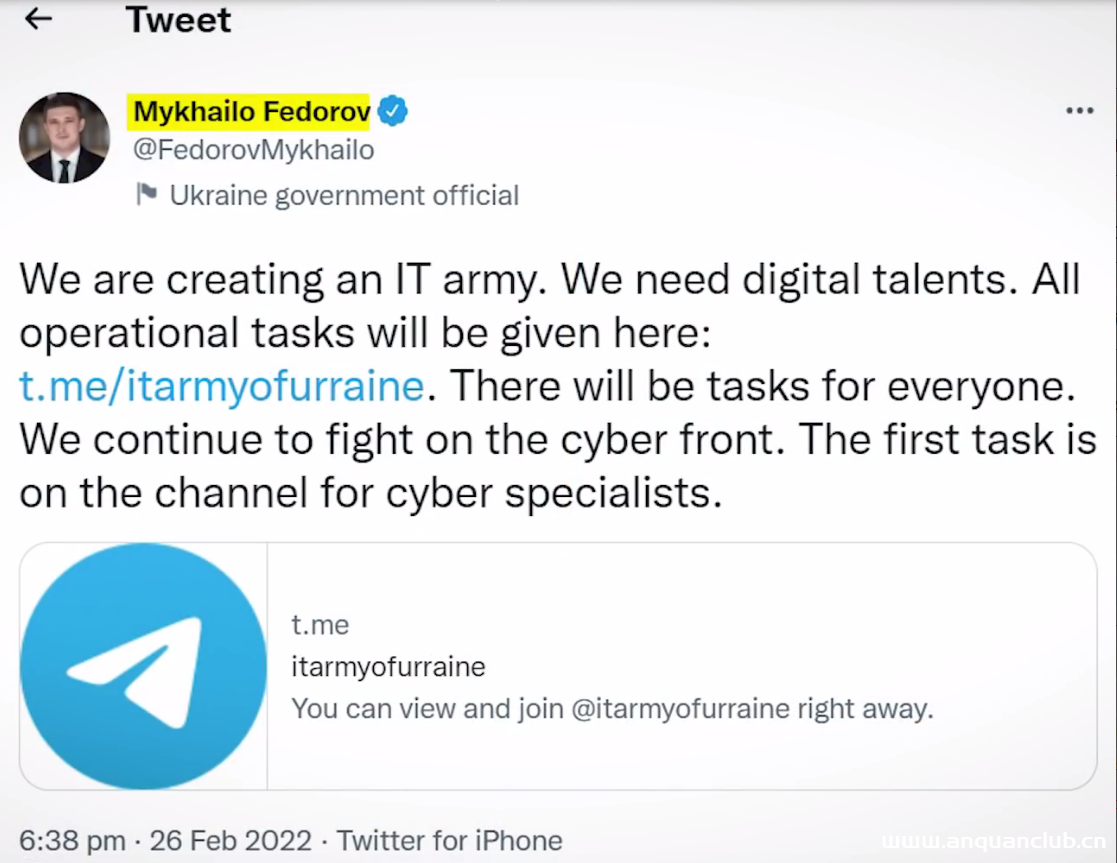
乌克兰网军使用的DDoS工具
相关阅读 图文讲解 在今天的网络安全技术新闻的探讨中,我们将主要讲解乌克兰的IT网军、他们使用的DDoS工具以及很多犯罪分子借助人们捐助制作虚假的DDoS工具盗取个人数据。 首先,我们这里先要...
2023年1月13日 20:07
从《风起陇西》看企业数据安全
背景 时下“三国+谍战”题材电视剧《风起陇西》正在热播,在这个天下三分,烽烟四起的战场上,不仅有刀光剑影,秘密情报的交锋也涌动于滚滚洪流的阴影当中。 编辑切换为居中 添加图片注释,不超...
2022年5月7日 18:08CVE-2021-43062: Fortinet FortiMail 7.0.1 – Cross-Site Scripting
漏洞标题 CVE-2021-43062: Fortinet FortiMail 7.0.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in FortiMail may allow an unauthenticated attacker to perform...
2021年7月10日 07:28CVE-2017-9506: Atlassian Jira IconURIServlet – Cross-Site Scripting/Server-Side Request Forgery
漏洞标题 CVE-2017-9506: Atlassian Jira IconURIServlet - Cross-Site Scripting/Server-Side Request Forgery 漏洞描述 The Atlassian Jira IconUriServlet of the OAuth Plugin from version...
2017年6月15日 23:12
强大的子域搜集工具-OneForAll
项目介绍 项目地址:http://github.com/shmilylty/OneForAll 在渗透测试中信息收集的重要性不言而喻,子域收集是信息收集中必不可少且非常重要的一环,目前网上也开源了许多子域收集的工具,但...
2023年1月13日 20:11
[极客大挑战 2019]Upload – buu刷题笔记
[极客大挑战 2019]Upload 题目打开是一个文件上次功能点 首次常规操作二话不说先上传一个一句话木马。 <?php @eval($_POST['123'])?> 页面提示被拦截,并显示not image 那我们进行抓包修...
2022年4月14日 19:32
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

