
最新发布第113页
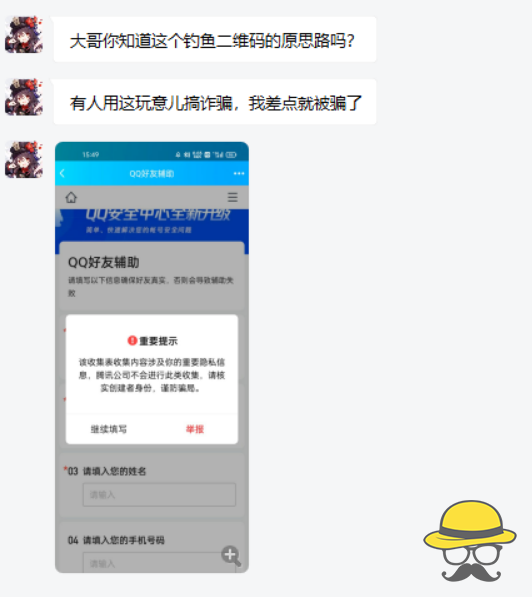
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...

 2022年2月22日 19:57

bugbounty技巧聚合20220209
漏洞报告 简单改ID越权250$ http://hackerone.com/reports/1124974 TikTok XSS 6000$ http://hackerone.com/reports/1452375 CVE-2022-21703,grafana跨站请求伪造(CSRF) http://jub0bs.com/pos...
 2022年3月10日 23:29
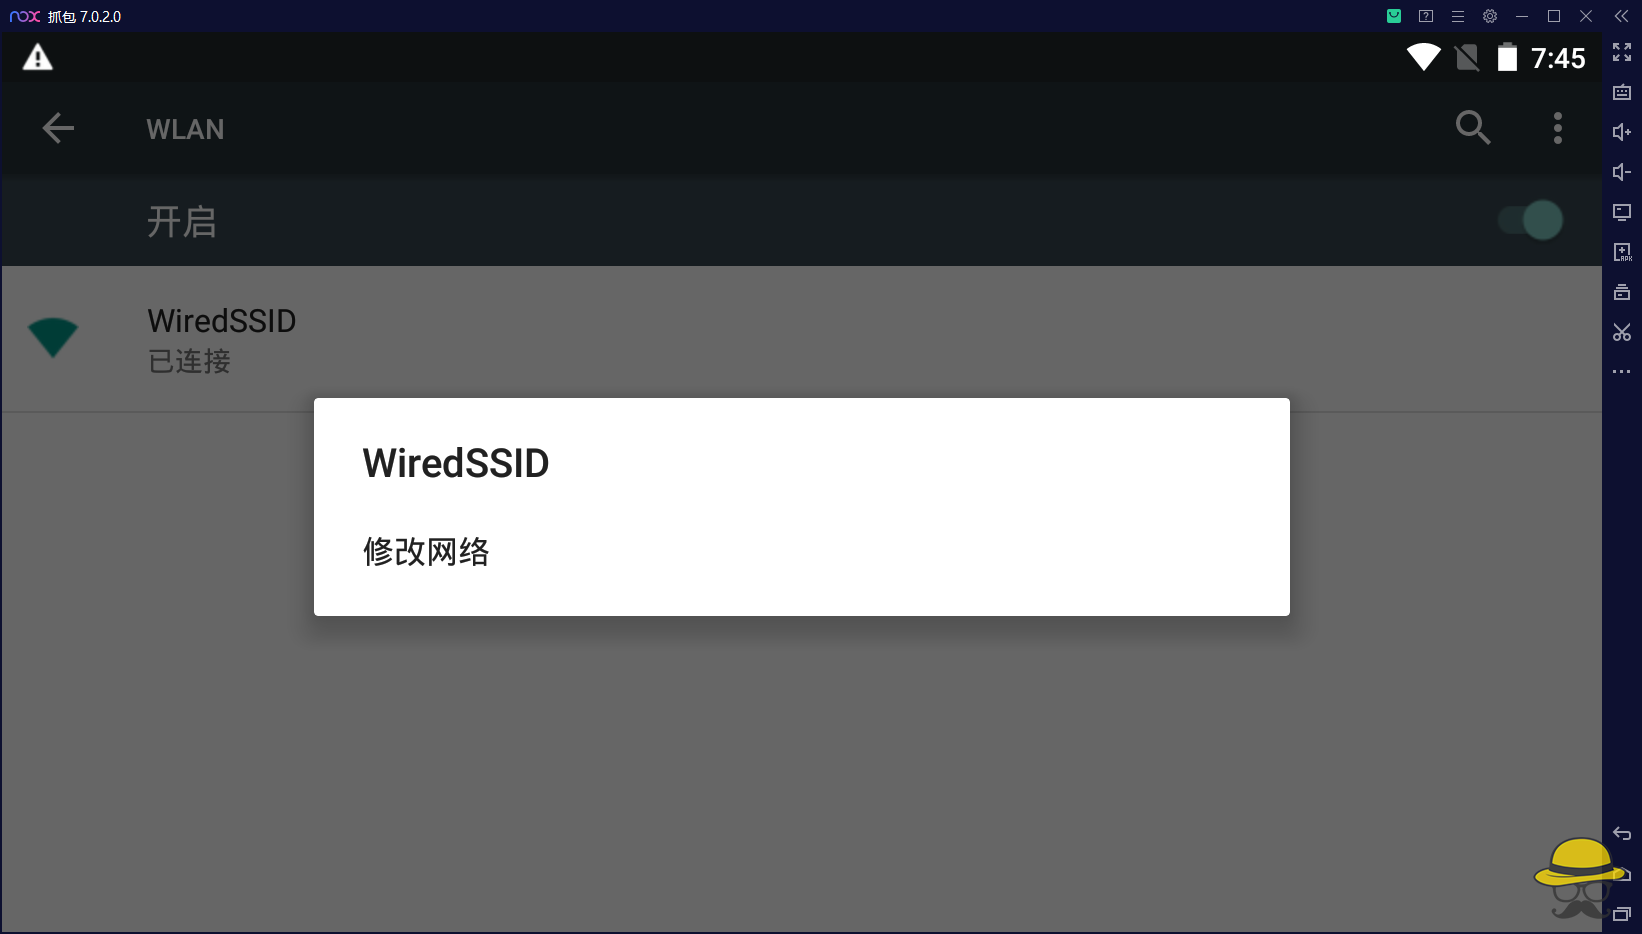
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...
2023年1月13日 20:27
CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
2022年1月6日 15:39CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
2023年11月15日 20:56CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年6月23日 21:22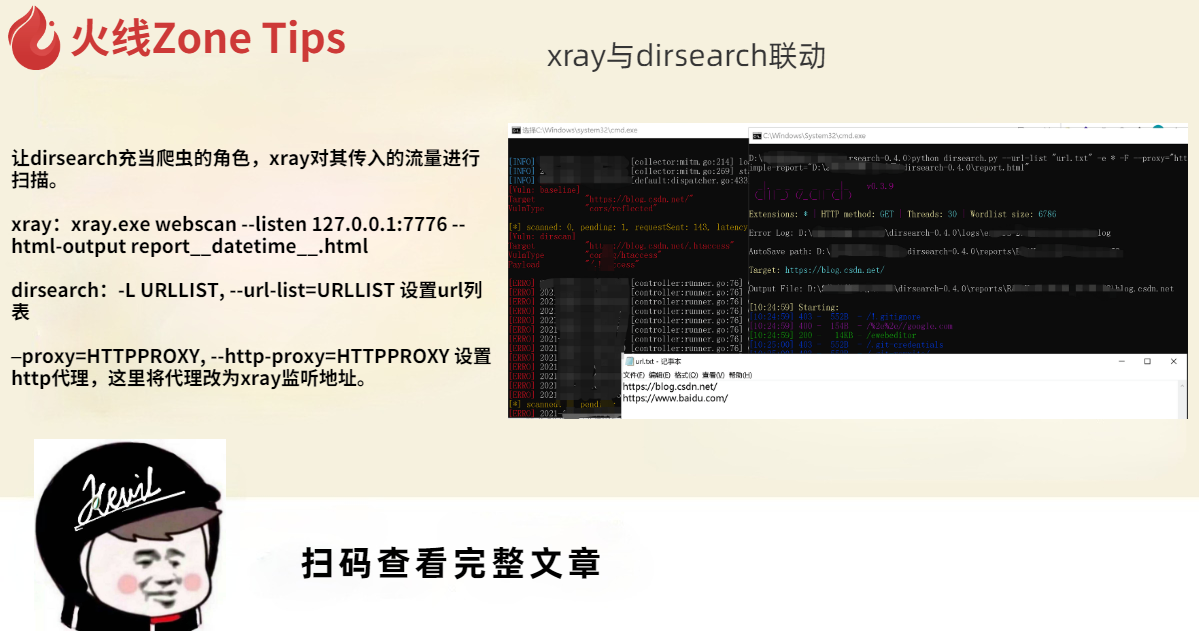
xray与dirsearch联动
让dirsearch充当爬虫的角色,xray对其传入的流量进行扫描。 xray:xray.exe webscan --listen 127.0.0.1:7776 --html-output reportdatetime.html dirsearch:-L URLLIST, --url-list=URLLIST ...
2022年3月10日 23:36CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection
漏洞标题 CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection 漏洞描述 The Multiple Shipping Address Woocommerce plugin before 2.0 does not properly saniti...
2022年11月27日 20:30CVE-2022-47003: Mura CMS <10.0.580 - Authentication Bypass
漏洞标题 CVE-2022-47003: Mura CMS <10.0.580 - Authentication Bypass 漏洞描述 Mura CMS before 10.0.580 is susceptible to authentication bypass in the Remember Me function. An att...
2022年12月8日 02:55
Pycharm 2021.3.2-3.3及3.X最新专业版激活/破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 图文教程 安装步骤 官网下载最新版本 PyCharm最新版 Windows官网下载PyCharm最新专业版3.3 exe文件下载 运行安装 运行pycharm-profe...
2022年12月19日 10:40
【网课必备】2022年最新智慧树网课自动刷课神器 附代码
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们的热心网友写过一篇关于Mooc大学的网课脚本,模拟人手快速刷课。 对于一...
2022年5月17日 22:03CVE-2025-23061: Mongoose – NoSQL Injection
漏洞标题 CVE-2025-23061: Mongoose - NoSQL Injection 漏洞描述 NoSQL injection vulnerability in Mongoose < 8.9.5 affecting the populate() function's match option. This vulner...
2025年8月25日 12:27
kali渗透综合靶机– prime-1
本文章向大家介绍渗透测试靶机 prime-1,主要包括渗透测试靶机 prime-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 渗透测试靶机 prime-...
2024年2月28日 20:23CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting 漏洞描述 WordPress WP-Ban plugin before 1.69.1 contains a stored cross-site scripting vulnerabilit...
2022年7月9日 11:10
Docker容器无法停止删除的解决方案_docker
这篇文章主要介绍了Docker容器无法停止删除的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 查找运行的容器id docker ps 查找上面容器的物理位置 cd /var/lib/doc...
2022年7月25日 20:08CVE-2024-48651: ProFTPD ≤ 1.3.8b – Privilege Escalation via mod_sql
漏洞标题 CVE-2024-48651: ProFTPD ≤ 1.3.8b - Privilege Escalation via mod_sql 漏洞描述 ProFTPD versions through 1.3.8b (before commit cec01cc) contain a vulnerability in the mod_sq...
2024年11月20日 11:11
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

