
最新发布第120页

CVE-2022-38553: Academy Learning Management System <5.9.1 - Cross-Site Scripting
漏洞标题 CVE-2022-38553: Academy Learning Management System <5.9.1 - Cross-Site Scripting 漏洞描述 Academy Learning Management System before 5.9.1 contains a cross-site scriptin...
 2022年6月2日 07:37
CVE-2016-8735: Apache Tomcat – Remote Code Execution via JMX Ports
漏洞标题 CVE-2016-8735: Apache Tomcat - Remote Code Execution via JMX Ports 漏洞描述 Apache Tomcat versions before 6.0.48, 7.x before 7.0.73, 8.x before 8.0.39, 8.5.x before 8.5.7,...
2016年3月17日 00:34CVE-2022-35914: GLPI <=10.0.2 - Remote Command Execution
漏洞标题 CVE-2022-35914: GLPI <=10.0.2 - Remote Command Execution 漏洞描述 GLPI through 10.0.2 is susceptible to remote command execution injection in /vendor/htmlawed/htmlawed/...
2022年12月11日 04:46CVE-2019-17662: ThinVNC 1.0b1 – Authentication Bypass
漏洞标题 CVE-2019-17662: ThinVNC 1.0b1 - Authentication Bypass 漏洞描述 ThinVNC 1.0b1 is vulnerable to arbitrary file read, which leads to a compromise of the VNC server. The vulne...
2019年10月17日 13:20CVE-2019-6703: Total Donations Plugin for WordPress < 2.0.6 - Arbitrary Options Update
漏洞标题 CVE-2019-6703: Total Donations Plugin for WordPress < 2.0.6 - Arbitrary Options Update 漏洞描述 Incorrect access control in migla_ajax_functions.php in the Calmar Webme...
2019年1月11日 03:42CVE-2022-31845: WAVLINK WN535 G3 – Information Disclosure
漏洞标题 CVE-2022-31845: WAVLINK WN535 G3 - Information Disclosure 漏洞描述 WAVLINK WN535 G3 M35G3R.V5030.180927 is susceptible to information disclosure in live_check.shtml. An at...
2022年8月8日 19:42Apache HTTPD 换行解析漏洞(CVE-2017-15715)
漏洞标题 Apache HTTPD 换行解析漏洞(CVE-2017-15715) 漏洞描述 Apache HTTPD 换行解析漏洞(CVE-2017-15715) PoC代码 暂无
2017年6月28日 19:09CVE-2025-0282: Ivanti Connect Secure – Stack-based Buffer Overflow
漏洞标题 CVE-2025-0282: Ivanti Connect Secure - Stack-based Buffer Overflow 漏洞描述 Ivanti Connect Secure < 22.7R2.5, Ivanti Policy Secure < 22.7R1.2, and Ivanti Neurons for...
2025年6月29日 10:00CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery
漏洞标题 CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery 漏洞描述 Jenkins GitHub Plugin 1.29.1 and earlier is susceptible to server-side request f...
2018年7月9日 13:11CVE-2021-3654: Nova noVNC – Open Redirect
漏洞标题 CVE-2021-3654: Nova noVNC - Open Redirect 漏洞描述 Nova noVNC contains an open redirect vulnerability. An attacker can redirect a user to a malicious site and possibly obt...
2021年6月27日 02:09CVE-2018-1000861: Jenkins – Remote Command Injection
漏洞标题 CVE-2018-1000861: Jenkins - Remote Command Injection 漏洞描述 Jenkins 2.153 and earlier and LTS 2.138.3 and earlier are susceptible to a remote command injection via stapl...
2018年7月8日 22:38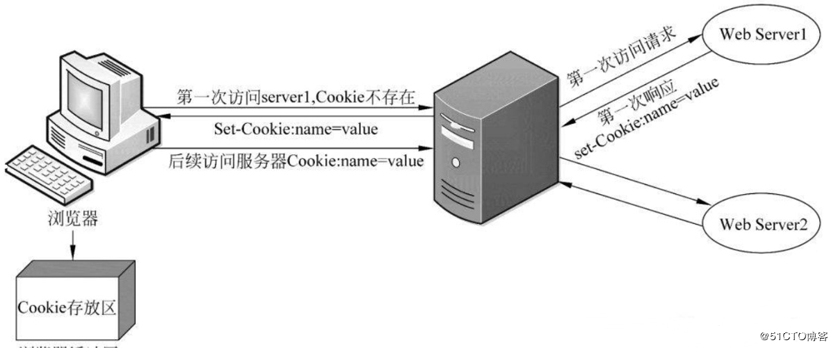
nginx cookie有效期讨论小结_nginx
这篇文章主要介绍了nginx cookie有效期讨论小结,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 每一次访问都会在...
2024年1月3日 20:34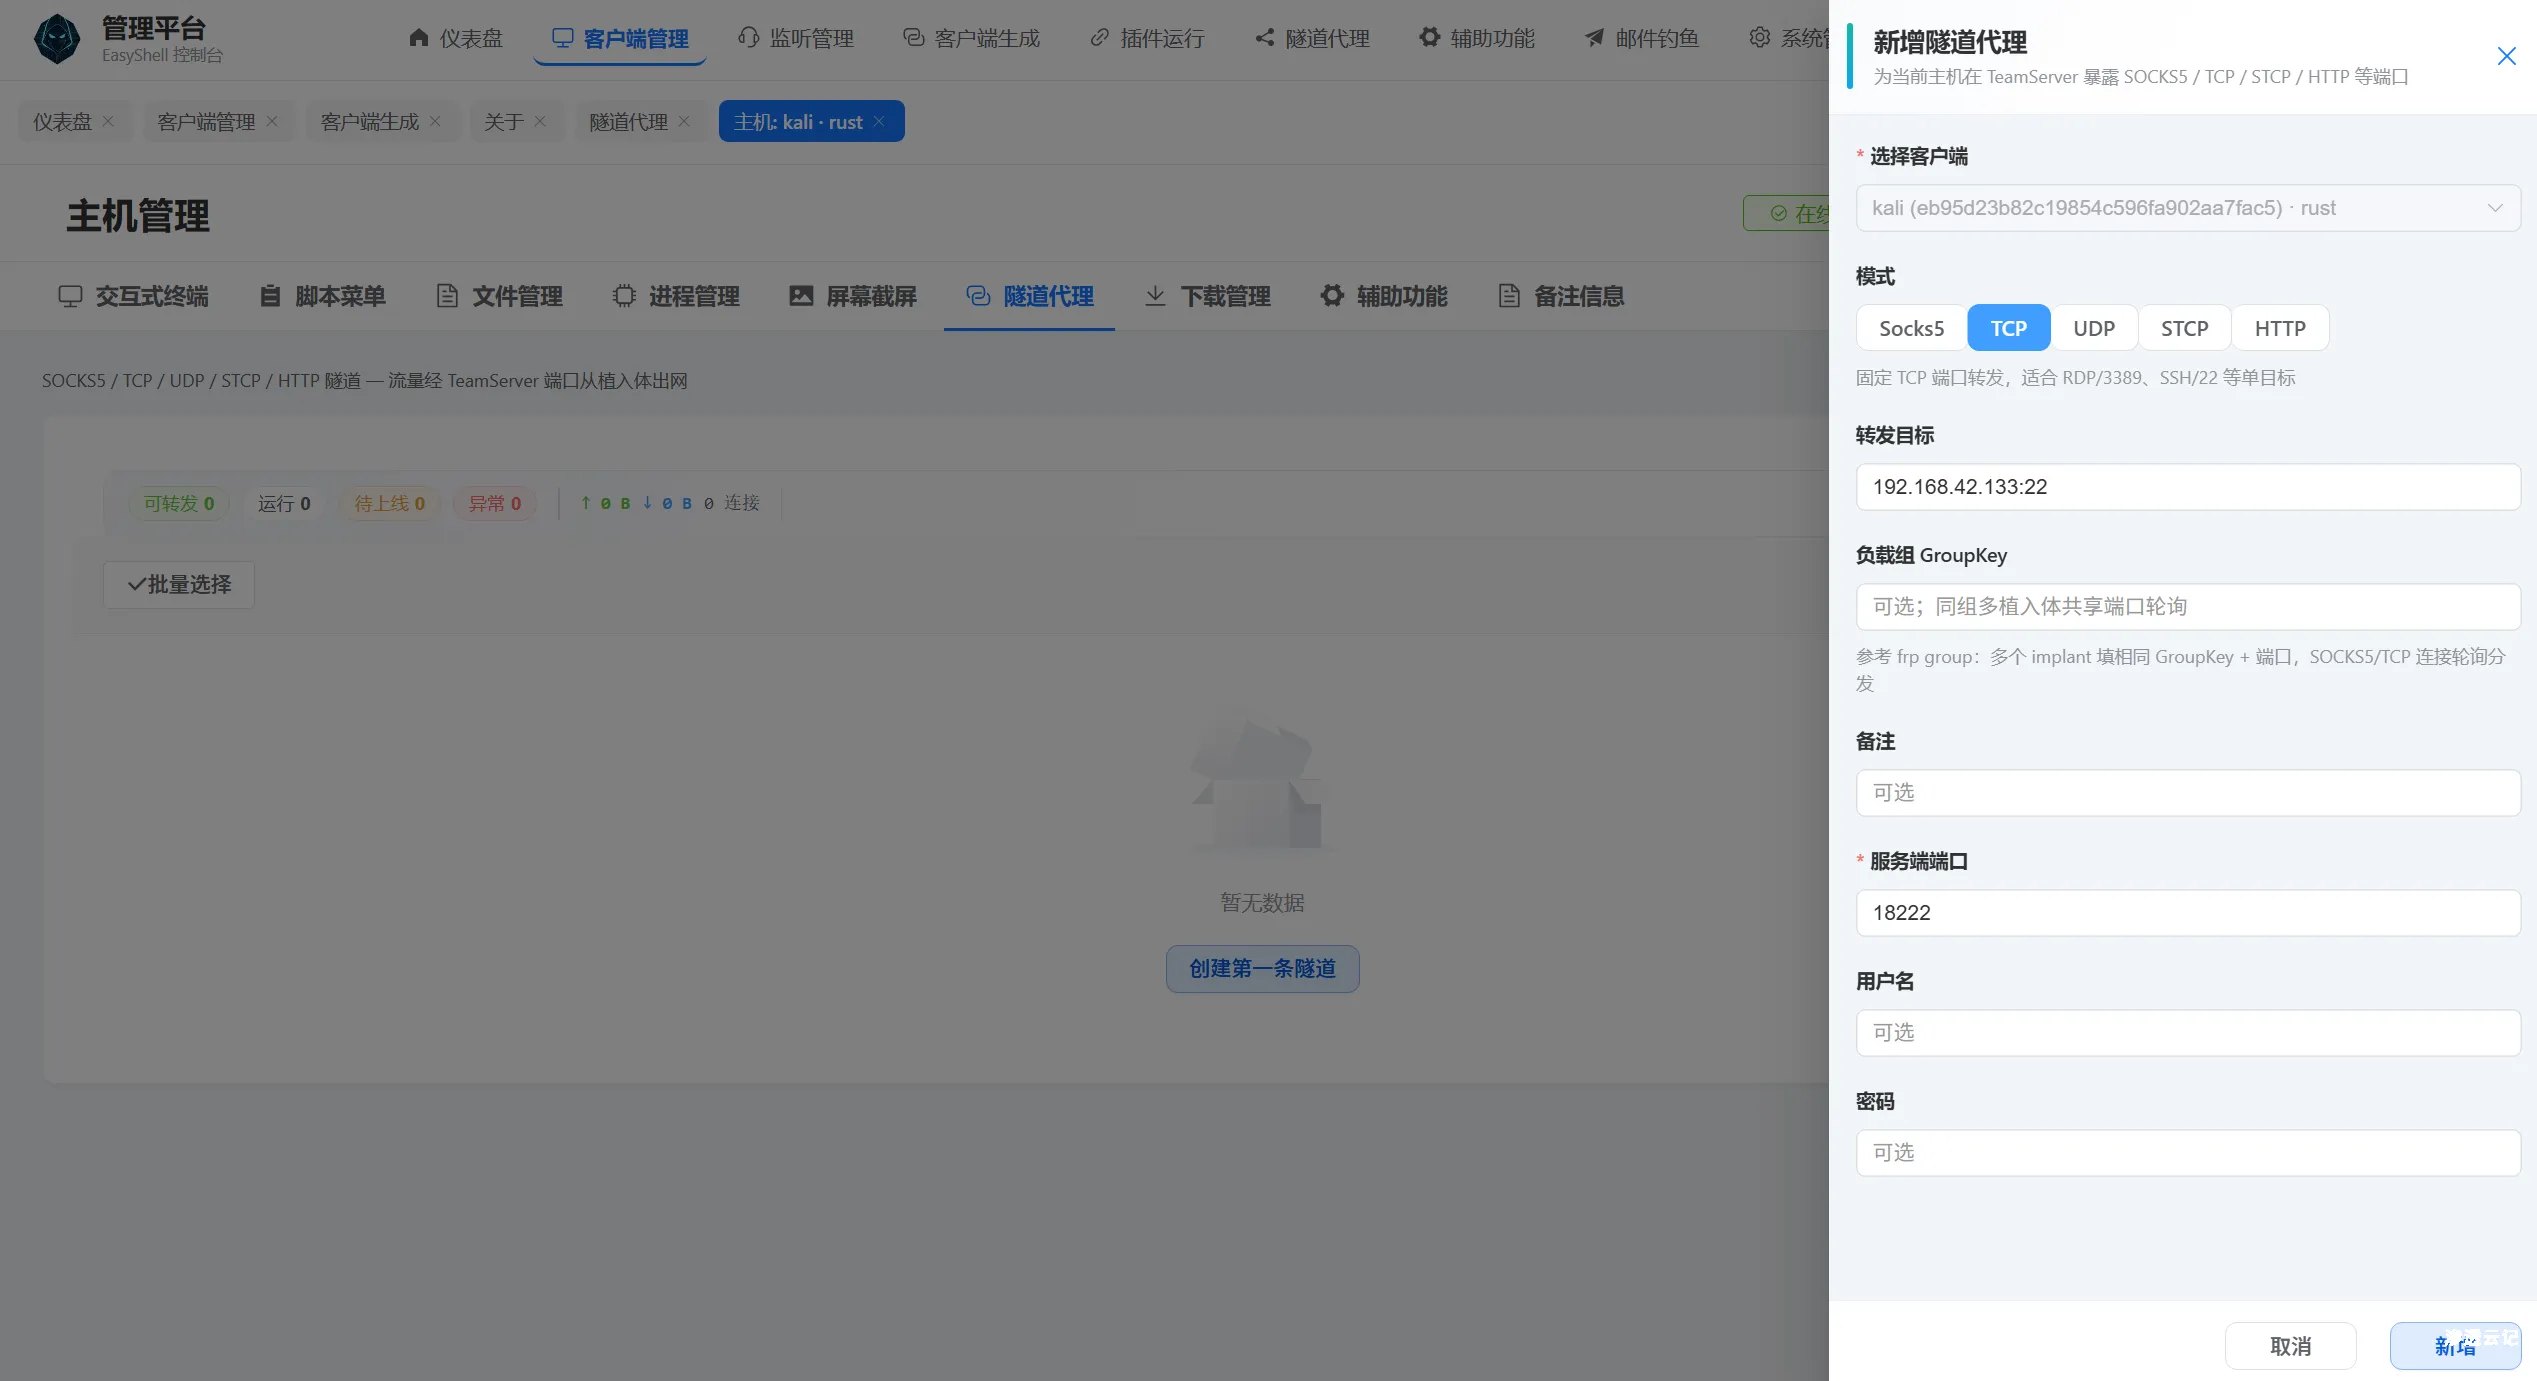
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...

 2026年8月16日 20:18
CVE-2023-35844: Lightdash Arbitrary File Read
漏洞标题 CVE-2023-35844: Lightdash Arbitrary File Read 漏洞描述 Lightdash是一款数据分析平台,它可以让数据团队和其他业务部门聚集在一起以做出更好的数据驱动决策 Lightdash 0.510.3之前...
2023年9月3日 20:34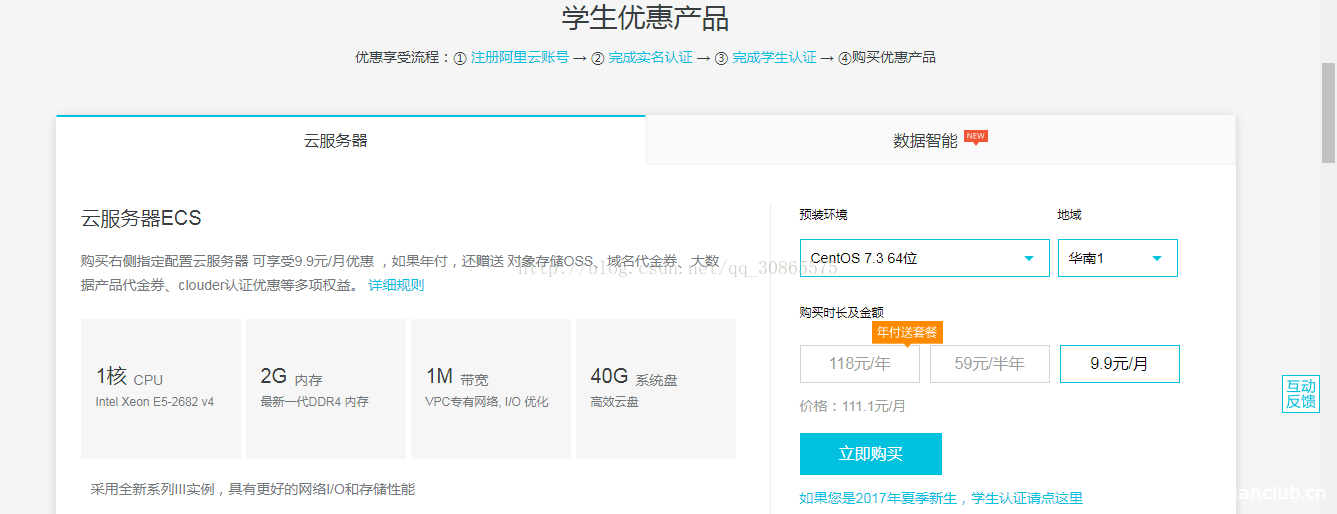
关于将Web项目部署到阿里云服务器(5个步骤搞定)_Linux
这篇文章主要介绍了关于将Web项目部署到阿里云服务器(5个步骤搞定),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧...
2023年10月12日 21:25CVE-2023-37645: EyouCms v1.6.3 – Information Disclosure
漏洞标题 CVE-2023-37645: EyouCms v1.6.3 - Information Disclosure 漏洞描述 EyouCms v1.6.3 was discovered to contain an information disclosure vulnerability via the component /custom...
2023年3月24日 16:05
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

